
【暴力破解】
“暴力破解”是一攻击具手段,在web攻击中,一般会使用这种手段对应用系统的认证信息进行获取。 其过程就是使用大量的认证信息在认证接口进行尝试登录,直到得到正确的结果。 为了提高效率,暴力破解一般会使用带有字典的工具来进行自动化操作。
理论上来说,大多数系统都是可以被暴力破解的,只要攻击者有足够强大的计算能力和时间,所以断定一个系统是否存在暴力破解漏洞,其条件也不是绝对的。 我们说一个web应用系统存在暴力破解漏洞,一般是指该web应用系统没有采用或者采用了比较弱的认证安全策略,导致其被暴力破解的“可能性”变的比较高。 这里的认证安全策略, 包括:
1.是否要求用户设置复杂的密码; 2.是否每次认证都使用安全的验证码(想想你买火车票时输的验证码~)或者手机otp; 3.是否对尝试登录的行为进行判断和限制(如:连续5次错误登录,进行账号锁定或IP地址锁定等); 4.是否采用了双因素认证; …等等。
【Intruder模块:(暴力破解模块)】
Attack type:
1.sniper:狙击手类型。一次只能对一个诸如点进行爆破。从头到尾只用一个字典。
2.Batterring ram:攻城锤。所有注入点使用相同的字典进行爆破。并且是同时进行的。
3.Pitchfork:干草叉。一个注入点使用一个字典。但是不能排列组合。
4.Cluster bomb:集束炸弹。一个注入点可以使用一个字典。并且可以排列组合。
pyload type:
Custom iterator:迭代器。可以针对一个注入点使用多个字典进行排列组合的爆破。
Character substitution:字符替换。
Case modification:改变英文字符的大小写。
Null payloads:不是用任何字段,只是单纯不停发包。
Character blaocks:字符块,可以插入重复的字符或者字符串。
Copy other payload:可以复制其他人注入点的字典。
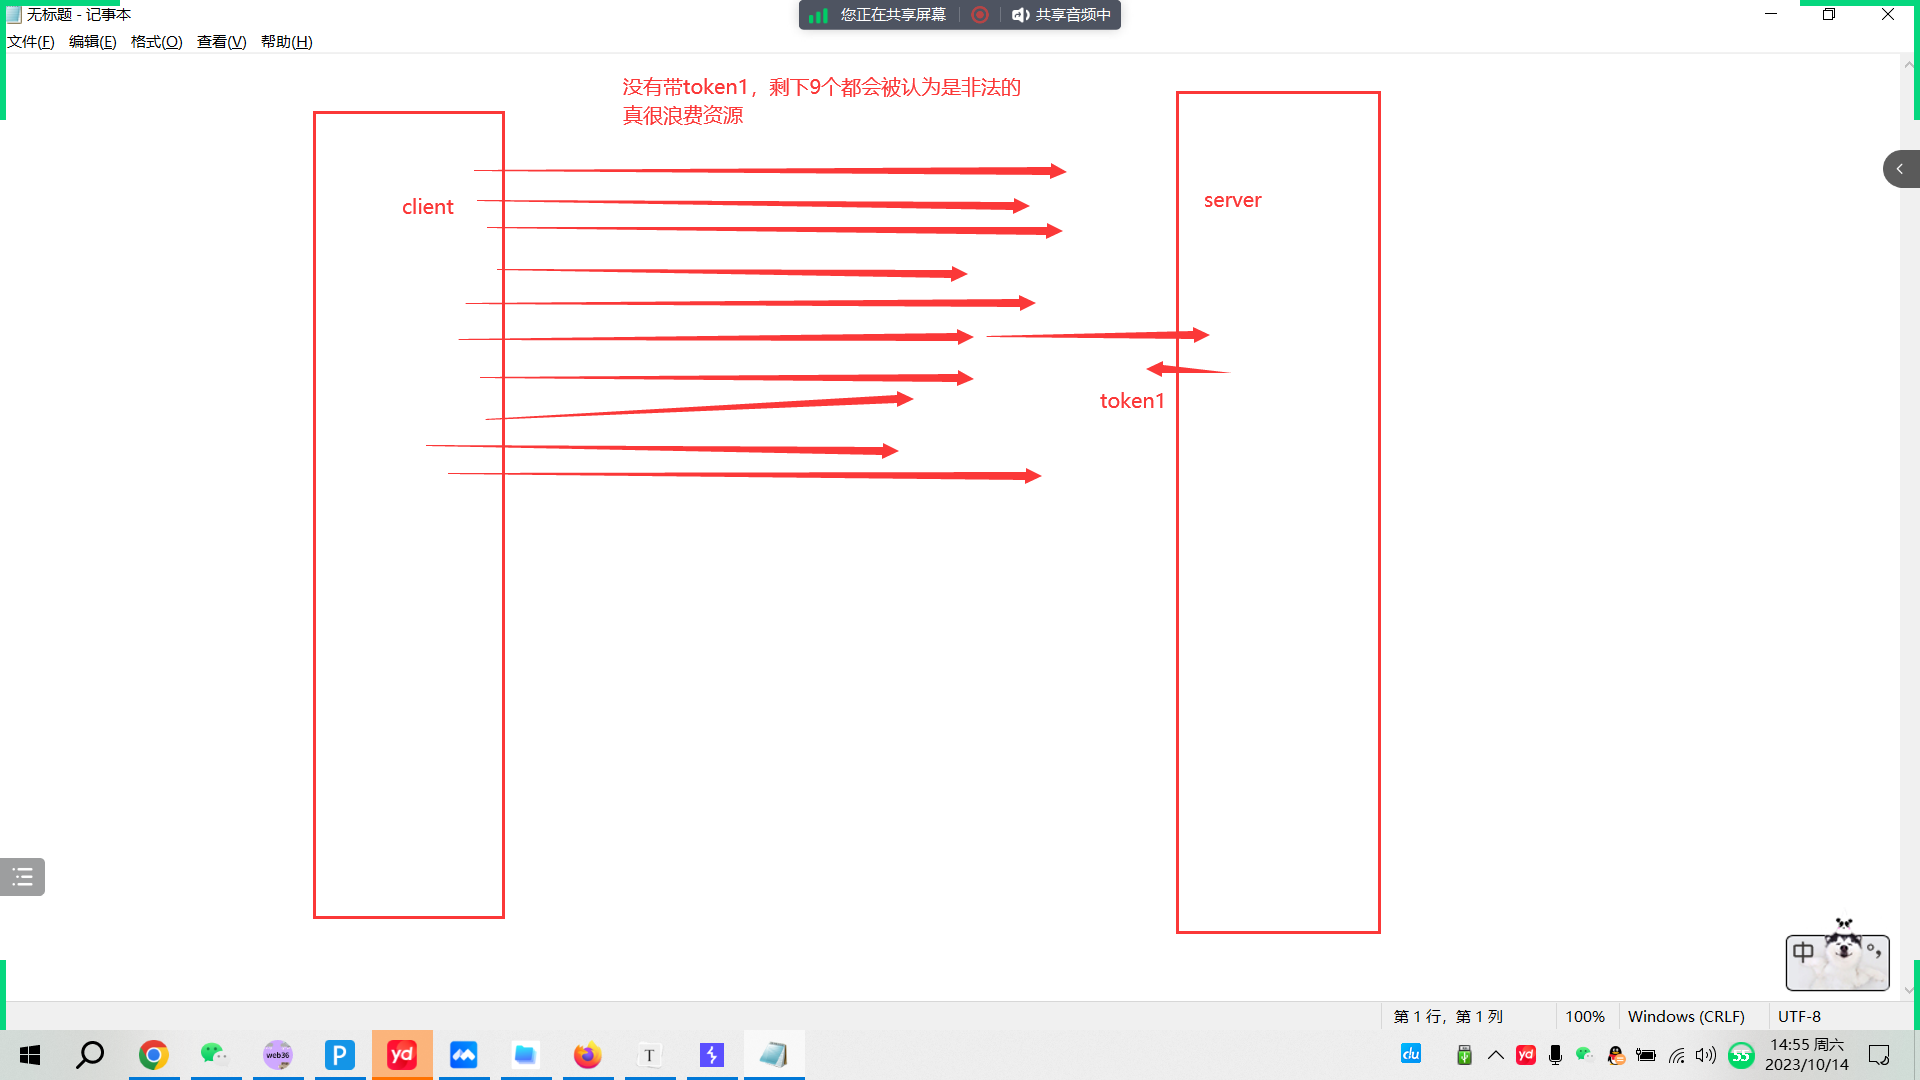
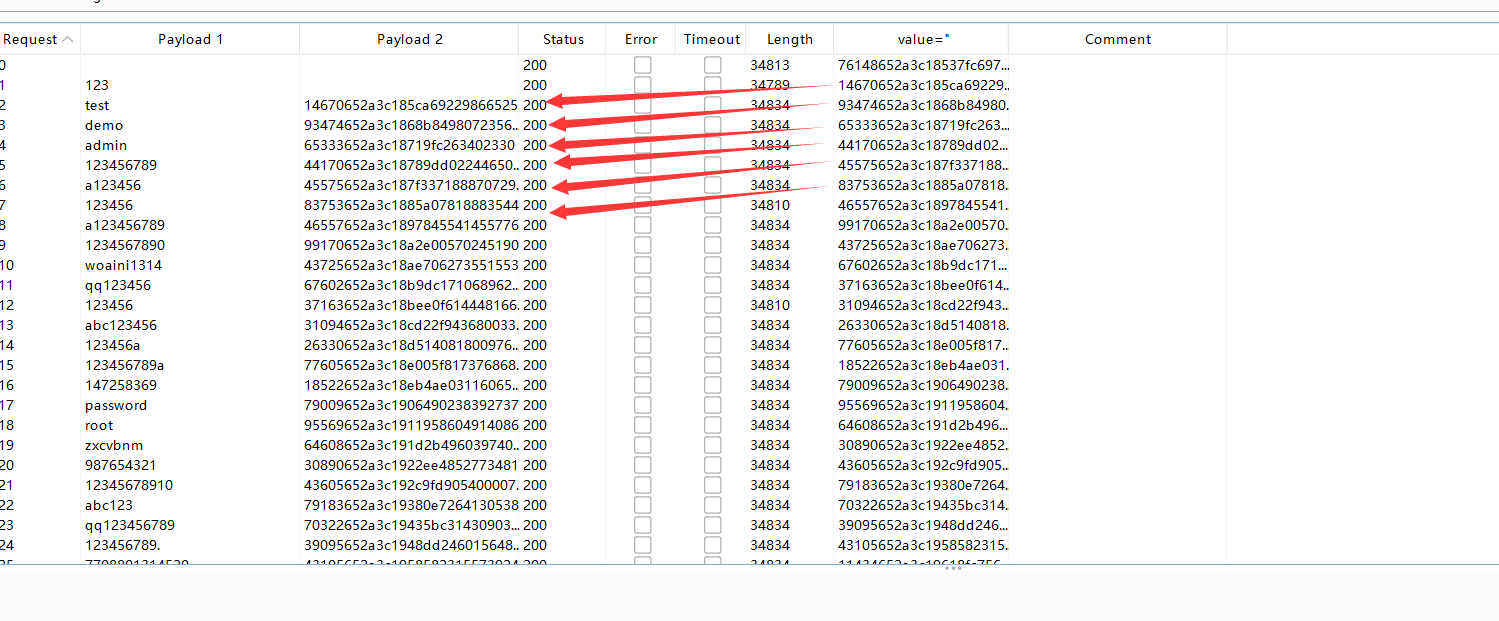
token
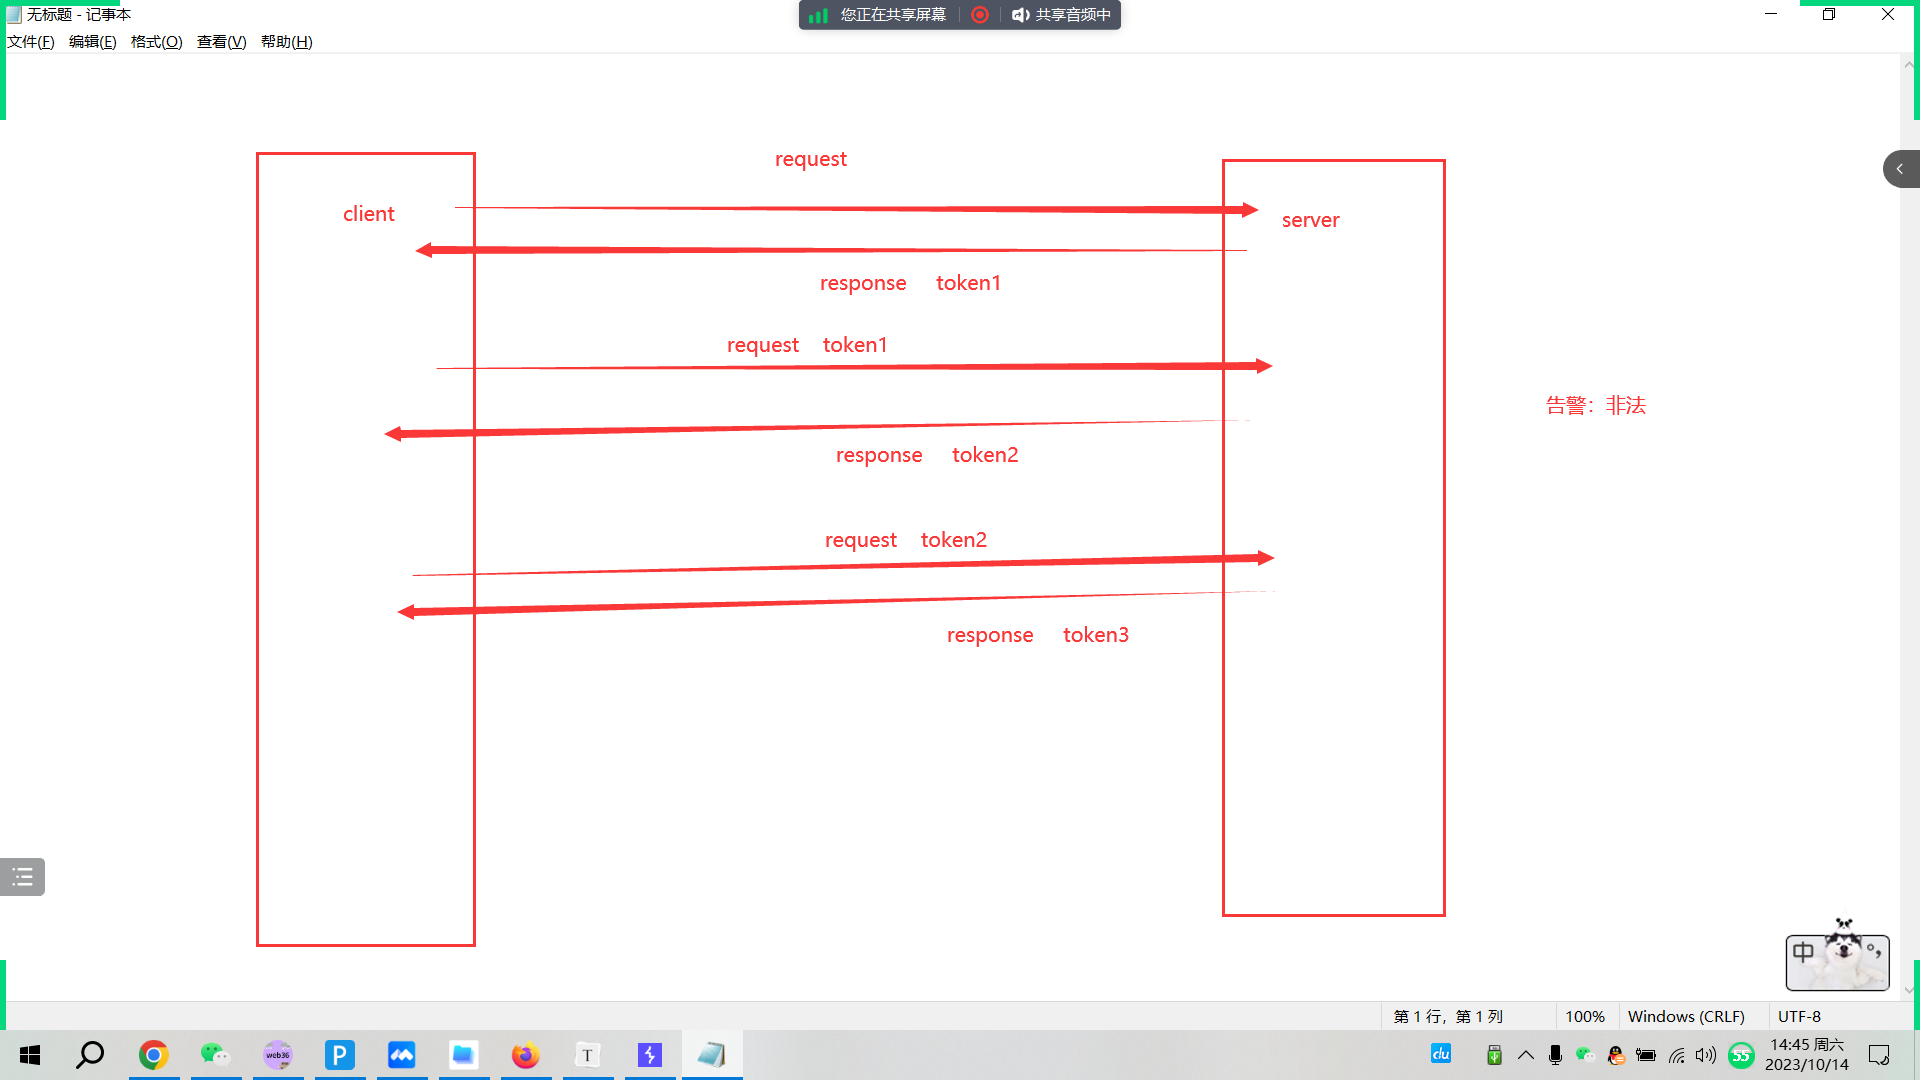
不要开高并发,并发数改为1即可。。
site
查询某个学校和学号相关的信息。
前端一般只能找到sql注入点,和弱口令。其他漏洞较难找到。最好进入后端。
intruder模块,除了可以爆破密码,还可以对url文件进行爆破,猜测该目录下是否存在其他文档。如果找不到其他文档,可以继续爆破是否存在其他目录,找到目录之后继续猜测该目录是否存在某个文档。
 闽公网安备 35050402880173号