
WangYi
网络安全学习者,记录学习笔记与技术生活。
2054 字
10 分钟
Windows 安全加固
Windows安全加固
1 主要安全风险
1.核心交换机与服务器区域之间没有部署防火墙或其他网安产品2.没有日志服务器3.管理主机必须精确到主机级,不能以网段级4.边界未部署防病毒设备5.主干链路未做冗余2 账户管理和认证授权
默认账户安全
1.禁用Guest账户2.禁用或删除其他账户(建议先禁用账户一段时间,待确认没有问题后删除)3.设定不同的用户和用户组。例如管理员用户、数据库用户、审计用户、来宾用户等。账户-定期检查本地用户和组
定期删除或锁定与设备运行、维护等与工作无关的帐户。
操作步骤:➢ 打开 控制面板 > 管理工具 > 计算机管理,在 系统工具 > 本地用户和组 中,删除或锁定与设备运行、维护等与工作无关的帐户。三权用户
系统管理员:菜单管理、参数管理、角色设置、组织机构管理、系统日常运行维护,包括网络设备、安全保密产品、服务器和用户终端、操作系统、数据库、涉密业务应用系统的安装、配置、升级、维护、运行管理(只能修改和重置密码,不能新建和删除)、不允许查看审计日志
安全管理员:用户权限的分配(可以分配业务角色)、可以新建和删除用户、不可修改用户信息;不允许查看审计日志
审计管理员:审计管理,只允许查看审计日志,监督系统管理员和安全管理员的操作行为
系统管理员sysadmin(抛开超级管理员Administrator再创建)--- Users
安全管理员secadmin ---- Access Control Assistance Operators、Network Configuration Operators
审计管理员sysaudit ---- Event Log Readers、Performance Log Users账户-不显示最后的用户名
配置登录登出后,不显示用户名称。
操作步骤:打开 控制面板 > 管理工具 > 本地安全策略,在 本地策略 > 安全选项 中,双击 交互式登录:不显示最后的用户名,选择 已启用 并单击 确定。口令
密码复杂度要求必须满足以下策略:➢ 最短密码长度要求八个字符。➢ 启用本机组策略中密码必须符合复杂性要求的策略。即密码至少包含以下四种类别的字符中的三种:▪ 英语大写字母 A, B, C, … Z▪ 英语小写字母 a, b, c, … z▪ 西方阿拉伯数字 0, 1, 2, … 9▪ 非字母数字字符,如标点符号,@, #, $, %, &, *等操作步骤➢ 打开 控制面板 > 管理工具 > 本地安全策略,在 帐户策略 > 密码策略 中,确认密码必须符合复杂性要求策略 已启用。
对于采用静态口令认证技术的设备,帐户口令的留存期不应长于90天。操作步骤:➢打开 控制面板 > 管理工具> 本地安全策略,在 帐户策略 > 密码策略 中,配置密码最长使用期限 不大于 90天。
对于采用静态口令认证技术的设备,应配置当用户连续认证失败次数超过5次后,锁定该用户使用的帐户。操作步骤➢ 打开 控制面板 > 管理工具 > 本地安全策略,在 帐户策略 > 帐户锁定策略 中,配置 帐户锁定阈值 不大于5次。
在本地安全设置中,只允许授权帐号从网络访问(包括网络共享等,但不包括终端服务)此计算机。操作步骤➢ 打开 控制面板 > 管理工具 > 本地安全策略,在 本地策略 > 用户权限分配 中,配置 从网络访问此计算机 权限给指定授权用户。➢ 打开组策略编辑器 ---》 计算机配置 ---》 Windows 设置 --》 安全设置 ---》本地策略 ---》 用户权限分配3 日志配置
八审核策略:本地安全策略--》本地策略 --》审核策略
日志大小设置:设置应用日志文件大小至少为20480 KB,可根据磁盘空间配置日志文件大小,记录的日志越多越好。并设置当达到最大的日志尺寸时,按需要轮询记录日志。操作步骤➢ 打开 控制面板 > 管理工具 > 事件查看器,配置 应用日志、系统日志、安全日志 属性中的日志大小,以及设置当达到最大的日志尺寸时的相应策略。4 IP协议安全
SYN泛洪攻击保护HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters
键值名:SynAttackProtect推荐值:2有效值: 0 – 2说明:使TCP 调整 SYN-ACK的重传。 配置此值后,在遇到 SYN攻击时,对 连接超时的响应将更快速。在超过 TcpMaxHalfOpen或 TcpMaxHalfOpenRetried的值后,将 触发 SYN攻击保护。
键值名: TcpMaxPortsExhausted推荐值:5有效值: 0 – 65535说明:指定触发 SYN洪水攻击保护所必须超过的 TCP连接请求数的阈值。
键值名:TcpMaxHalfOpen推荐值:500有效值: 100 – 65535说明:在启用SynAttackProtect 后,该值指定处于 SYN_RCVD状态的TCP连接数的阈值。在超过SynAttackProtect 后,将触发SYN洪水攻击保护。
键值名: TcpMaxHalfOpenRetried推荐值:400有效值: 80 – 65535说明:在启用SynAttackProtect 后,该值指定处于至少已发送一次重传的SYN_RCVD状态中的 TCP连接数的阈值。在超过SynAttackProtect 后,将触发 SYN洪水攻击保护。5 共享文件夹及访问权限
关闭默认共享非域环境中,关闭Windows默认共享,例如C$,D$。
共享文件夹授权访问每个共享文件夹的共享权限,只允许授权的帐户拥有共享此文件夹的权限。不要设置成为 Everyone。6 禁用TCP/IP上的NetBIOS
禁用TCP/IP上的NetBIOS协议,可以关闭监听的 UDP 137(netbios-ns)、UDP 138(netbios-dgm)以及 TCP 139(netbios-ssn)端口。
操作步骤➢ 1.在 计算机管理 > 服务和应用程序 > 服务 中禁用 TCP/IP NetBIOS Helper 服务。➢ 2.在网络连接属性中,双击 Internet协议版本4(TCP/IPv4),单击 高级。在 WINS 页签中,进行如下设置:禁用 TCP/IP 上的 NetBlOS(S)7 禁用不必要的服务
服务 --- services.msc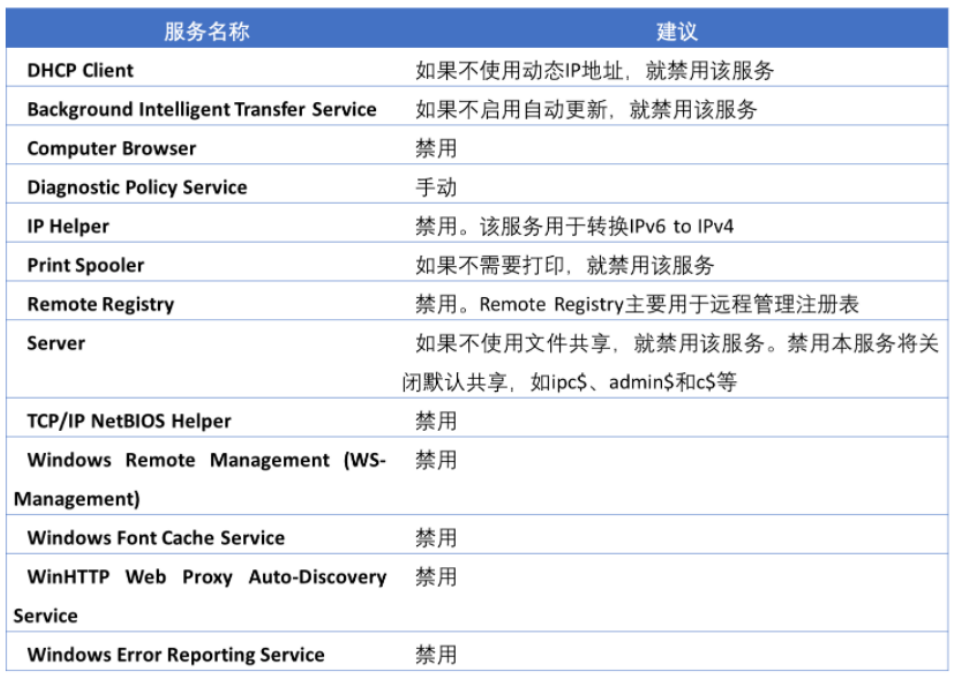
8 启用安全选项
打开 控制面板 > 管理工具> 本地安全策略,在 本地策略 > 安全选项 中,进行如下设置: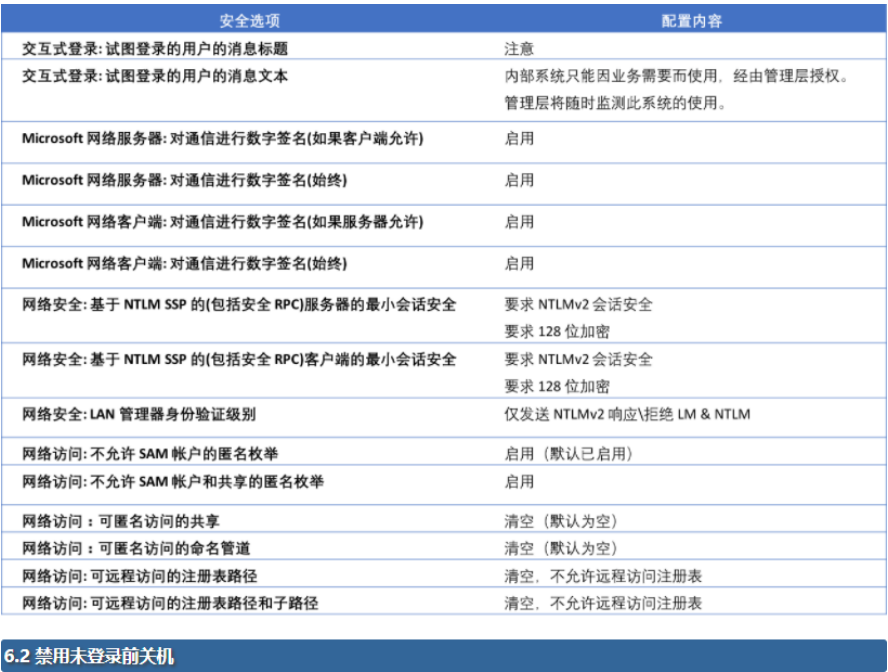
9 禁用未登录前关机
·服务器默认是禁止在未登录系统前关机的。如果启用此设置,服务器安全性将会大大降低,给远程连接的黑客造成可乘之机,强烈建议禁用未登录前关机功能。操作系统
➢打开 控制面板 > 管理工具 > 本地安全策略,在本地策略 > 安全选项 中,禁用 关机: 允许系统在未登录前关机策略。10 其他安全配置
防病毒管理·Windows系统需要安装防病毒软件。·操作步骤➢ 安装企业级防病毒软件,并开启病毒库更新及实时防御功能。
限制远程登录空闲断开时间·对于远程登录的帐户,设置不活动超过时间15分钟自动断开连接。·操作步骤➢ 打开 控制面板 > 管理工具 > 本地安全策略,在 本地策略 > 安全选项 中,设置 Microsoft网络服务器:暂停会话前所需的空闲时间数量 属性为15分钟。
操作系统补丁·及时更新操作系统补丁11 Windows测评表格讲解
12 粘滞键
粘滞键 --- sethc.exe两种方式:1.HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options ---》 新建项 sethc.exe --》新建键值 字符串值 debugger 数据:C:\Windows\System32\cmd.exe
2.copy cmd.exe cmd.exe.bakcopy sethc.exe sethc.exe.bak
修改文件所有者为管理员组:takeown /F cmd.exe /Atakeown /F sethc.exe /A
修改文件的管理员组访问控制权限为完全控制权cacls cmd.exe /E /G administrators:Fcacls sethc.exe /E /G administrators:F
move cmd.exe sethc.exe Windows 安全加固
https://wangyi187.top/posts/os-09-windows-hardening/  闽公网安备 35050402880173号
© 2026 WangYi. All Rights Reserved.